 Scritto da Christina CombenAutoreRecensito da Andrew FentonRedattore
La «modalità bunker» non proteggerà le tue criptovalute, affermano i critici
MagazinePubblicato14 ott 2026
Anche se la previsione di Justin Drake, secondo cui l’IA potrebbe violare la crittografia, si rivelasse corretta, i critici affermano che la «modalità bunker» è un suggerimento impraticabile e difficilmente proteggerà le tue criptovalute.
Se le crescenti tensioni geopolitiche non fossero già motivo di preoccupazione, ora è il turno delle criptovalute di diventare nucleari.
Il settore è impegnato a discutere uno scenario apocalittico per la crittografia, in cui gli aggressori ricavano le chiavi private da quelle pubbliche mediante uno scenario di IA prima considerato inverosimile, ma ora potenzialmente credibile, che mette a rischio le criptovalute di tutti.
Il ricercatore di Ethereum Justin Drake ha chiesto mercoledì scorso di pianificare una «modalità bunker», citando progressi «umilianti» nell’intelligenza artificiale che potrebbero accelerare la scoperta di attacchi matematici e infine «spezzare» la crittografia:
«A mio avviso, è ora ragionevole prepararsi alla possibilità che l’ECDSA [Elliptic Curve Digital Signature Algorithm] si rompa prima del Qday, nel peggiore dei casi tra mesi e non anni.»
Drake ritiene che il settore dovrebbe iniziare a pianificare una migrazione controllata degli asset verso nuovi indirizzi le cui chiavi pubbliche non siano state esposte, riducendo le informazioni che un potenziale aggressore potrebbe sfruttare.
Ma su cosa basa questo avvertimento, e c’è davvero motivo di allarme?
Il panico nel settore crypto è giustificato?
La preoccupazione di Drake non riguarda solo la possibilità che l’IA acceleri l’arrivo di computer quantistici in grado di violare la crittografia, ma anche il fatto che i sistemi di IA potrebbero contribuire a scoprire attacchi matematici mediante il calcolo classico che i crittografi umani non hanno individuato.
Secondo lui, le curve ellittiche — la crittografia alla base della maggior parte delle blockchain — potrebbero essere più vulnerabili a tali scoperte delle funzioni hash, a causa della loro maggiore struttura matematica, il che solleva la possibilità che un algoritmo classico riesca a violare la crittografia a curve ellittiche.
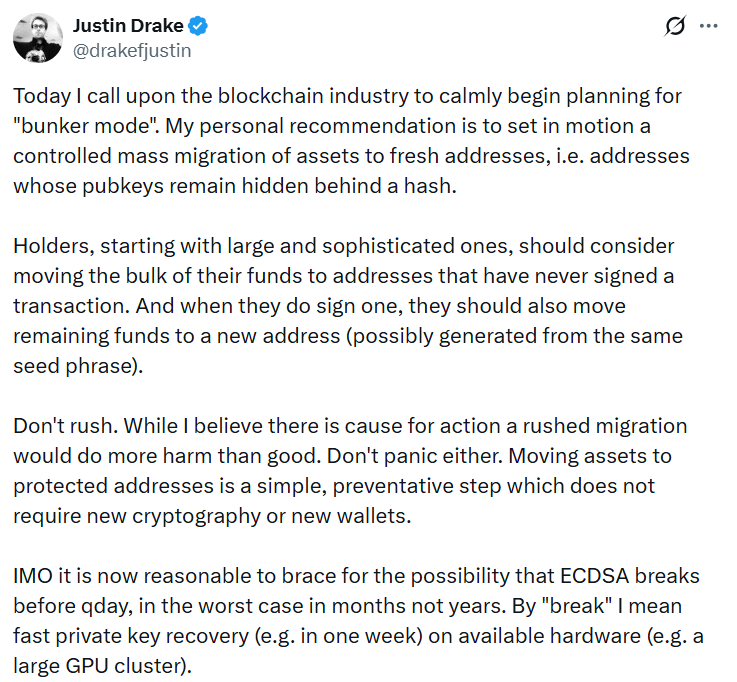
Justin Drake vuole che il settore pianifichi una modalità bunker. Fonte: Justin Drake
Matthew Green, professore di crittografia alla Johns Hopkins University, è intervenuto sulla valutazione di Drake, alimentando le fiamme del panico che già attraversa il settore crypto.
«Penso che potremmo perdere la crittografia a chiave pubblica», ha affermato.
Correlato: Troppo grande per fermarsi: un rallentamento dell’IA potrebbe far crollare l’economia?
Non tutti condividono il loro allarme. Yehuda Lindell, responsabile della crittografia di Coinbase, ha affermato che, per quanto ne sa, non c’è «la minima prova» che le ipotesi matematiche vecchie di decenni alla base della crittografia a curve ellittiche siano state indebolite.
Lucien Bourdon, analista di Bitcoin presso il wallet hardware Trezor, dichiara a Magazine:
«Non ci sono progressi pubblicati credibili contro la matematica alla base dell’ECDSA, né con l’IA né con altro.»
Afferma che nessuna delle recenti pubblicazioni matematiche scritte dall’IA e rilasciate da OpenAI contiene un attacco all’ECDSA, sebbene Drake ritenga che ciò sia motivo di sospetto anziché di sollievo. L’altro argomento di Drake è che le curve ellittiche hanno una struttura matematica maggiore rispetto alle funzioni hash, il che potrebbe renderle più facili da violare.
«Non dice come», afferma Bourdon. «Definisce inoltre la sua tempistica uno scenario peggiore e dice alle persone di non affrettarsi.»
Zach Herbert, amministratore delegato e cofondatore del wallet hardware FoundationHQ, dichiara a Magazine che trasferire i fondi a nuovi indirizzi potrebbe non bastare se una chiave pubblica estesa (xpub) è già stata condivisa con un’app wallet o con una terza parte.
In tal caso, «hanno già le informazioni necessarie per ricavare le chiavi pubbliche che stai cercando di nascondere», afferma.
E come ha osservato Taylor Monahan, fondatrice e amministratrice delegata del wallet Ethereum MetaMask, se la crittografia si rompe, il prezzo dei tuoi asset non sarà l’unica preoccupazione:
«Se le curve ellittiche vengono violate in modo tale che qualsiasi chiave pubblica esposta porti alla compromissione, e a farlo sia un hacker motivato finanziariamente la cui priorità assoluta è rubare criptovalute, il fottuto mondo intero andrà a zero. Avere le proprie magiche monete internet in modalità bunker non servirà a nulla.»
Perché trasferire le monete potrebbe non bastare
Herbert afferma che gli xpub permettono ai wallet di generare più chiavi pubbliche per lo stesso account, comprese quelle per indirizzi che non sono mai stati utilizzati.
Se un’app wallet o una terza parte dispone già di tali informazioni, trasferire i fondi a un nuovo indirizzo all’interno dello stesso account potrebbe non nascondere loro la chiave pubblica del nuovo indirizzo.
Se l’ECDSA diventasse concretamente violabile, «un aggressore potrebbe recuperare le chiavi private corrispondenti senza mai toccare il tuo wallet hardware».
«No, ovviamente non è una protezione sufficiente», dichiara a Magazine Eli Ben-Sasson, cofondatore e amministratore delegato del protocollo di scaling di Ethereum StarkWare.
«Oltre a trasferire semplicemente le proprie monete, se si vuole poterle utilizzare di nuovo, sarebbe necessario scaricare nuovi tipi di wallet.»
Afferma che una violazione colpirebbe anche più delle firme dei wallet. Anche le firme a livello di infrastruttura e i meccanismi di consenso di Ethereum richiederebbero attenzione, così come lo schema di impegno polinomiale Kate-Zaverucha-Goldberg (KZG) utilizzato per i dati nei blob.
«Infine, probabilmente aumenterebbero drasticamente anche le commissioni del gas, perché molte funzionalità smetterebbero di funzionare», aggiunge.
Su Bitcoin, alcuni tipi di indirizzo nascondono la chiave pubblica completa dietro un hash crittografico finché le monete non vengono spese. Se le funzioni hash pertinenti restano sicure, ciò potrebbe fornire un ulteriore livello di protezione contro un aggressore che tenta di ricavare una chiave privata da una chiave pubblica. Gli indirizzi Taproot, al contrario, espongono direttamente una chiave pubblica on-chain.
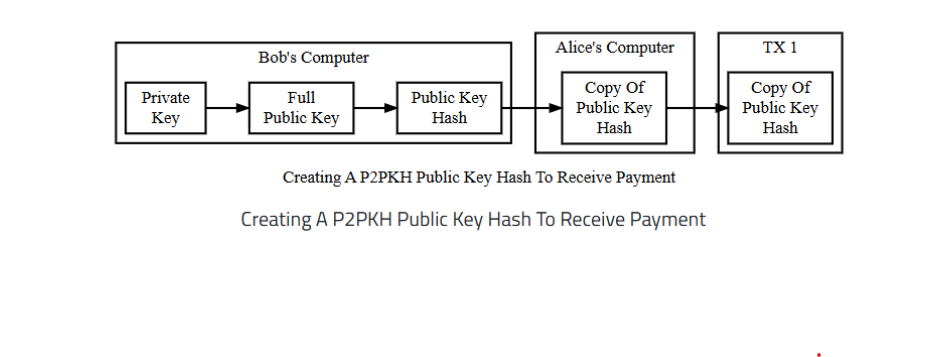
Creazione di un hash della chiave pubblica P2PKH per ricevere un pagamento. Fonte: Bitcoin.org
Bourdon afferma che i comuni indirizzi SegWit, che iniziano con bc1q, mantengono nascoste le chiavi pubbliche fino al momento della spesa e che wallet come Trezor generano nuovi indirizzi di ricezione per limitare il riutilizzo degli indirizzi.
«Non c’è nulla da fare al momento», afferma, aggiungendo che una migrazione dettata dal panico farebbe più male che bene. «Le persone che si affrettano a spostare i fondi commettono errori e gli scammer sfruttano storie come questa per raggiungerle.»
Vale inoltre la pena notare che ogni volta che si spende un Bitcoin, la chiave pubblica viene comunque esposta nella mempool, creando una finestra di opportunità per un attacco.
Non tutti gli asset crypto sono uguali
Alcune blockchain si stanno già preparando alle minacce crittografiche, sebbene le soluzioni proposte varino.
Su NEAR Protocol, incentrato sull’IA, gli utenti possono aggiungere una chiave FIPS-204 resistente ai computer quantistici a un account mainnet esistente con una singola transazione, senza spostare i propri asset, e wallet come Meteor supportano firme resistenti ai computer quantistici. Ciò si basa sulla crittografia reticolare, che secondo il creatore di Ethereum Vitalik Buterin potrebbe essere anch’essa vulnerabile agli attacchi.
Ethereum sta sviluppando una roadmap post-quantistica più ampia che utilizza firme basate su hash e aggregazione di prove ZK e copre tutto, dalle firme delle transazioni al consenso e alla sicurezza dei dati. Ha inoltre delineato una proposta per un hard fork d’emergenza e il ripristino.
In un post del marzo 2024, Vitalik Buterin ha delineato un possibile hard fork che farebbe rollback dei blocchi successivi all’inizio di un furto su vasta scala, disabiliterebbe le transazioni dei wallet convenzionali e consentirebbe agli utenti di recuperare i fondi utilizzando prove a conoscenza zero della frase seed.
Max Shannon, senior research associate presso Bitwise Europe, afferma che si tratta ancora di una proposta «senza una tempistica stabilita».
Sebbene finora nessuno abbia mostrato un attacco funzionante, afferma che gli utenti dovrebbero passare «nel lungo periodo» a firme sicure rispetto ai computer quantistici.
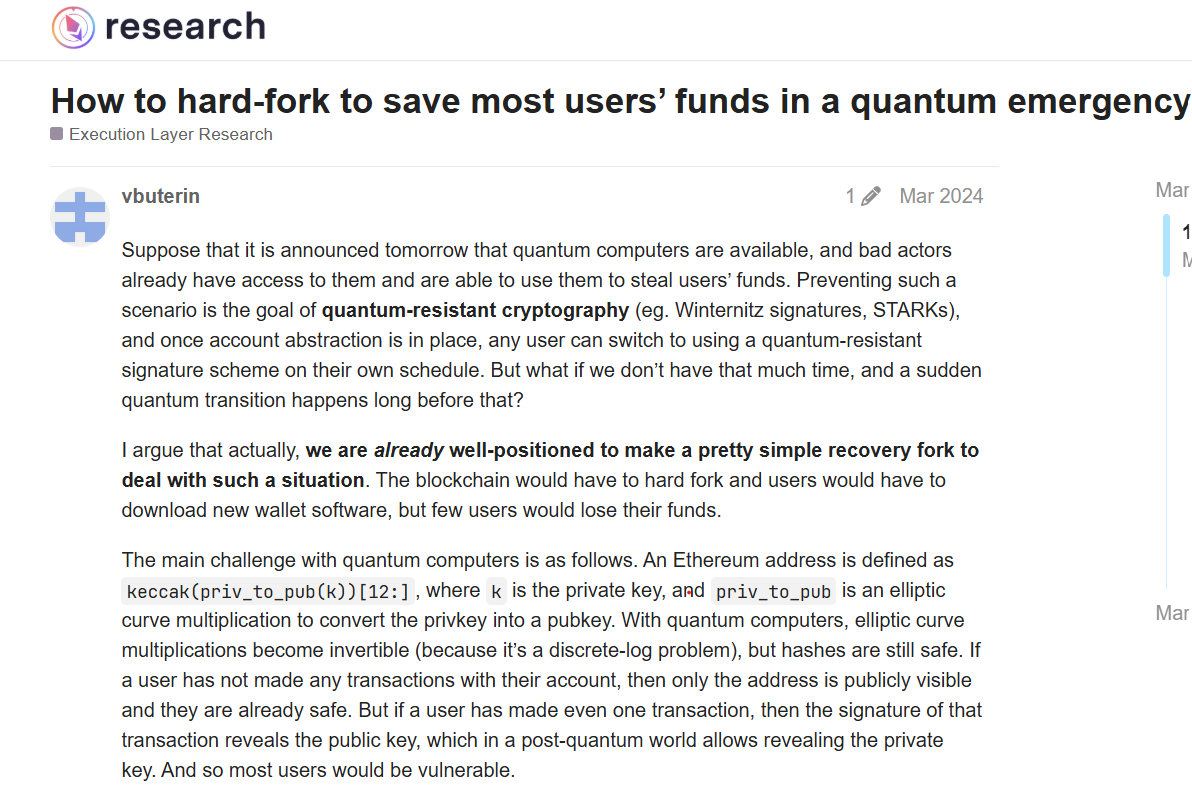
Hard fork in caso di emergenza quantistica. Fonte: Eth Research
L’architettura di astrazione degli account di Starknet consente agli utenti di cambiare schemi di firma senza trasferire i fondi a un nuovo indirizzo. Ben-Sasson afferma che la tecnologia di base non deve essere modificata, «perché l’astrazione degli account significa che si può utilizzare qualsiasi schema di firma».
Tuttavia, afferma che altri componenti richiedono ancora attenzione, comprese parti dell’albero di stato della rete e la sua dipendenza da Ethereum per la sicurezza.
Passare a un nuovo indirizzo non aiuterà gli utenti di Solana, poiché le chiavi pubbliche sono esposte per impostazione predefinita, anche se possono trasferire i fondi a un vault post-quantistico come Winter Wallet.
Il vicepresidente per la tecnologia della Solana Foundation, Jacob Creech, ha dichiarato che gli utenti di Solana non avrebbero bisogno di entrare in «modalità bunker» se il suo schema di firma diventasse violabile.
Un aggiornamento della rete potrebbe consentire agli utenti di dimostrare la proprietà del proprio seed segreto utilizzando una prova basata su hash e di migrare i propri account a uno schema di firma più sicuro. Secondo Creech, esiste una proof of concept funzionante, sebbene l’aggiornamento stesso non sia stato implementato.
Quindi, i detentori di crypto dovrebbero farsi prendere dal panico?
Shannon afferma che Bitwise per ora non si preoccupa di questo rischio teorico, ma che «vale la pena essere prudenti».
«Possiamo discutere di nuovi indirizzi e dell’esposizione degli xpub come esperimento mentale», afferma Herbert, «ma non fingerei che questi passaggi costituiscano un piano pratico per quello scenario.»
Poiché alcune persone hanno vecchi dispositivi, complessi accordi multisig o Bitcoin che non toccano da anni, afferma che un aggiornamento software «non proteggerebbe automaticamente quelle monete».
Bourdon ricorda ai detentori di crypto di esaminare attentamente la fonte, poiché l’avvertimento di Drake era accompagnato da riferimenti al passaggio di Ethereum verso la crittografia basata su hash da lui raccomandata.
«Quindi l’avvertimento su una minaccia non dimostrata diventa anche un’argomentazione a favore della roadmap di Ethereum», afferma.
Sebbene ciò non dimostri che Drake abbia torto, non ci sono ancora prove che l’ECDSA stia per essere violato e i rischi legati alla fretta di trasferire i fondi sono numerosi.
Ma se la crittografia alla base dei wallet crypto e delle blockchain dovesse fallire, trasferire le monete potrebbe essere la parte più semplice della risposta del settore.
Rivista: I prestiti crypto aumentano di nuovo… ma hanno risolto i rischi?
Cointelegraph pubblica reportage lunghi, analisi e giornalismo narrativo realizzati dal team editoriale interno di Cointelegraph, con competenze specifiche sull'argomento. Tutti gli articoli vengono redatti e revisionati dai redattori di Cointelegraph in conformità ai nostri standard editoriali. Alcuni articoli contengono link di affiliazione, dai quali Cointelegraph può ricevere una commissione. Questi rapporti non influenzano i prodotti che recensiamo né le nostre conclusioni editoriali. I contenuti qui pubblicati non costituiscono consulenza finanziaria, legale o d'investimento. I lettori dovrebbero condurre le proprie ricerche e consultare professionisti qualificati, se necessario. Cointelegraph mantiene piena indipendenza editoriale.
Altro sull'argomento