 Scritto da Andrew FentonRedattoreRecensito da Bryan O'SheaRedattore
Pubblicato il BIP SHRINCS: il Bitcoin quantum-secure ha un prezzo
MagazinePubblicato27 ago 2026
È appena stata pubblicata una nuova Proposta di Miglioramento di Bitcoin per lo schema di firma SHRINCS, per aggiornare Bitcoin alla sicurezza quantistica. Ecco tutto quello che devi sapere.
Il cofondatore e CEO di Blockstream Adam Back ha la reputazione di scettico sui computer quantistici, convinto che la tecnologia sia così immatura che la minaccia non si materializzerà per decenni.
Il che rende ancora più affascinante che la sua azienda sia uno dei leader nella ricerca di soluzioni pratiche al problema. Back ha dichiarato a Cointelegraph all'inizio di quest'anno che "la cosa sicura" è prepararsi alla minaccia con largo anticipo.
Blockstream ha già dimostrato che il suo schema di firma post-quantistica sperimentale chiamato SHRINCS funziona in produzione sulla sua sidechain Liquid, e una Proposta di Miglioramento di Bitcoin per SHRINCS è stata pubblicata oggi.
Jonas Nick di Blockstream Research l'ha definita "la prima proposta concreta per uno schema di firma post-quantistica progettato specificamente per Bitcoin." Ma ha aggiunto che "SHRINCS non intende essere lo schema di firma 'definitivo' di Bitcoin, e non è ottimale su tutti i fronti.
"Penso che sia un ottimo compromesso tra le opzioni che abbiamo ora", ha detto.
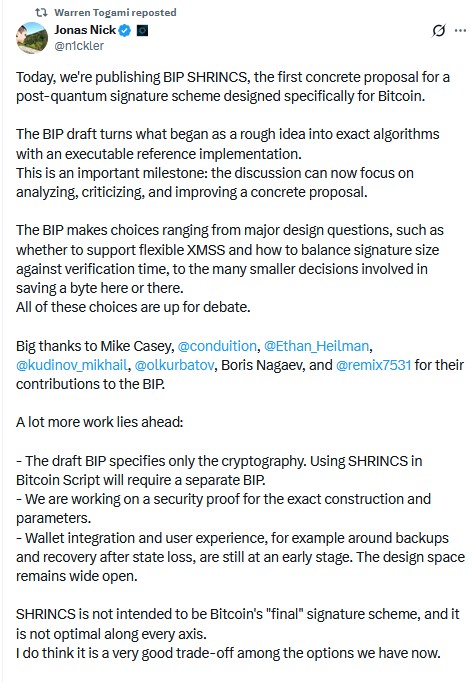
Fonte: Jonas Nick
Sebbene la tempistica sia oggetto di accesi dibattiti, gli scienziati concordano che computer quantistici sufficientemente avanzati saranno in grado di ricavare le chiavi private dalle chiavi pubbliche, minando la sicurezza di Bitcoin e consentendo il furto di miliardi. Ecco perché è partita la corsa allo sviluppo di modi per aggiornare Bitcoin e renderlo sicuro dagli attacchi.
Ridurre la dimensione delle firme post-quantistiche
Una delle aree di studio più promettenti di Blockstream è stata l'ottimizzazione degli schemi di firma post-quantistica per i requisiti di Bitcoin, per consentire alla blockchain di mantenere più proprietà esistenti care ai bitcoiner.
L'attuale generazione di schemi di firma post-quantistica basati su hash e reticoli approvati dal National Institute of Standards and Technology è tra 38 e 123 volte più grande delle attuali firme ECDSA e Schnorr di Bitcoin.
Implementarne uno qualsiasi in Bitcoin potrebbe rallentare la blockchain a una frazione di 1 TPS. Il team post-quantistico di Ethereum prevede di affrontare questo problema aggregando le firme usando una piccola prova a conoscenza zero per ogni blocco. Anche per Bitcoin si sta valutando questa opzione, e se implementata, Bitcoin diventerebbe effettivamente più veloce di oggi, poiché una singola prova occupa meno spazio nel blocco di un insieme di firme. Ma nel mondo di Bitcoin, aggiungere prove a conoscenza zero sarebbe un cambiamento piuttosto radicale e affronterebbe una dura battaglia per raccogliere abbastanza sostegno per l'attivazione.
Anche Blockstream sta considerando questa opzione, ma ha saggiamente separato la proposta dall'opzione molto più accettabile di capire come ridurre di circa 13,23 volte la dimensione delle firme post-quantistiche basate su hash approvate dal NIST.
Correlato: Il dilemma quantistico di Bitcoin — Blocchi più grandi o prove STARK?
Firme più piccole ottimizzate per Bitcoin
Nel dicembre 2025, i ricercatori di Blockstream Jonas Nick e Mikhail Kudinov hanno presentato lo schema di firma SHRINCS, e la proposta di opcode è stata pubblicata a maggio. È uno schema di firma post-quantistica basato su hash con una dimensione minima di 548 byte (più la chiave pubblica di 48 byte), ma può crescere fino a 4.619 byte.
"SHRINCS è il design di firma post-quantistica più nativo per Bitcoin che sia mai stato prodotto", spiega Marin Ivezic, autore di PostQuantum.com e fondatore di Applied Quantum.
"[Ha] pieno recupero del seed BIP-39, e la sicurezza si basa sulle stesse assunzioni SHA-256 da cui dipende già il mining di Bitcoin."
Dice a Magazine che lo schema è ancora in una fase iniziale e non è stato sottoposto a audit, né ha beneficiato degli anni di crittoanalisi pubblica che le firme NIST hanno affrontato.
Ma dice che anche in questa fase iniziale, è un serio contendente.
"È codice reale che ha firmato transazioni reali sulla mainnet di Liquid, e lo valuto come la risposta più forte finora per passare al post-quantistico senza rovinare l'economia dei blocchi di Bitcoin."
Nonostante sia molto più piccolo della maggior parte delle firme post-quantistiche, SHRINCS sarà comunque circa nove volte più grande delle attuali firme Schnorr di Bitcoin, che sono 64 byte, o delle più vecchie firme ECDSA, che sono 70 byte.
Potrebbe sembrare logico supporre che una firma nove volte più grande di quelle attuali richiederebbe un aumento di nove volte della dimensione dei blocchi di Bitcoin per compensare, ma Ivezic spiega che non è così grazie al Segregated Witness di Bitcoin.
"Con SegWit, i byte della firma stanno nel witness e occupano un quarto rispetto agli altri dati di transazione", dice.
Secondo le stime pubblicate nella precedente ricerca di Blockstream (usando parametri leggermente diversi), Bitcoin potrebbe funzionare a 6,5 transazioni al secondo se tutti usassero le firme Schnorr di Taproot (circa l'80% delle persone non le usa). La velocità della blockchain scenderebbe a 0,5 TPS se Bitcoin usasse la firma basata su reticoli ML-DSA approvata dal NIST e a soli 0,36 TPS usando la firma basata su hash SPHINCS+ approvata dal NIST.
Ma usando SHRINCS, la blockchain potrebbe funzionare a 3 TPS, simile a oggi.
SHRINCS è stato testato in produzione sulla sidechain Liquid nel marzo di quest'anno — hanno persino incluso una copia del white paper di Bitcoin. Quindi se funziona in produzione, tutto va bene e i problemi quantistici di Bitcoin sono risolti, giusto?
Fonte: Blockstream
SHRINCS sembra fantastico: qual è il problema?
Come avverte la BIP, "una prova di sicurezza è TODO", il che significa che la ricerca è promettente ma non è ancora una proposta crittograficamente matura e completamente validata.
Introduce anche ulteriore complessità a Bitcoin.
Ogni firma usa una nuova chiave monouso, e uno dei motivi per cui SPHINCS+ è così grande è perché avvolge tutte quelle chiavi monouso in una struttura di albero hash multi-livello che rende lo schema senza stato.
SHRINCS elimina tutto questo per risparmiare spazio, e memorizza le chiavi usate sul tuo dispositivo (il che è noto come stateful) in modo da poter controllare rapidamente che le chiavi non vengano riutilizzate. Lo svantaggio è che le firme diventano più grandi di 16 byte ogni volta che vengono usate, e se perdi il dispositivo, è necessaria una transazione "di fallback senza stato" molto grande, circa 5.777 byte, per recuperare.
Yoon Auh, fondatore di BOLTS Technologies, dice che nel ridurre le dimensioni, i progettisti di SHRINCS hanno aggiunto "statefulness, percorsi di firma compatti, fallback, assunzioni su quante volte un seed viene inizializzato, e regole per quando i dispositivi devono passare a firme senza stato più grandi."
"Può essere ingegneria pragmatica, ma è anche complessità e fragilità introdotte in gran parte per massimizzare il throughput e minimizzare i cicli di calcolo. In Bitcoin, ogni nuova regola di consenso diventa un obbligo di manutenzione permanente, e ogni assunzione lato wallet diventa una possibile modalità di errore per l'utente."
Perfezionare SHRINCS e aggiungere SHRIMPS
Blockstream ha ricercato e ottimizzato lo schema per tutto il 2026. Proprio la scorsa settimana ha dimostrato che SHRINCS, e una serie di altri schemi di firma post-quantistica, possono funzionare efficacemente su comuni portafogli hardware. La BIP avverte però che alcune delle complessità associate all'esecuzione su portafogli hardware a bassa potenza non sono prive di rischi:
Le chiavi SHRINCS generate usando la potatura dell'ipertree per la componente senza stato non sono compatibili con le implementazioni SHRINCS che non supportano la potatura dell'ipertree. Infatti, importare una chiave tra implementazioni così incompatibili può comportare la perdita di fondi.
A marzo, il laboratorio ha pubblicato uno schema complementare chiamato SHRIMPS, che verrebbe usato insieme a SHRINCS per consentire ai dispositivi di backup inizializzati dallo stesso seed di firmare transazioni. Non è chiaro dalla bozza della BIP se lo schema verrà incorporato.
Blockstream ha anche sperimentato con schemi di firma basati su reticoli, che sono generalmente più piccoli degli schemi basati su hash ma sono considerati meno provati e meno affidabili. Sta anche considerando l'uso dell'aggregazione di firme tramite prove ZK. Stima che se le prove ZK vengono usate insieme a SHRINCS, la velocità di Bitcoin potrebbe raddoppiare a 6,7 TPS.
Blockstream ha saggiamente separato la scelta delle firme dalle questioni relative all'aumento della dimensione dei blocchi o all'aggiunta dell'aggregazione di prove ZK, poiché considerarli insieme potrebbe affondare l'adozione di SHRINCS. Ogni aggiornamento post-quantistico di Bitcoin sarà controverso e difficile da far attivare per mancanza di sostegno sufficiente.
"Il vincolo principale nella migrazione quantistica di Bitcoin non è la crittografia, è la governance", dice Ivezic. "Tra BIP-360, BIP-361, SHRINCS e STARK, il menu ingegneristico si sta riempiendo rapidamente. Ciò che manca a Bitcoin è un meccanismo per scegliere da esso prima che il tempo scada."
Magazine: 5 previsioni tecnologiche che i media mainstream hanno clamorosamente sbagliato
Cointelegraph pubblica reportage lunghi, analisi e giornalismo narrativo realizzati dal team editoriale interno di Cointelegraph, con competenze specifiche sull'argomento. Tutti gli articoli vengono redatti e revisionati dai redattori di Cointelegraph in conformità ai nostri standard editoriali. Alcuni articoli contengono link di affiliazione, dai quali Cointelegraph può ricevere una commissione. Questi rapporti non influenzano i prodotti che recensiamo né le nostre conclusioni editoriali. I contenuti qui pubblicati non costituiscono consulenza finanziaria, legale o d'investimento. I lettori dovrebbero condurre le proprie ricerche e consultare professionisti qualificati, se necessario. Cointelegraph mantiene piena indipendenza editoriale.
Altro sull'argomento