
 Scritto da Helen PartzAutoreRecensito da Yohan YuRedattore
Gli avvertimenti iniziali di Ledger sugli impianti meritavano maggiore attenzione, afferma Karpelès
Ultime notiziePubblicato16 ott 2026
Ledger era stata contattata sui rischi degli hardware wallet manomessi mesi prima della sua più recente crisi di sicurezza; l’ex CEO di Mt. Gox Mark Karpelès mette in discussione la risposta dell’azienda.
Il produttore francese di portafogli hardware Ledger ha ricevuto molteplici segnalazioni di impianti hardware malevoli mesi prima della sua più recente crisi di sicurezza, secondo Mark Karpelès, ex CEO dell’exchange Bitcoin fallito Mt. Gox.
Karpelès ha dichiarato a Cointelegraph di essere a conoscenza di almeno due persone che avevano contattato Ledger per segnalare dispositivi manomessi già da dicembre 2025. Karpelès ha detto di non essersi imbattuto in alcun avviso pubblico emesso da Ledger in risposta.
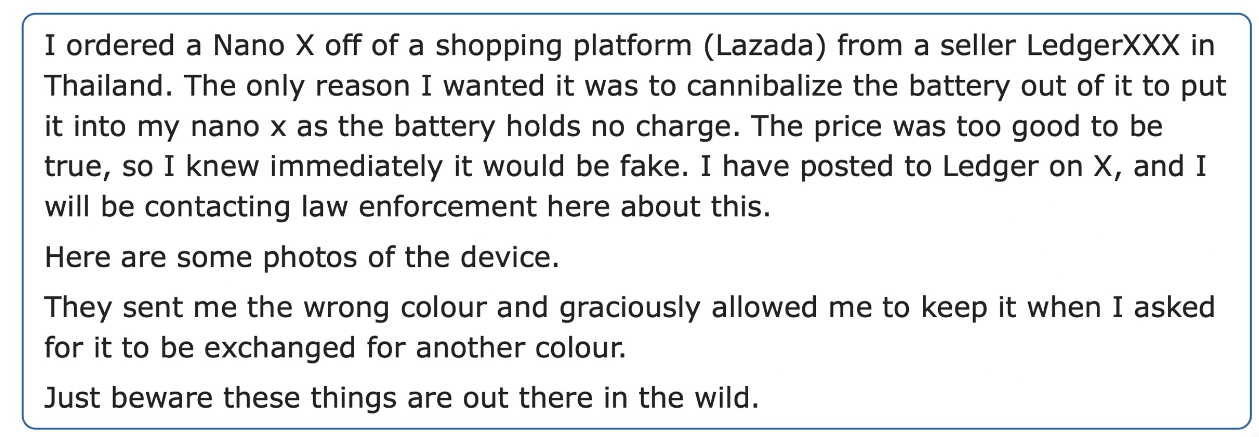
Joe Grand, ricercatore di sicurezza, ha dichiarato a Cointelegraph di aver avvisato Ledger il 4 marzo 2026 della presenza di un impianto malevolo in un Nano X acquistato tramite il marketplace online Lazada Thailand nell’agosto 2025.
Grand ha detto che Ledger ha riconosciuto le sue segnalazioni e ha affermato che stava svolgendo un’indagine interna, ma ha criticato l’azienda per non aver avvisato proattivamente i clienti della minaccia.
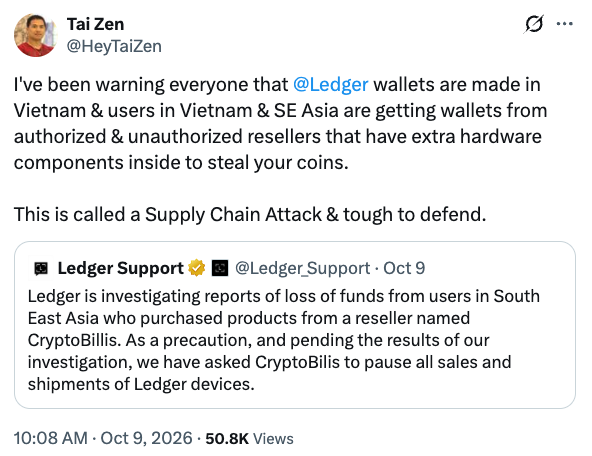
L’educatore vietnamita nel settore crypto Tai Zen ha contattato Ledger per segnalare un sospetto impianto hardware in un portafoglio hardware nel dicembre 2025, secondo Mark Karpelès. Fonte: Tai Zen
La crisi di sicurezza in corso di Ledger è emersa il 9 ottobre, quando sono state segnalate perdite in crypto relative a portafogli venduti tramite CryptoBilis, un rivenditore autorizzato nel Sud-est asiatico. Ledger ha confermato che uno dei dispositivi interessati conteneva un impianto non autorizzato.
Ledger ha rifiutato di commentare quando gli è stato chiesto come avesse gestito la segnalazione di Grand e ha indirizzato Cointelegraph alle sue dichiarazioni pubbliche su X.
«Forse è normale che Ledger non risponda a un singolo episodio relativo alla scoperta di un impianto su un Ledger acquistato da un rivenditore poco affidabile», ha dichiarato Karpelès. Ha aggiunto:
Tuttavia, il numero crescente di segnalazioni che devono aver ricevuto e l’aumento della qualità e della tecnologia utilizzate avrebbero dovuto allertarli abbastanza da spingerli ad agire e, almeno, a ricordare ai clienti di prestare attenzione».
Gli annunci sui marketplace mettono in luce le lacune nella verifica dei rivenditori
In una presentazione condivisa con Cointelegraph, Grand ha identificato il venditore del Ledger manomesso su Lazada come “LedgerXXX”. Al momento della stesura, LedgerXXX non è indicato come rivenditore autorizzato in Thailandia, sebbene lo sia il negozio Ledger di Lazada.
Cointelegraph ha chiesto chiarimenti sia a Grand sia a Ledger sull’identità del venditore e sul suo stato di autorizzazione al momento dell’acquisto del dispositivo.
Archie, responsabile delle vendite di OneKey, ha dichiarato a Cointelegraph che marketplace come Lazada ospitano numerosi venditori indipendenti, rendendo difficile per i clienti distinguere i negozi autorizzati dagli altri annunci.
Dopo i recenti incidenti, OneKey ha rimosso temporaneamente gli annunci dei rivenditori in attesa di controlli più rigorosi, affermando che i produttori devono assumersi la responsabilità di proteggere i clienti anziché affidarsi esclusivamente agli acquirenti per individuare i venditori affidabili.
Le vendite non autorizzate di wallet continuano a destare preoccupazioni per la sicurezza
Le scoperte di Grand non riguardavano solo Ledger. Nell’agosto 2026, ha inoltre segnalato a Trezor wallet Trezor One e Model T manomessi acquistati da venditori non autorizzati su TikTok e Facebook.
Trezor ha dichiarato a Cointelegraph che wallet contraffatti compaiono occasionalmente presso venditori non autorizzati, come aveva avvertito nel 2022 riguardo a dispositivi modificati venduti sui marketplace russi. L’azienda ha affermato che la sua recente dichiarazione sull’assenza di prove di dispositivi compromessi si applicava soltanto ai nuovi wallet venduti tramite rivenditori autorizzati.
Tuttavia, Trezor ha dichiarato di considerare le segnalazioni riguardanti venditori non autorizzati come primi segnali d’allarme e di utilizzare le scoperte dei ricercatori per migliorare i controlli di sicurezza.
«Ciò che cambia il quadro è una nuova tecnica o il primo caso proveniente da un canale autorizzato», ha dichiarato Trezor. «Entrambe le situazioni significano che il problema si è avvicinato agli acquirenti comuni; è allora che agiremmo più rapidamente, anche avvertendo direttamente i clienti».
Rivista: Un truffatore perde 4,8 milioni di dollari custoditi su Ledger manomessi: Asia Express
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento