 Scritto da Turner WrightAutoreRecensito da Sam BourgiAutore
Trezor riduce i rivenditori come «misura preventiva» tra le segnalazioni di manomissioni di Ledger
Ultime notiziePubblicato13 ott 2026
Il CCO Danny Sanders ha dichiarato di aver informato alcuni rivenditori di wallet hardware che sarebbero stati rimossi dall’elenco delle entità autorizzate di Trezor a partire dal 1° gennaio.
Il produttore di wallet hardware Trezor ha annunciato che ridurrà il numero dei suoi rivenditori come «misura preventiva, adottata per estrema cautela», in seguito alle segnalazioni secondo cui impianti malevoli erano stati installati in dispositivi prodotti dalla concorrente Ledger.
In un post pubblicato martedì su X, Trezor ha dichiarato che non vi era «neppure una prova del fatto che i [suoi] dispositivi siano stati compromessi», dopo le segnalazioni secondo cui gli utenti di wallet hardware Ledger avevano trovato impianti malevoli che esponevano le frasi di recupero.
Tuttavia, Trezor ha dichiarato che avrebbe ridotto il numero dei propri rivenditori, citando i «recenti incidenti nella catena di approvvigionamento». Il chief commercial officer Danny Sanders ha aggiunto di aver informato alcuni rivenditori che sarebbero stati rimossi dall’elenco delle entità autorizzate della società il 1° gennaio e che avrebbero interrotto le spedizioni di dispositivi Trezor a partire da martedì.
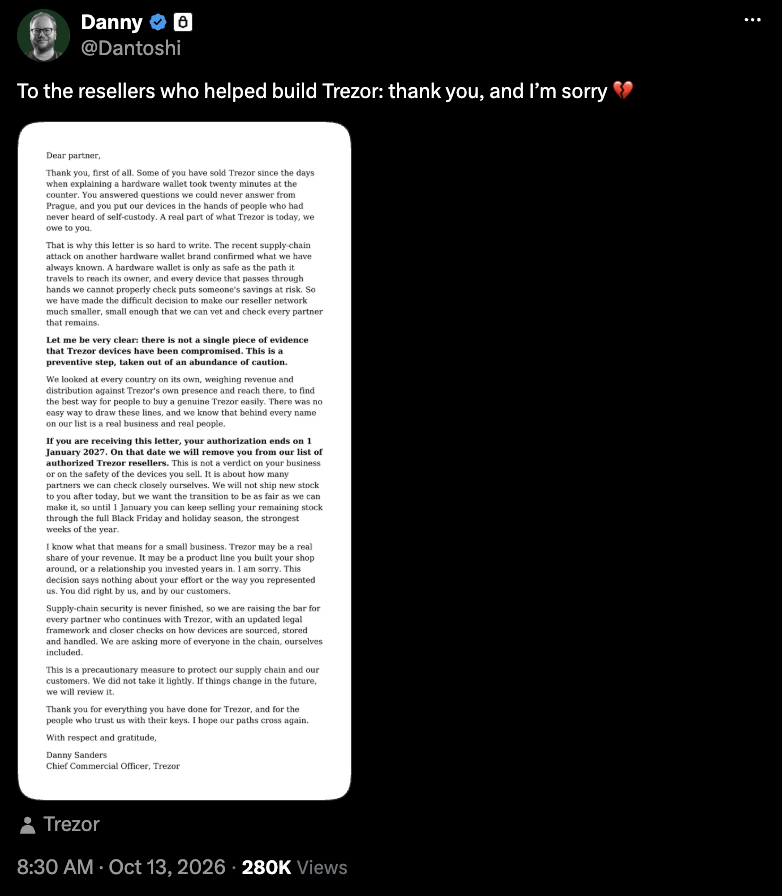
Fonte: Danny Sanders, CCO di Trezor
La risposta di Trezor è arrivata pochi giorni dopo che Ledger ha confermato che almeno uno dei suoi dispositivi acquistato da un rivenditore del Sud-est asiatico conteneva un impianto hardware non autorizzato, che avrebbe potuto causare perdite per milioni di dollari agli utenti. I wallet, venduti dal rivenditore CryptoBilis, catturavano le frasi di recupero e le trasmettevano tramite reti cellulari.
«I nostri controlli di configurazione sono progettati per individuare dispositivi contraffatti e firmware modificati», ha dichiarato un portavoce di Trezor a Cointelegraph. «L’impianto trovato in un dispositivo acquistato da CryptoBilis funziona in modo diverso. Si tratta di un metodo unico di manomissione del dispositivo, che non modifica il firmware, ma legge le informazioni sullo schermo e in seguito le invia all’aggressore. Finora, nel mondo reale, non abbiamo osservato questo tipo specifico di attacco ai dispositivi Trezor.»
Articolo correlato: Ledger indaga sulle perdite di fondi collegate a un rivenditore del Sud-est asiatico e mette in guardia gli utenti
Durante l’indagine, CryptoBilis, un rivenditore Trezor autorizzato, ha sospeso tutte le vendite di wallet hardware. Anche la società capogruppo del rivenditore europeo di elettronica MediaMarkt ha annunciato di aver rimosso tutti i prodotti Ledger dai propri negozi fisici e dalle piattaforme online «come misura precauzionale».
Quanti fondi degli utenti sono andati persi?
Gli investigatori della blockchain stanno ancora esaminando l’entità delle perdite per gli utenti di wallet hardware, ma una ricerca condotta da due persone ha suggerito una cifra compresa tra 72 milioni e 86 milioni di dollari. Martedì Ledger ha riferito di non aver «confermato il numero totale degli utenti interessati né il valore totale perso» a causa delle violazioni.
Il portavoce di Trezor ha consigliato agli utenti di acquistare i prodotti direttamente dalla società, «verificando che il sigillo sia intatto», e di prendere in considerazione un wallet multifirma «con dispositivi di produttori diversi, così che un dispositivo compromesso non possa spostare i fondi autonomamente».
Rivista: Gli attacchi a Coldcard significano che ora tutti i wallet hardware sono insicuri?
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento