 Scritto da Christina CombenRedattoreRecensito da Andrew FentonRedattore
Il furioso dibattito su THORChain e NEAR dimostra che l’idealismo ha dei limiti
MagazinePubblicato2 ott 2026
Il furioso dibattito sui 387,7 milioni di dollari di fondi sottratti a Bitget si riduce a una domanda: gli ideali legati alla tecnologia «senza autorizzazione e decentralizzata» implicano non intervenire mai, anche quando sarebbe possibile farlo?
Dopo l'hack di Bitget del 24 settembre, 387,5 milioni di dollari in fondi rubati hanno iniziato rapidamente a spostarsi tra le chain, con una parte diretta verso la piattaforma decentralizzata di swap cross-chain THORChain.
Il chief executive Gracy Chen si è pubblicamente rivolta alla piattaforma chiedendole di rifiutare il servizio agli indirizzi collegati all'aggressore. «L'industria sta osservando», ha detto.
Eppure THORChain ha rifiutato. E quel rifiuto ha dato il via a un acceso dibattito tra chi ritiene che i protocolli abbiano l'obbligo morale di bloccare i fondi rubati e chi considera sacrosanti gli ideali cypherpunk della tecnologia decentralizzata e permissionless.
Dopo aver già osservato gli hacker di Bybit incanalare 1,2 miliardi di dollari attraverso il protocollo, è piuttosto chiaro da che parte stia THORChain nel dibattito. Il collaboratore del protocollo Boone Wheeler dichiara a Magazine:
«Un protocollo veramente permissionless non può fare nulla quando si imbatte in fondi rubati noti: è cieco rispetto alla loro provenienza. Se THORChain fosse in grado di bloccare specifici fondi rubati, non sarebbe permissionless.»
Dove finisce la permissionlessness?
I critici sostengono che THORChain non sia stata altrettanto idealista quando i validator hanno votato per arrestare la chain a maggio, dopo che un sistema automatizzato si è attivato quando un aggressore ha sfruttato una vulnerabilità e ha drenato oltre 10 milioni di dollari da uno dei suoi vault.
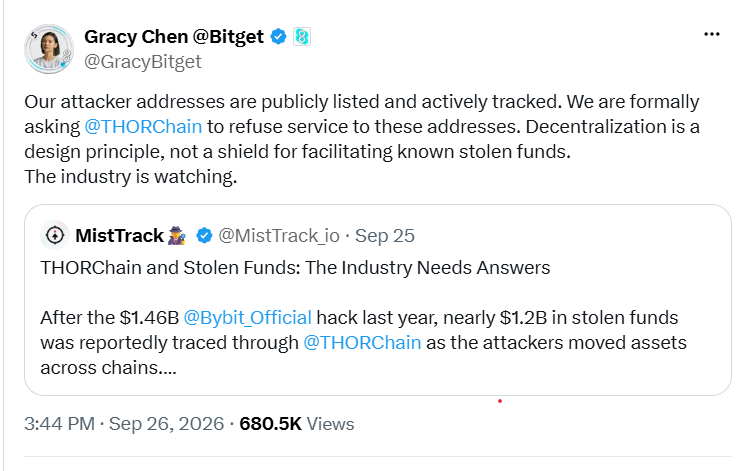
Il CEO di Bitget sostiene che THORChain dovrebbe rifiutare i servizi. Fonte: Gracy Chen
NEAR Intents, concorrente cross-chain di THORChain per le transazioni, ha adottato l'approccio opposto ed è intervenuto per bloccare i fondi collegati all'hack. Il suo layer di sicurezza automatizzato SHIELD ha identificato oltre 50 milioni di dollari in flussi tentati collegati all'incidente di Bitget e ha bloccato 503.000 dollari durante l'esecuzione. Ha dichiarato che 166.000 dollari sono passati attraverso il sistema.
Correlato: THORChain nella bufera per Bitget, ETH evolve oltre la blockchain: Hodler’s Digest
NEAR ha inoltre rinunciato alla propria quota della ricompensa per il recupero dei fondi di Bitget. Il general manager Alex Shevchenko dichiara a Magazine: «NEAR Protocol è permissionless: chiunque può costruirci sopra, effettuare transazioni e diventare validator…
«Nessuno ha bisogno di un permesso per detenere o trasferire asset o distribuire contratti su NEAR Protocol. Tuttavia, ciò non significa che ogni applicazione costruita su NEAR debba elaborare ogni richiesta.»
Da allora NEAR Intents è stato duramente criticato per il suo intervento, con i critici che sostengono che ciò dimostri che non è permissionless né decentralizzato. Questo potrebbe esporlo ad accuse secondo cui dovrebbe esercitare tale controllo in modo più ampio. Tuttavia, poiché SHIELD è un sistema automatizzato, l'avvocato esperto di criptovalute Yuriy Brisov ritiene che potrebbe comunque rientrare nelle tutele riconosciute ai protocolli decentralizzati.
«Non esiste un team di compliance, persone sedute lì a controllare manualmente il funzionamento. È una soluzione intelligente, ed è ciò che raccomandiamo a tutte le società DeFi.»
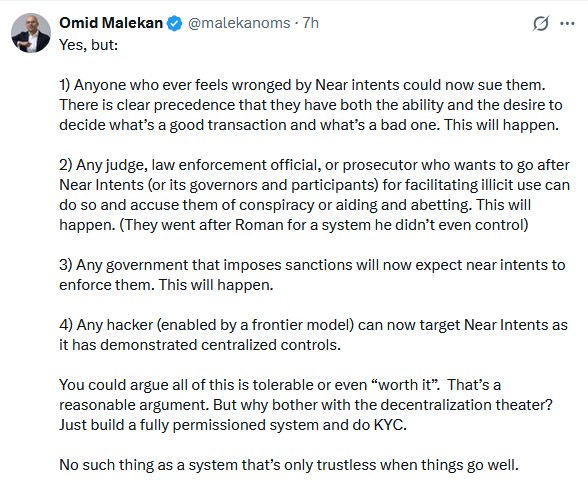
Fonte: Omid Malekan
Permissionless non significa necessariamente neutrale
Chen di Bitget dichiara a Magazine che, pur comprendendo che protocolli diversi abbiano «architetture, modelli di governance e capacità tecniche diverse», esiste un'importante distinzione tra l'infrastruttura permissionless e «la facilitazione del movimento di fondi rubati noti».
Indica le azioni di NEAR Intents e afferma: «Apprezziamo quella risposta e seguiremo l'appropriato processo legale e di recupero per quegli asset.»
Bitget vuole capire «cosa sia tecnicamente e dal punto di vista della governance possibile quando vengono identificati asset rubati», dice Chen, e se l'industria possa trovare insieme approcci praticabili:
«Un'infrastruttura permissionless non implica necessariamente che non possano esistere meccanismi per rilevare e rispondere a flussi illeciti noti.»
A complicare l'argomentazione di THORChain, il protocollo ha dimostrato di poter intervenire in caso di emergenza, se sceglie di farlo.
Il post-mortem di THORChain sull'exploit di maggio ha dichiarato che il protocollo arresta automaticamente l'attività quando i suoi controlli di solvibilità rilevano un evento di insolvenza, e che gli operatori dei nodi possono quindi utilizzare controlli di emergenza più ampi per mettere in pausa il trading, la firma e altre attività della rete.
Correlato: SlowMist riconduce l'attività dell'hack di Bitget a un exploit zero-day del 31 agosto
Wheeler afferma che esiste un «ampio consenso» tra i nodi di THORChain sull'ideale di essere permissionless e che «gli arresti vengono utilizzati solo quando c'è un problema o un'incidenza attiva riguardante il protocollo».
Inoltre, afferma che «non esiste alcuna funzionalità per esaminare singoli indirizzi o transazioni». Si tratta di una scelta progettuale, poiché il sistema è stato «intenzionalmente progettato per essere veramente permissionless».
THORChain ha arrestato la propria chain a maggio a causa di un incidente di sicurezza. Fonte: THORChain
NEAR Intents offre un modello alternativo
Mentre THORChain si colloca all'estremità dello spettro occupata dai misteriosi super-coder, il team di NEAR occupa una posizione intermedia. NEAR ha un nuovo ETF di Bitwise e una filosofia e un approccio diversi.
Shevchenko afferma che NEAR Intents è stato progettato per consentire una partecipazione aperta, ma dispone di proprie misure di integrità finanziaria, e che SHIELD è costruito per «applicare automaticamente controlli mirati ai flussi supportati».
In questo incidente, afferma, SHIELD ha utilizzato dati pubblici on-chain e segnali provenienti da un database interno antiriciclaggio (AML) e da fornitori di intelligence di terze parti, come quelli elencati nei documenti di rischio e compliance di NEAR Intents.
«SHIELD non protegge soltanto NEAR Intents, ma l'intero ecosistema cross-chain a cui offre servizi», afferma Shevchenko:
«Ogni grande hack sottrae capitale e attività all'economia on-chain, quindi lo screening dei fondi rubati e la limitazione del riciclaggio di denaro contribuiscono a proteggere l'integrità dell'economia blockchain nel suo complesso.»
In effetti, lo SHIELD basato sull'IA ha identificato il comportamento sospetto alla base dell'exploit dell'interazione di deposito e prelievo da 3,8 milioni di dollari di Omni di giovedì e ha arrestato l'attività.
Chen afferma che, quando i fondi rubati possono essere identificati in modo affidabile, i partecipanti all'ecosistema «dovrebbero cooperare laddove sia tecnicamente e legalmente possibile».
Ciò potrebbe significare tracciare e condividere informazioni, rifiutare transazioni, congelare asset laddove l'infrastruttura lo consenta oppure «sostenere il recupero attraverso gli opportuni procedimenti legali e delle forze dell'ordine».
Il costo di tracciare il confine
Joël Valenzuela, libertario, cypherpunk e responsabile del business e dello sviluppo di Dash, sostiene che «permissionless» significhi esattamente questo.
«I protocolli permissionless, francamente, non dovrebbero tracciare il confine in alcun punto quando vengono identificati fondi rubati, perché la possibilità stessa di farlo li renderebbe permissioned.»
Dice che, per quanto sia «doloroso» assistere al trasferimento libero di fondi rubati, la possibilità di intervenire e impedirlo «apre il vaso di Pandora» e «permette che alla fine si verifichi ogni sorta di censura ai danni degli innocenti». Invece, sostiene, gli exchange centralizzati dovrebbero rafforzare i protocolli di sicurezza:
«Gli exchange di alto livello che custodiscono miliardi di dollari devono prendere molto più sul serio la propria sicurezza. In definitiva, i DEX sono la strada da seguire.»
Max Shannon, senior research associate presso Bitwise Europe, afferma che i protocolli ancora negli anni formativi, come THORChain e NEAR, devono ancora conquistare la fiducia e che rifiutarsi di riciclare i proventi degli hack è una «posizione solida».
Ritiene che le azioni di THORChain probabilmente porteranno a uno spostamento verso THORChain di una quota maggiore dei flussi di riciclaggio di denaro provenienti da NEAR Intents.
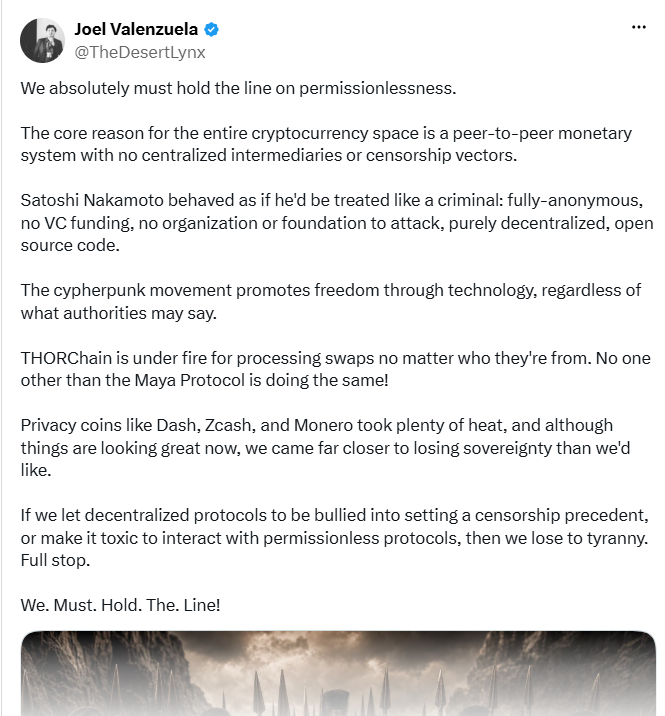
Valenzuela sostiene che dobbiamo difendere il principio dell'assenza di autorizzazioni. Fonte: Joël Valenzuela
«La neutralità credibile a tutti i costi», afferma Shannon, è un «ideale cypherpunk» che una piccola fazione di utenti e sviluppatori crypto continua a sostenere.
«Raramente si chiedono perché sia prezioso, quando lo sia o quanto costi», afferma. «Questa è la differenza fondamentale tra NEAR Intents e THORChain.»
Rivista: Sta arrivando l'altseason — e questa volta i trader sono più selettivi
Cointelegraph pubblica reportage lunghi, analisi e giornalismo narrativo realizzati dal team editoriale interno di Cointelegraph, con competenze specifiche sull'argomento. Tutti gli articoli vengono redatti e revisionati dai redattori di Cointelegraph in conformità ai nostri standard editoriali. Alcuni articoli contengono link di affiliazione, dai quali Cointelegraph può ricevere una commissione. Questi rapporti non influenzano i prodotti che recensiamo né le nostre conclusioni editoriali. I contenuti qui pubblicati non costituiscono consulenza finanziaria, legale o d'investimento. I lettori dovrebbero condurre le proprie ricerche e consultare professionisti qualificati, se necessario. Cointelegraph mantiene piena indipendenza editoriale.
Altro sull'argomento