
 Scritto da Andrew FentonRedattoreRecensito da Felix NgRedattore
THORChain potrebbe essere perseguita per i fondi rubati a Bitget? Il parere legale
MagazinePubblicato30 set 2026
THORChain non vuole — o non può — bloccare gli indirizzi collegati all’hack da 387,5 milioni di dollari ai danni di Bitget. Gli sviluppatori possono essere perseguiti per riciclaggio di denaro? È complicato, afferma l’avvocato specializzato in criptovalute Yuriy Brisov.
Dopo che la scorsa settimana presunti hacker nordcoreani hanno sfruttato l’exchange di criptovalute Bitget per 387,5 milioni di dollari, gli investigatori sono riusciti a segnalare e tracciare rapidamente gli indirizzi destinatari.
L’amministratrice delegata di Bitget, Gracy Chen, ha poi chiesto controversamente alla piattaforma decentralizzata di swap cross-chain THORChain di «rifiutare il servizio a questi indirizzi».
THORChain ha risposto:
«THORChain è decentralizzata e permissionless come Bitcoin, Ethereum e BNB Chain. Quale responsabilità dovrebbero avere Bitcoin, Ethereum e BNB Chain quando gestiscono fondi di cui è noto il furto?»
La decisione è stata controversa, soprattutto considerando che a maggio il protocollo era stato immediatamente fermato quando erano stati sottratti 10,7 milioni di dollari dei suoi stessi fondi. A complicare la situazione, THORChain ha ritirato la propria chiave admin e sostiene di non avere un modo semplice per censurare gli indirizzi, anche se volesse farlo.
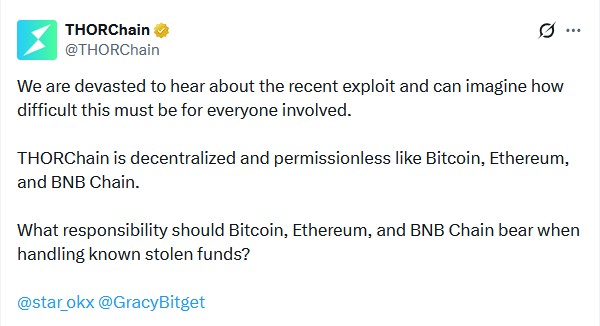
Fonte: THORChain
La stessa controversia si era già presentata, poiché THORChain era stata usata per effettuare swap su circa 1,2 miliardi di dollari dei fondi rubati nell’attacco da 1,46 miliardi di dollari a Bybit. Semplicemente, la chiave admin di THORChain era stata ritirata appena 11 giorni prima.
NEAR Intents ha adottato l’approccio opposto a quello di THORChain. Il suo programma automatizzato SHIELD ha bloccato gli indirizzi collegati all’attacco, impedendo loro di effettuare swap per 50 milioni di dollari sulla piattaforma, e ha persino rifiutato la ricompensa del 5% che Bitget offriva per farlo.
Ora NEAR Intents è sotto accusa da parte dei massimalisti della decentralizzazione per non essere sufficientemente permissionless.
Per discutere delle questioni legali coinvolte nel caso, Magazine ha parlato con Yuriy Brisov di D&A Partners. Questa è una versione modificata della conversazione.
Magazine: Bitget ha chiesto a THORChain di bloccare i fondi collegati all’attacco, e THORChain ha risposto affermando di essere decentralizzata e permissionless. È una difesa legale? Ha l’obbligo di bloccare quegli indirizzi?
Brisov: Dipende dal livello di decentralizzazione. Quindi, quando fanno questo — quando bloccano alcuni indirizzi — dimostrano che i loro nodi non sono veramente decentralizzati. È positivo per la comunità quando possono usare questo potere per prevenire alcune attività malevole. Tuttavia, allo stesso tempo, si espongono a qualsiasi altra rivendicazione legale. La loro unica protezione è: «siamo decentralizzati».
Nel caso Uniswap, hanno detto: «siamo veramente decentralizzati e non c’è nulla che possiamo fare». [Gli investitori hanno fatto causa a Uniswap dopo aver acquistato 38 token rug pull e truffaldini, ma un giudice ha archiviato il caso a marzo —N.d.r.]
E questa è la difesa più solida per qualsiasi protocollo DeFi. Se dimostrano di poter bloccare, controllare o in qualche modo interferire — anche nel tentativo in buona fede di prevenire una frode — si espongono comunque a questo tipo di rivendicazioni. Il fatto è che, se hai il controllo, forse il tuo controllo non dovrebbe essere limitato solo ai casi di frode evidenti. Dovresti implicare [il controllo su] questioni di due diligence. Dovresti applicare misure di protezione KYC e AML.
Correlato: Uniswap sconfigge l’azione collettiva secondo cui avrebbe agevolato i «rug pull» nel settore crypto
Magazine: NEAR Intents ha bloccato quegli indirizzi e Bitget li ha ringraziati per averlo fatto. Significa che NEAR ha dimostrato che Intents non è decentralizzata e che quindi dovrà intervenire in molte altre situazioni?
Se dimostri di avere il controllo sugli asset, potenzialmente ti esponi a tutte le possibili rivendicazioni riguardanti schemi di pump and dump, volatilità o qualsiasi altra possibile rivendicazione da parte di investitori che in qualche modo siano stati danneggiati e abbiano subito un pregiudizio. E ora possono dire che hai il controllo. Perché lo usi in un caso e non in un altro? Perché non controlli tutti gli emittenti di token sulla tua piattaforma? Perché non forniscono moduli KYC come in qualsiasi exchange centralizzato?
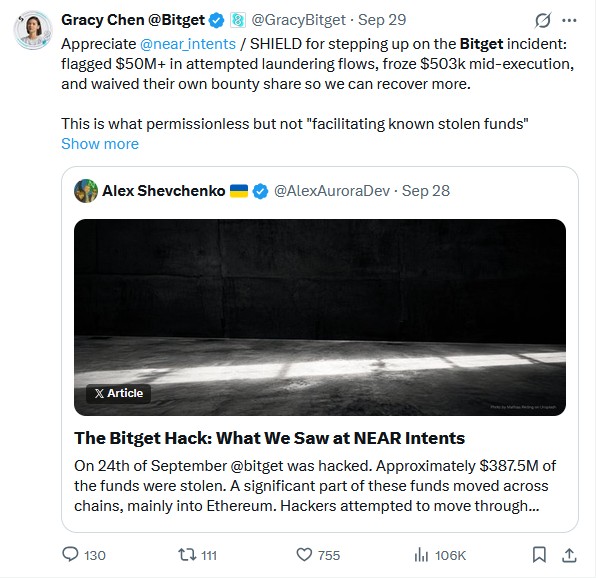
Fonte: Gracy Chen
Magazine: THORChain sostiene che l’arresto del protocollo a maggio sia stato inizialmente attivato da un sistema automatizzato e che non abbia la capacità di bloccare determinati indirizzi. Se fosse vero, sarebbe una difesa?
Brisov: Potrebbe esserlo. Non lo sappiamo ancora, perché non è ancora stato contestato. Ma qualsiasi livello di controllo rende qualsiasi progetto DeFi più debole nei confronti di qualsiasi ricorrente.
Magazine: D’altra parte, il protocollo potrebbe aggiornare il software se volesse bloccare determinati indirizzi. Un progetto potrebbe avere problemi legali per imprudenza o negligenza se non imponesse qualcosa del genere?
Dipende da come è stato fatto dal punto di vista tecnico. Supponiamo che ci sia un oracolo in grado di rilevare qualsiasi IP nordcoreano e bloccarlo automaticamente, senza che ci sia una persona seduta a premere un pulsante — «c’è un hacker nordcoreano, blocchiamolo». In questo caso va bene.
Se c’è un team che supervisiona la situazione e dice: «Ok, possiamo vedere che si tratta di un’attività illecita, blocchiamo questi indirizzi, premiamo manualmente il pulsante». Dal punto di vista legale, anche se è un’azione positiva e va a beneficio della comunità, il progetto non è comunque pienamente decentralizzato e perde la protezione che normative come il MiCA [la normativa dell’UE sui mercati delle cripto-attività] o l’interpretazione generale fornita da SEC e CFTC accordano a chi è pienamente decentralizzato: non si può essere ritenuti responsabili delle azioni dei partecipanti al proprio ecosistema.
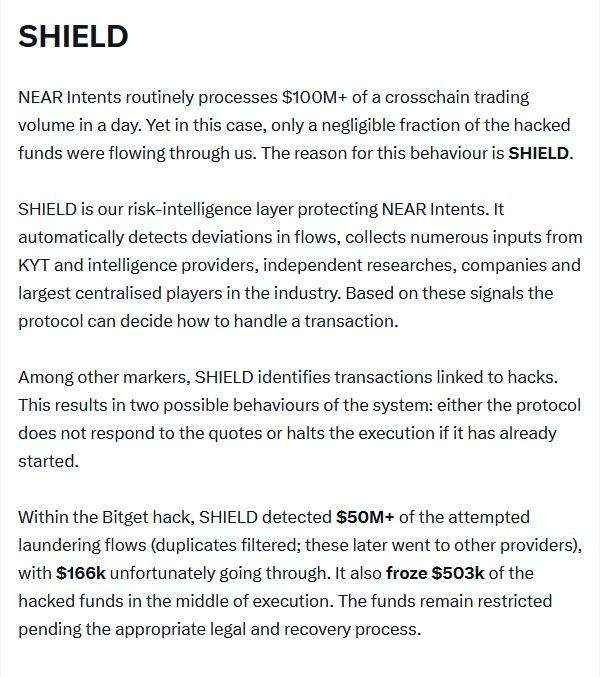
Fonte: Alex Shevchenko
Magazine: La tecnologia di NEAR si chiama SHIELD ed è un processo automatizzato che identifica gli indirizzi associati ad attacchi informatici noti sulle blockchain pubbliche e poi impedisce automaticamente loro di accedere a Intents. Significa che è più probabile che venga considerata decentralizzata?
Brisov: Decisamente. Dimostrano di essere operatori in buona fede che cercano di [aggiungere] misure di protezione ai propri protocolli. Non c’è un team di compliance, né persone che si siedono lì a controllare manualmente il funzionamento. È una soluzione intelligente, ed è ciò che raccomandiamo a tutte le società DeFi.
Magazine: Nel febbraio 2025, THORChain ha ritirato la chiave di amministrazione che avrebbe consentito al team principale di apportare modifiche unilaterali di questo tipo. Considerata l’assenza di una chiave di amministrazione e il fatto che disponga di cento validatori, è sufficientemente decentralizzata?
Brisov: È più probabile che sì, ma non possiamo dirlo con certezza. Direi di sì.
Magazine: THORChain non è un mixer. Si possono prendere i fondi rubati a Bitget e convertirli tramite uno swap su THORChain, ma quando ne escono restano trasparentemente collegati agli hacker di Bitget. Come si concilia questo con la definizione di riciclaggio di denaro? Oppure si tratta di ricettazione?
Brisov: Non vedo come possano essere ritenuti responsabili del riciclaggio di denaro, perché persino Tornado Cash, che in una certa misura era stato creato per riciclare denaro [ha evitato le sanzioni statunitensi poiché gli smart contract immutabili non sono beni sanzionabili ai fini del riciclaggio di denaro —N.d.r.].
Il diritto americano considera qualcosa o proprietà o non proprietà. E il riciclaggio di denaro consiste nel trasferire illegalmente la proprietà attraverso canali legali. Si ottengono proventi da attività illecite, che sono proprietà, e poi li si trasferisce attraverso determinati canali cercando di renderli legali. Ma gli smart contract non sono affatto proprietà. Non ne hai il controllo. Non ne sei il proprietario. È così che Tornado Cash ha vinto la causa in tribunale in merito alle sanzioni dell’OFAC. Hanno semplicemente dimostrato di non avere alcun controllo sui propri smart contract.
Rivista: L’hack di Bybit è avvenuto 18 mesi fa. Significa che non verrà intrapresa alcuna azione legale contro THORChain, oppure questi casi richiedono semplicemente molto tempo?
Brisov: Potrebbe accadere in futuro, certamente. Dopo il caso Bybit, si sono esposti seriamente a potenziali azioni legali.
Rivista: Grandi domande: Satoshi possiede davvero 1,1 milioni di Bitcoin?
Cointelegraph pubblica reportage lunghi, analisi e giornalismo narrativo realizzati dal team editoriale interno di Cointelegraph, con competenze specifiche sull'argomento. Tutti gli articoli vengono redatti e revisionati dai redattori di Cointelegraph in conformità ai nostri standard editoriali. Alcuni articoli contengono link di affiliazione, dai quali Cointelegraph può ricevere una commissione. Questi rapporti non influenzano i prodotti che recensiamo né le nostre conclusioni editoriali. I contenuti qui pubblicati non costituiscono consulenza finanziaria, legale o d'investimento. I lettori dovrebbero condurre le proprie ricerche e consultare professionisti qualificati, se necessario. Cointelegraph mantiene piena indipendenza editoriale.
Altro sull'argomento