
 Scritto da Sam BourgiAutoreRecensito da Yohan YuRedattore
Il CEO di Bitget: l’hack da 388 milioni di dollari ha sfruttato una vulnerabilità di sicurezza di terze parti
Ultime notiziePubblicato28 set 2026
Alcuni asset rubati sono stati congelati, ma Bitget non ha ancora reso noto quanto sia stato recuperato mentre gli investigatori continuano a valutare un possibile legame con la Corea del Nord.

Gracy Chen, CEO dell’exchange di criptovalute Bitget, ha dichiarato che il recente exploit da 388 milioni di dollari subito dalla piattaforma è derivato da una vulnerabilità in un prodotto di sicurezza di terze parti, che ha permesso all’aggressore di ottenere «credenziali interne di alto livello».
In dichiarazioni a Cointelegraph, Chen ha affermato che l’aggressore ha utilizzato tali credenziali per impartire comandi di prelievo fraudolenti. Le chiavi private di Bitget non sono state compromesse e i suoi wallet cold non sono stati interessati, ha dichiarato.
Bitget ha successivamente risolto la falla di sicurezza e rafforzato i controlli sui prelievi, anche limitando gli accessi interni, aggiungendo una verifica indipendente per i prelievi e aumentando il monitoraggio delle attività insolite.
L’ attacco è avvenuto il 24 settembre, quando Bitget ha rilevato trasferimenti non autorizzati da diversi suoi hot wallet e ha sospeso temporaneamente i prelievi. Inizialmente l’exchange aveva stimato che fossero stati coinvolti asset per circa 352 milioni di dollari.
Correlato: Bitget riprende i prelievi di Bitcoin mentre l’hacker converte ETH tramite THORChain
Bitget non ha ancora reso note le cifre del recupero
L’exchange non ha reso noto quanto delle criptovalute rubate sia stato recuperato o congelato. Chen ha dichiarato che alcuni asset sono stati congelati con l’aiuto di altri operatori del settore, ma Bitget renderà noto un totale solo dopo aver verificato gli importi.
In precedenza Bitget aveva chiesto a THORChain, un protocollo per lo scambio di asset tra blockchain, di rifiutare i servizi agli indirizzi collegati all’attacco.
L’exchange ha dichiarato di non chiedere a THORChain di fermare la propria rete mentre tenta di impedire il trasferimento degli asset rubati. THORChain ha affermato di non poter inserire selettivamente nella blacklist singoli indirizzi.
«Comprendiamo che THORChain operi come protocollo decentralizzato e abbia dichiarato di non poter inserire selettivamente nella blacklist singoli indirizzi. Rispettiamo i vincoli tecnici delle diverse reti e non chiediamo a nessun protocollo di intraprendere azioni tecnicamente impossibili», ha dichiarato Chen.
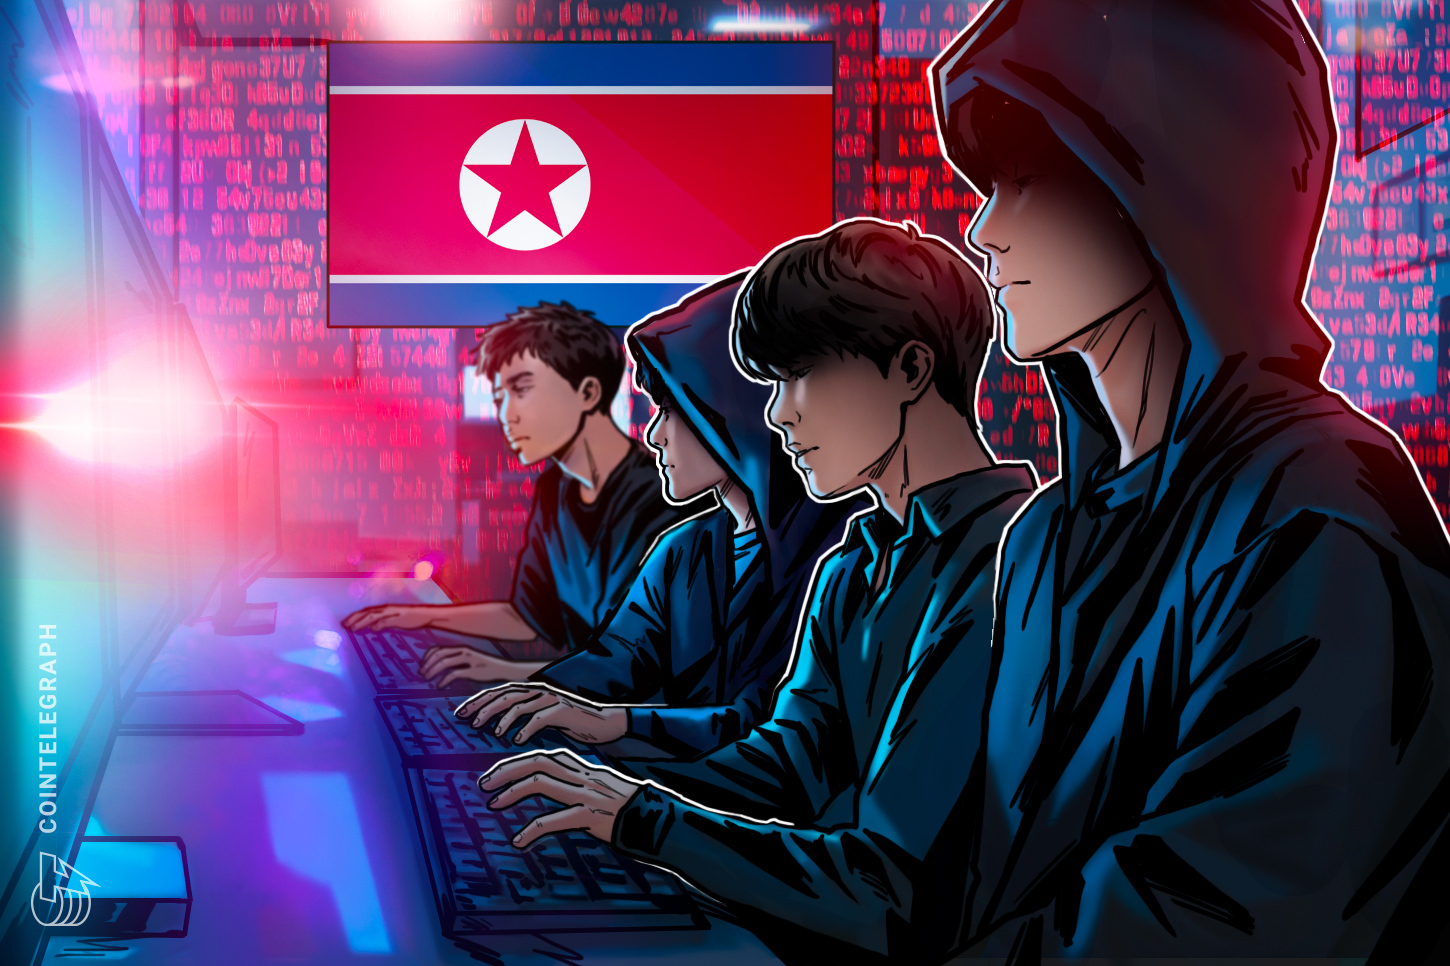
Chen ha inoltre affrontato i precedenti sospetti di Bitget secondo cui l’attacco potrebbe essere stato orchestrato dalla Corea del Nord.
«Quanto condiviso in precedenza si basava su indicatori preliminari identificati durante l’indagine», ha dichiarato Chen.
«Tali indicatori sono ancora in fase di valutazione. Mandiant e SlowMist stanno supportando l’indagine forense indipendente, che è tuttora in corso. Condivideremo ulteriori risultati man mano che saranno verificati», ha aggiunto.
Ulteriore reportage di Helen Partz.
Rivista: THORChain sotto accusa per il caso Bitget, ETH evolve oltre la blockchain: Hodler’s Digest
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento