 Scritto da Zoltan VardaiAutoreRecensito da Robert LakinRedattore
Azienda di cybersicurezza svela una campagna di phishing crypto che prende di mira 885.000 numeri di telefono
Ultime notiziePubblicato20 ago 2026
Rapid7 ha svelato una nuova campagna di phishing sulle criptovalute che prende di mira 885.000 numeri di telefono, con l’obiettivo di rubare i fondi degli investitori reindirizzandoli verso siti web falsi di fornitori di wallet.
La società di cybersicurezza Rapid7 ha svelato una nuova campagna di phishing legata alle criptovalute, nota come Operation Asterix, che prende di mira circa 885.000 numeri di telefono di diversi Paesi per rubare gli asset degli investitori in criptovalute.
La campagna di phishing ha portato all’identificazione di 5.576 account associati a utenti dell’exchange di criptovalute Binance, messi in coda per l’attacco, mentre i log recuperati hanno mostrato anche false email che impersonavano Crypto.com, secondo un rapporto di Rapid7 pubblicato lunedì.
Degli 885.000 numeri di telefono, il file più ampio includeva 316.002 numeri di cellulare tedeschi, con directory aggiuntive riguardanti Hong Kong, la Bulgaria, il Regno Unito, gli Stati Uniti, società fintech canadesi e ulteriori elenchi relativi a Ledger.
Gli attacchi di phishing e le truffe di ingegneria sociale hanno provocato la maggior parte delle perdite del settore delle criptovalute nel primo trimestre dell’anno, rappresentando 306 milioni di dollari sui 482 milioni di dollari persi complessivamente, secondo la società di sicurezza blockchain Hacken.
Nell’ambito della campagna di phishing Asterix descritta dagli analisti di Rapid7 Anna Sirokova e Jan Recinsky, gli aggressori indirizzavano le vittime verso false app che impersonavano Ledger, Trezor ed Exodus, con l’obiettivo di rubare le loro frasi seed. Gli aggressori contattavano le vittime tramite false email di assistenza e telefonate.
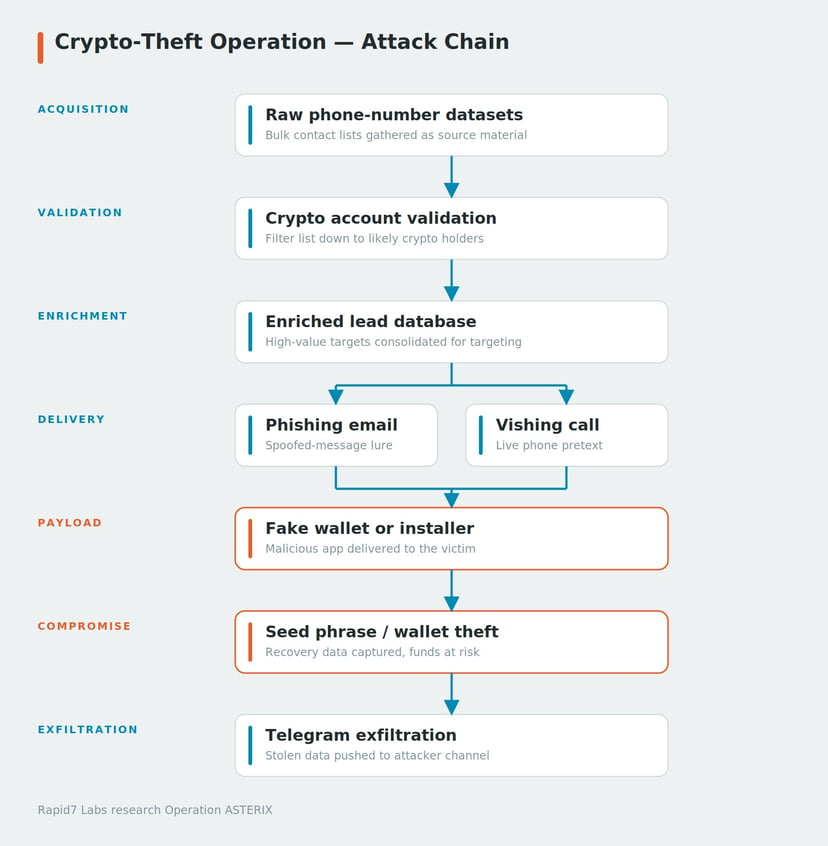
Catena di attacco di Operation Aseterix, dall’acquisizione all’esfiltrazione. Fonte: Rapid7.
Cointelegraph ha contattato gli analisti per ulteriori commenti su quanto hanno scoperto riguardo al filtraggio dei bersagli, alla falsificazione degli hardware wallet e alle vulnerabilità dell’autocustodia. Aggiorneremo questo articolo quando risponderanno.
All’inizio di agosto, il provider di wallet Trezor ha segnalato una violazione di dati personali che ha interessato circa 14.000 utenti tramite il suo fornitore di servizi di spedizione, ShipMonk.
A luglio, un investitore in criptovalute ha perso quasi 1 milione di dollari dopo aver firmato una transazione malevola di approvazione di un token di phishing sulla rete Ethereum.
Nel novembre 2023, una falsa app Ledger Live sul Microsoft Store ha portato al furto di 588.000 dollari attraverso 38 transazioni.
La campagna di phishing Asterix vanta un “tasso di successo” del 13%
Gli aggressori hanno associato 43.066 account a utenti di criptovalute con account sugli exchange, verificati a partire dal dataset tedesco più ampio di oltre 316.000 numeri di telefono, il che significa che la campagna ha avuto un “tasso di successo” di circa il 13,6%, secondo Rapid7.
Il rapporto ha inoltre identificato un verificatore per Kraken, che cercava di convalidare in massa i numeri di telefono associandoli agli account dell’exchange di criptovalute. La società di cybersicurezza ha dichiarato che gli artefatti recuperati mostravano che gli strumenti di intelligenza artificiale erano stati utilizzati come componente significativa della campagna di phishing.
Gli attacchi di phishing rappresentano da tempo un ostacolo per il settore delle criptovalute, poiché consentono agli aggressori di sfruttare il comportamento umano anziché il codice di un protocollo.
Il 25 maggio, l’analista onchain “b-block” ha avvertito che i truffatori avevano utilizzato Google per pubblicare annunci di phishing malevoli che impersonavano l’exchange decentralizzato Uniswap, rubando a quanto riferito più di 400.000 dollari alle vittime.
Esponenti di primo piano del settore delle criptovalute, tra cui il cofondatore di Binance Changpeng Zhao, avevano già chiesto misure migliori per la sicurezza dei wallet al fine di evitare le truffe di phishing, dopo che nel dicembre 2025 un investitore aveva perso 50 milioni di dollari in una truffa di avvelenamento degli indirizzi.
Rivista: Come un messaggio “Numero sbagliato” si è trasformato in una truffa crypto da 3,4 milioni di dollari
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento