 Scritto da Zoltan VardaiAutoreRecensito da Robert LakinRedattore
Le norme informatiche dell’UE impongono ai produttori di wallet crypto di segnalare le vulnerabilità entro 24 ore
Ultime notiziePubblicato14 set 2026
I fornitori di wallet crypto devono presentare una segnalazione preliminare sulla vulnerabilità entro 24 ore e una notifica completa entro 72 ore dallo sfruttamento delle vulnerabilità, altrimenti rischiano sanzioni amministrative fino a 17,3 milioni di dollari.
L’UE sta comunicando ai fornitori di wallet hardware e software per criptovalute che hanno 24 ore dal momento in cui vengono a conoscenza del problema per segnalare bug attivamente sfruttati o gravi vulnerabilità di sicurezza che riguardano i loro prodotti.
La misura fa parte del Cyber Resilience Act (CRA) dell’UE, entrato in vigore venerdì, secondo un’ annuncio della Commissione europea.
I produttori devono presentare una segnalazione preliminare per le vulnerabilità gravi entro 24 ore, seguita da una notifica completa entro 72 ore. Sarà richiesta una relazione finale 14 giorni dopo che saranno disponibili misure correttive o di mitigazione e entro un mese per gli incidenti gravi.
La CE ha affermato che i nuovi requisiti di segnalazione mirano a proteggere meglio consumatori e aziende dalle minacce informatiche. La misura si estende a tutti i prodotti «con elementi digitali messi a disposizione nell’UE» e si basa sulla più ampia strategia dell’UE per la cybersicurezza.
Cointelegraph ha contattato la Commissione europea per ottenere maggiori dettagli sulle misure di cybersicurezza.
Le sanzioni potrebbero raggiungere i 17 milioni di dollari
Le aziende che non rispettano le misure di cybersicurezza previste dagli articoli 13 e 14 possono incorrere in una sanzione amministrativa fino a 15 milioni di euro (17,3 milioni di dollari) o pari al 2,5% del fatturato annuo mondiale, a seconda di quale delle due cifre sia maggiore, secondo la sezione sulle sanzioni della bozza finale.
La fornitura di informazioni errate, incomplete o fuorvianti sottoporrà inoltre le aziende a una sanzione amministrativa fino a 5 milioni di euro.
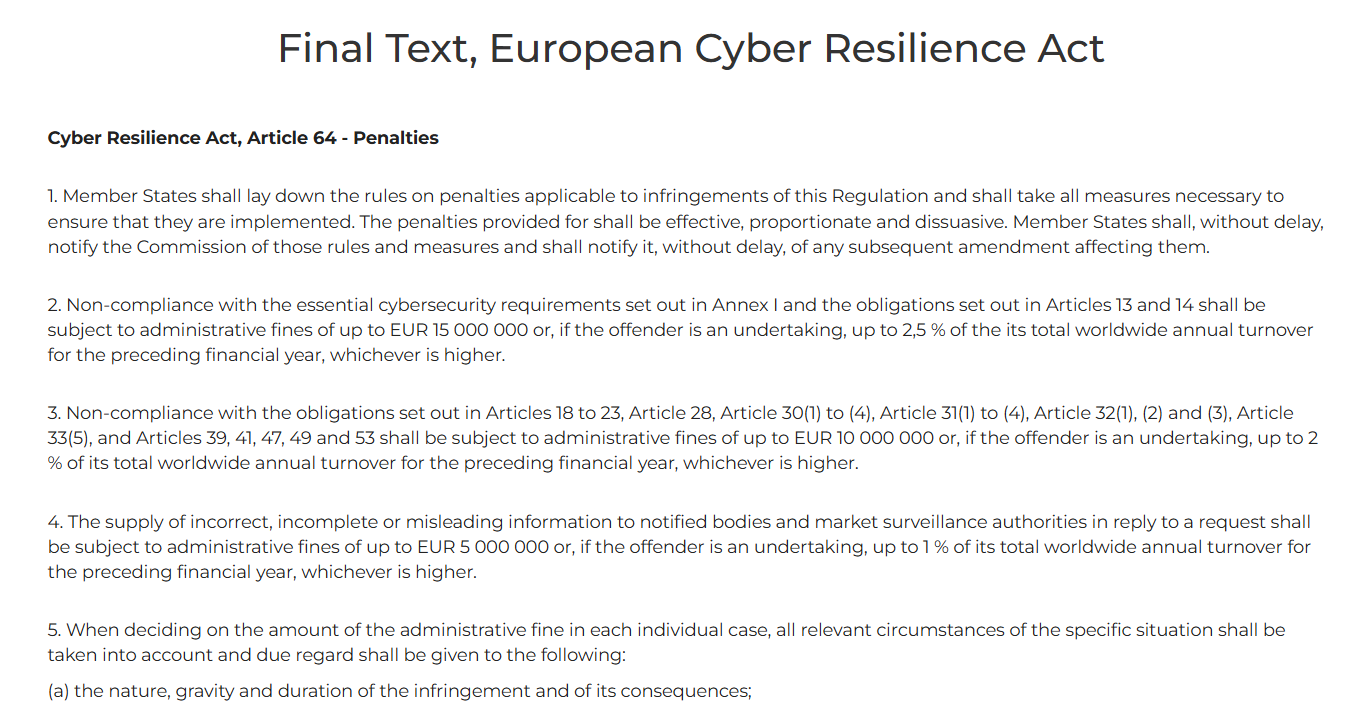
Estratto del testo finale, European Cyber Resilience Act. Fonte: European-Cyber-Resilience-Act.com
La misura è stata resa nota poche settimane dopo che due popolari fornitori di hardware wallet hanno reso note violazioni dei dati degli utenti che potrebbero portare a tentativi di phishing o di ingegneria sociale.
Il 4 settembre, il fornitore di hardware wallet Trezor ha rivelato che altri 67.000 clienti statunitensi erano a rischio a causa della violazione dei dati subita dal suo fornitore di servizi di spedizione, ShipMonk, superando i 14.000 utenti inizialmente stimati.
Mercoledì, Trezor e BitBox hanno avvertito gli utenti della presenza di e-mail di phishing camuffate da avvisi urgenti di sicurezza, dopo sospette compromissioni che hanno coinvolto servizi di posta elettronica di terze parti.
A giugno, la rete blockchain Layer-1 Zilliqa ha avvertito che una vulnerabilità nell’app Zilliqa Ledger avrebbe potuto consentire agli aggressori di recuperare le chiavi private degli utenti utilizzando dati on-chain disponibili pubblicamente.
Cointelegraph ha contattato i produttori di wallet Trezor e Ledger per un commento su come i fornitori di wallet avrebbero rispettato i nuovi requisiti di segnalazione.
Rivista: Come Hong Kong sta trasformando le obbligazioni tokenizzate in una vera infrastruttura di mercato
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento