 Scritto da Nate KostarAutoreRecensito da Ana Paula PereiraRedattore
Binance e Deribit revocano le chiavi API di SignalPlus dopo un attacco con un falso invito a Teams
Ultime notiziePubblicato5 nov 2026
SignalPlus ha dichiarato che gli aggressori hanno compromesso il computer di un ingegnere in una violazione che ha causato perdite inferiori a 82.000 dollari; la piattaforma di trading crypto si è impegnata a rimborsarle integralmente.

Gli exchange Binance e Deribit hanno dichiarato giovedì di aver revocato, in via precauzionale, le chiavi API collegate alla piattaforma di trading di derivati crypto SignalPlus dopo una violazione della sicurezza. Entrambi gli exchange hanno affermato che i propri sistemi non sono stati compromessi, mentre Deribit ha avvertito che per i suoi clienti il trading, il monitoraggio e l’automazione tramite SignalPlus avevano smesso di funzionare.
Il cofondatore di Binance Yi He ha inoltre esortato le piattaforme di terze parti integrate con l’exchange a rivedere i propri controlli di sicurezza e a monitorare le attività sospette, avvertendo che la minaccia andava oltre ogni singola azienda.
SignalPlus fornisce infrastrutture di trading per i derivati crypto, in particolare le opzioni, consentendo ai trader professionali e istituzionali di gestire posizioni su più exchange attraverso un’unica piattaforma.
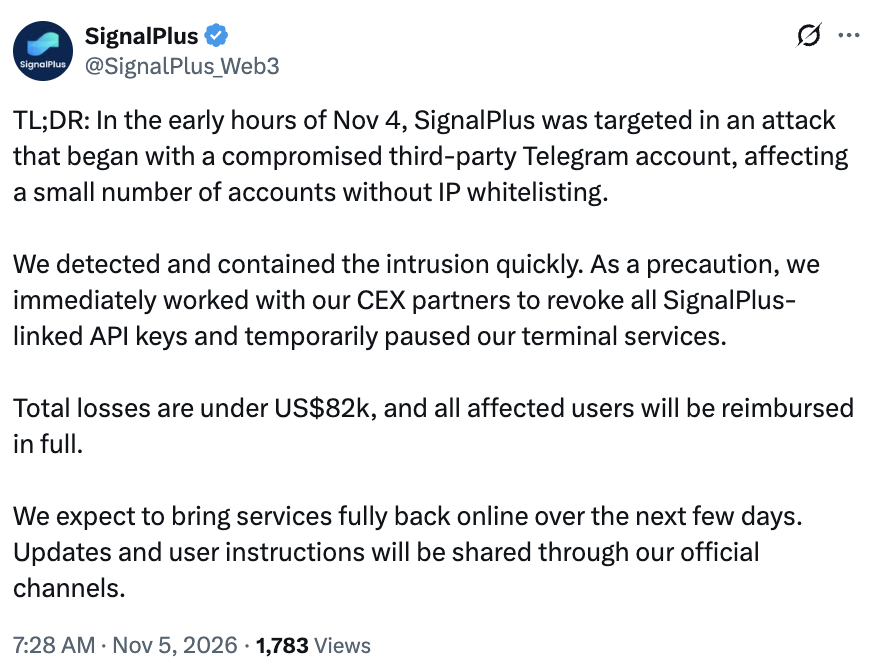
Secondo quanto dichiarato dalla società su X, l’attacco è partito da un account Telegram compromesso appartenente a un contatto presso un fornitore tecnologico terzo. L’aggressore ha impersonato il contatto e inviato a un ingegnere di SignalPlus un falso invito a una riunione su Microsoft Teams, compromettendo il computer del dipendente.
Fonte: SignalPlus
L’aggressore è rimasto inattivo sul computer compromesso prima di utilizzare i privilegi di accesso dell’ingegnere per colpire la rete interna di SignalPlus mercoledì mattina presto, ha dichiarato la società.
SignalPlus ha dichiarato di aver rilevato e contenuto l’intrusione, con perdite complessive inferiori a 82.000 dollari, e di aver iniziato a rimborsare integralmente gli utenti interessati. La società ha temporaneamente sospeso i propri servizi e prevede di ripristinare le operazioni nei prossimi giorni, dopo aver completato le verifiche di sicurezza e applicato le patch.
SignalPlus ha inoltre riconosciuto di non aver richiesto l’inserimento di indirizzi IP in una whitelist per l’accesso alle API degli exchange. «Ci assumiamo la responsabilità di questa svista», ha dichiarato la società, aggiungendo che avrebbe inasprito i requisiti di accesso alle API e rafforzato i controlli di sicurezza interni. L’inserimento degli indirizzi IP in una whitelist è una misura di sicurezza che limita l’accesso alle API a un elenco predefinito di indirizzi Internet autorizzati.
L’attacco a SignalPlus segue quello da 6,3 miliardi di dollari ai danni di Binance
L’incidente di SignalPlus è avvenuto pochi giorni dopo che Binance aveva divulgato i dettagli di un attacco da 6,3 miliardi di dollari il 29 ottobre, anch’esso caratterizzato dalla compromissione dei computer dei dipendenti.
Secondo l’analisi post-incidente di Binance, gli aggressori, fingendosi recruiter, hanno indotto con l’inganno un ingegnere a scaricare un file dannoso camuffato da esercizio di programmazione. In seguito, gli aggressori hanno utilizzato il computer compromesso per accedere ad altri sistemi e infine violare l’infrastruttura dei wallet dell’exchange.
Il cofondatore di Binance Yi He ha dichiarato martedì che l’exchange aveva rilevato e sventato 57 minacce informatiche sospettate di essere collegate alla Corea del Nord nel 2026, tra cui falsi colloqui di lavoro, pacchetti software dannosi e tentativi di sottrarre le credenziali dei dipendenti.
Rivista: Le reti telefoniche decentralizzate possono alimentare la rivoluzione dell’IA?
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento