
 Scritto da Helen PartzAutoreRecensito da Yohan YuRedattore
L’hack da 388 milioni di dollari di Bitget porta le perdite per la sicurezza delle criptovalute nel terzo trimestre oltre 1 miliardo di dollari
Ultime notiziePubblicato1 ott 2026
Le perdite per la sicurezza delle criptovalute hanno raggiunto 1,26 miliardi di dollari nel terzo trimestre in 247 incidenti, con il solo settembre responsabile di circa 769 milioni di dollari.

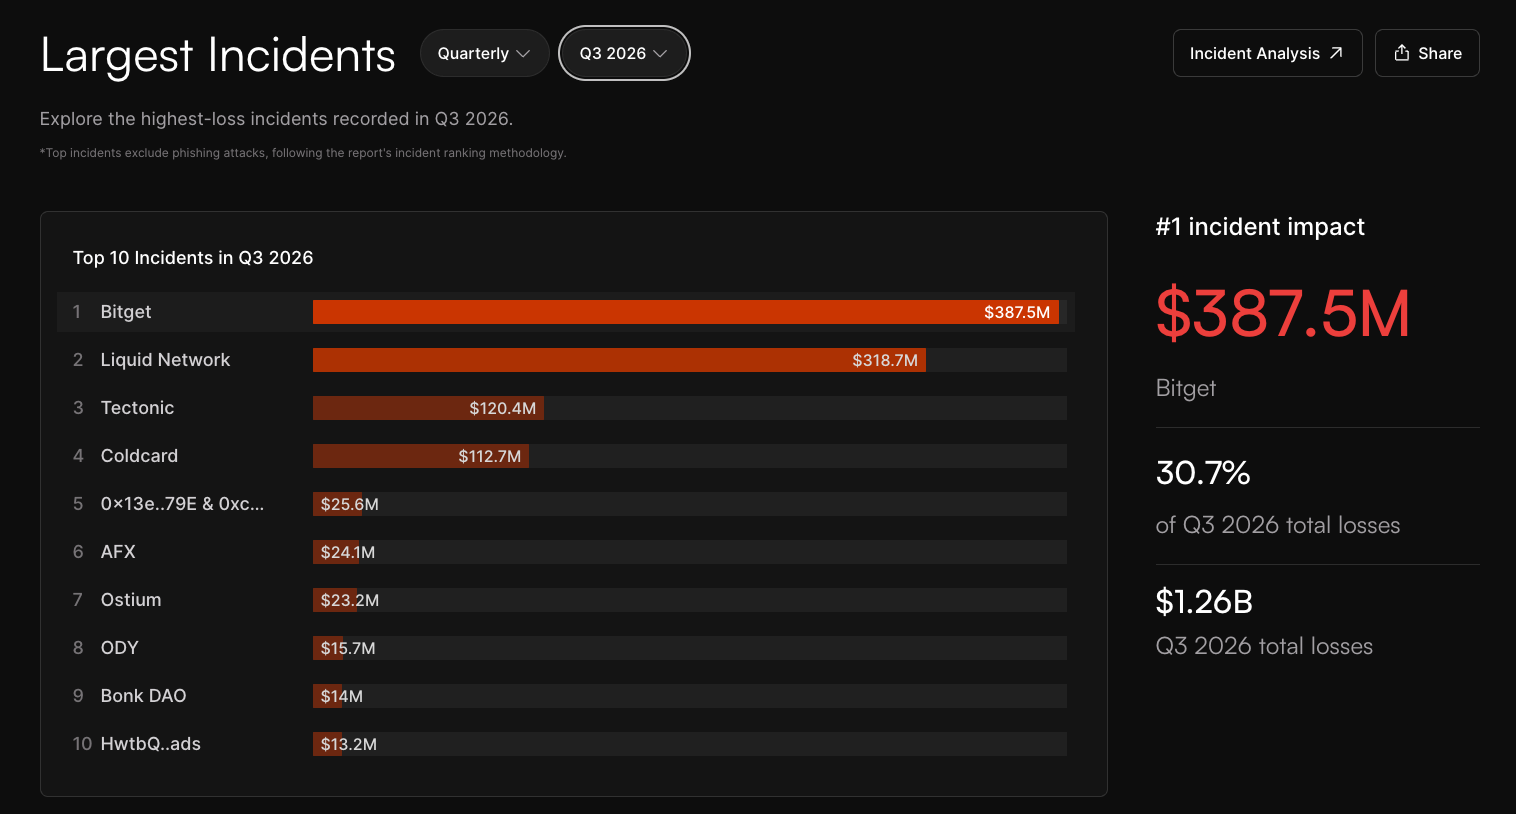
Le perdite derivanti dagli incidenti di sicurezza nel settore delle criptovalute sono salite a 1,26 miliardi di dollari nel terzo trimestre del 2026, trainate in gran parte dall’hack da 387,5 milioni di dollari dell’exchange di criptovalute Bitget.
Le perdite sono aumentate del 53,9% rispetto agli 819,4 milioni di dollari del secondo trimestre, mentre il numero di incidenti di sicurezza è cresciuto di circa il 13%, passando da 219 a 247, secondo i dati della società di sicurezza blockchain CertiK.
L’hack di Bitget ha rappresentato circa il 31% delle perdite del terzo trimestre, diventando l’incidente più grande mai registrato nel trimestre secondo la metodologia di CertiK. L’ exploit da 319 milioni di dollari di Liquid Network del 6 settembre si è classificato al secondo posto, seguito da Tectonic, con 120 milioni di dollari, e dal furto da 112,7 milioni di dollari ai danni di Coldcard.
CertiK ha registrato perdite per circa 769 milioni di dollari in 99 incidenti di sicurezza a settembre. Circa 273 milioni di dollari sono stati congelati o restituiti, lasciando perdite rettificate di 495,3 milioni di dollari. In 58 incidenti, gli exploit hanno rappresentato 734 milioni di dollari, ovvero quasi il 96% delle perdite del mese.
Bitget ha rilevato trasferimenti non autorizzati da alcuni dei suoi hot wallet il 24 settembre e ha sospeso i prelievi. La società ha dichiarato che gli aggressori hanno sfruttato una vulnerabilità in un prodotto di sicurezza di terze parti per ottenere credenziali interne e falsificare i comandi di prelievo.
Correlato: SlowMist collega l’attività dell’hack di Bitget a un exploit zero-day del 31 agosto
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento