Core Lightning avverte che gli aggressori stanno prendendo di mira i nodi senza patch
Ultime notiziePubblicato2 ott 2026
Agli operatori di nodi che eseguono la versione 26.06.7 o precedente è stato detto di effettuare immediatamente l’aggiornamento.
Il team dietro Core Lightning, un software open source per nodi della rete Bitcoin Lightning, ha invitato gli operatori che eseguono versioni meno recenti ad aggiornare immediatamente dopo aver ricevuto segnalazioni di aggressori che prendono di mira nodi senza patch.
«Aggiornamento di sicurezza urgente: se eseguite la versione 26.06.7 o precedente, effettuate l’aggiornamento all’ultima release il prima possibile», il team ha dichiarato venerdì.
Core Lightning non ha specificato quali vulnerabilità stessero prendendo di mira gli aggressori né quale potesse essere l’impatto. Cointelegraph ha contattato Core Lightning per un commento.
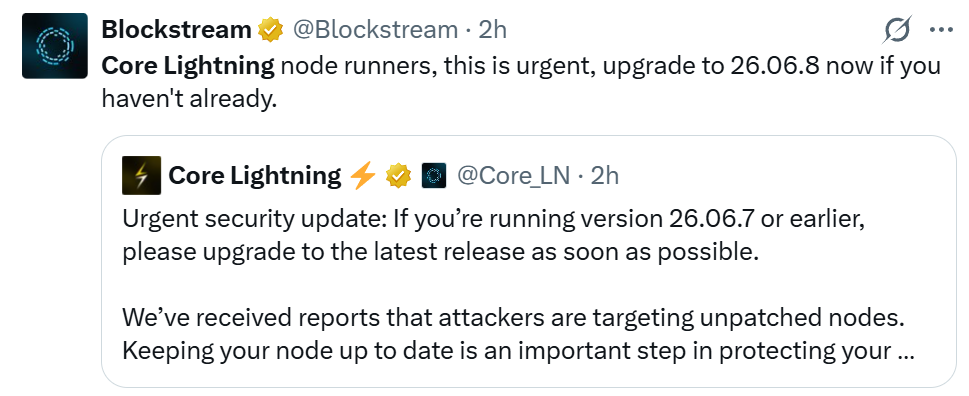
Fonte: Blockstream
Il 16 settembre, Core Lightning ha dichiarato di stare indagando su segnalazioni relative a un potenziale problema che interessava funzionalità sperimentali di Core Lightning e che avrebbe potuto avere un impatto sui fondi degli utenti. Circa sei giorni dopo ha quindi rilasciato la versione 26.06.8.
L’aggiornamento del 22 settembre ha introdotto correzioni di bug insieme a patch per «vulnerabilità segnalate responsabilmente da diverse fonti». Le note di rilascio attribuiscono le segnalazioni al Bitcoin Red Team e ad altre 12 persone e organizzazioni nominate, oltre che a segnalatori anonimi.
Secondo il changelog, alcune correzioni riguardavano falle che potevano mandare in crash i nodi dei mittenti, richieste che potevano esaurire la memoria nella sua interfaccia REST e un bug nella chiusura dei canali che poteva far perdere agli utenti fondi a causa di una penalità.
Tuttavia, la release ha deliberatamente omesso alcuni test per rendere più difficile agli aggressori il reverse engineering e lo sfruttamento delle vulnerabilità durante l’aggiornamento degli operatori.
Ad agosto, Core Lightning ha dichiarato di stare lavorando a una correzione coordinata dopo aver valutato un volume elevato di segnalazioni CVE (Common Vulnerabilities and Exposures) generate dall’IA nelle settimane precedenti.
Due giorni dopo, ha rilasciato la versione 26.06.7 per correggere le vulnerabilità confermate.
Correlato: Core Lightning conferma diverse vulnerabilità e prepara un aggiornamento di sicurezza
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento