 Scritto da Christina CombenRedattoreRecensito da Andrew FentonRedattore
Il nuovo strumento di sicurezza DeFi di Ethereum solleva interrogativi sulla censura
MagazinePubblicato19 nov 2026
Il sistema di Phylax consente ai protocolli decentralizzati di bloccare transazioni potenzialmente dannose, ma solleva interrogativi sulla possibile censura e sul mercato concentrato dei builder di Ethereum.
Il nuovo sistema di sicurezza di Phylax potrebbe aiutare i protocolli della finanza decentralizzata (DeFi) a fermare le transazioni malevole prima che vengano finalizzate.
Ciò potrebbe rafforzare le difese delle criptovalute contro gli hacker nordcoreani e i soggetti sottoposti a sanzioni degli Stati Uniti, ma potrebbe anche introdurre un modo per congelare le funzioni degli smart contract senza attribuire esplicitamente a nessuno il potere di farlo.
Ed è proprio questo tipo di controllo a suscitare il timore che il sistema possa finire per diventare uno strumento centralizzato per le forze dell’ordine, anziché per la finanza decentralizzata.
«La questione non è solo se esista un rischio, ma se si tratti di un rischio accettabile», afferma Stefanie Boss, coautrice della ricerca sulla resistenza alla censura e sul comportamento di conformità nel meccanismo di consenso di Ethereum.
«In questo caso, propenderei per considerarlo accettabile, poiché l’obiettivo è rendere la rete più sicura e maggiormente allineata ai valori della rete e delle applicazioni», afferma.
Un meccanismo di sicurezza con un potenziale rischio di congelamento
Annunciata il 10 novembre, l’integrazione di Phylax con il block builder Titan Builder consente alle applicazioni Ethereum di definire regole che escludono le transazioni suscettibili di produrre esiti dannosi durante la costruzione dei blocchi.
Titan, che secondo Phylax produce un blocco Ethereum su due, verifica le transazioni rispetto a tali regole prima di includerle nei propri blocchi.
L’idea è impedire che gli exploit vengano finalizzati, invece di affidarsi a sistemi di monitoraggio o interventi d’emergenza dopo l’inizio di un attacco. «La nostra missione: impedire agli utenti di perdere denaro a causa di hack ed errori nella DeFi», si leggeva nell’annuncio.
Articolo correlato: Per ora i timori di un’epidemia di hack della DeFi guidati dall’IA sono esagerati, ma non lo saranno ancora per molto
In un blog, Phylax usa lo scenario di un vault vulnerabile che potrebbe rilasciare per errore 1 milione di dollari a un utente le cui quote valgono solo 1.000 dollari. Con il sistema operativo, un interruttore automatico potrebbe limitare l’importo in uscita dal vault in una singola transazione, impedendo che i fondi vengano prosciugati.
Misure di sicurezza simili potrebbero potenzialmente limitare le perdite anche in grandi hack come quello da 6,3 miliardi di dollari di Binance o l’ exploit da 380 milioni di dollari ai danni di Bitget, nei quali soggetti malevoli hanno prosciugato i wallet degli exchange e sono riusciti a trasferire grandi quantità di criptovalute attraverso protocolli decentralizzati.
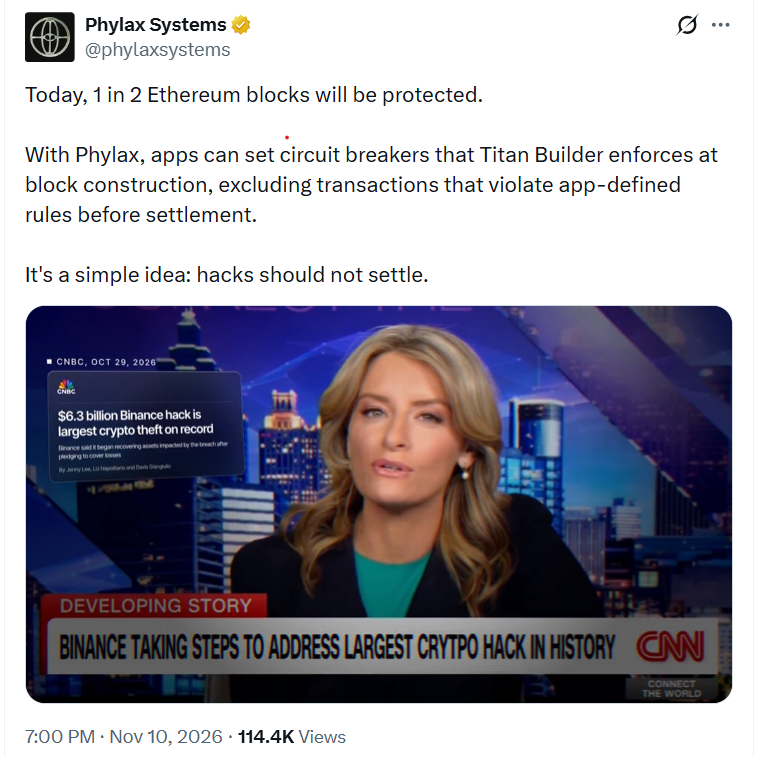
Phylax afferma che gli hack non dovrebbero essere finalizzati. Fonte: Phylax Systems.
Sebbene impedire le transazioni malevole sarebbe un risultato positivo per il settore delle criptovalute, l’avvocato specializzato in asset digitali Gabriel Shapiro ha avvertito che le applicazioni che utilizzano il sistema potrebbero diventare di fatto congelabili se i builder smettessero di fornire le attestazioni richieste.
Ha spiegato che gli smart contract possono essere configurati per rifiutare le transazioni, a meno che non siano incluse in blocchi di builder che abbiano eseguito i controlli di sicurezza richiesti. Se tali builder smettessero di fornire attestazioni, le funzioni protette potrebbero continuare a rifiutare le transazioni finché non riprendessero a farlo.
Articolo correlato: Il TVL della DeFi crolla del 39% nel 2026 tra flessione del mercato e attività record di hack
Il fondatore e amministratore delegato di Phylax, Odysseas Lamtzidis, afferma che i protocolli possono evitare tale rischio consentendo alle transazioni di procedere anche quando i controlli di sicurezza del sistema non sono disponibili.
«L’impostazione predefinita ragionevole che forniamo e suggeriamo ai protocolli è un comportamento fail-open», dichiara a Magazine.
Tuttavia, questa protezione è facoltativa, lasciando ai singoli protocolli la decisione su quanta priorità attribuire alla sicurezza rispetto alla disponibilità. «Alcuni protocolli potrebbero scegliere di dare priorità alla sicurezza rispetto alla liveness», afferma Lamtzidis.
Aggiunge che i protocolli possono decidere se i loro smart contract siano immutabili o possano essere modificati tramite governance.
Shapiro afferma che le protezioni fail-open dovrebbero essere obbligatorie e che le modifiche alle misure di sicurezza dovrebbero essere soggette a ritardi temporali, per impedire ai protocolli di rimuoverle immediatamente.
Il problema della concentrazione dei builder di Ethereum
Esiste inoltre una preoccupazione più ampia: il sistema potrebbe rafforzare il mercato della costruzione dei blocchi di Ethereum, già fortemente concentrato.
Fan Zhang, ricercatore di Ethereum, afferma che la tecnologia di Phylax sta diventando pratica solo ora proprio a causa di tale concentrazione. «Finalmente abbiamo un modo per implementarla efficacemente», afferma, «ma purtroppo solo perché il mercato dei builder di Ethereum è diventato così centralizzato».
Zhang afferma che l’approccio di Phylax offre «vantaggi interessanti in termini di sicurezza, soprattutto nell’era dei bot di IA capaci di trovare bug più velocemente che mai».
Ma avverte che l’introduzione di codice aggiuntivo in un punto così critico dell’elaborazione delle transazioni crea nuovi possibili malfunzionamenti, tra cui errori di implementazione e furto, perdita o impersonificazione delle chiavi di firma dei builder.
«Penso che la comunità sia molto preoccupata per i builder centralizzati e stia compiendo sforzi per affrontare il problema. Perciò temo che questi sforzi possano ostacolarsi a vicenda», aggiunge.
Articolo correlato: L’FBI attribuisce alla Corea del Nord il record di 6,3 miliardi di dollari sottratti nell’hack di Binance
Il ricercatore di Ethereum Sen Yang dichiara a Magazine: «Se i principali protocolli si affidano a un numero ristretto di builder per l’applicazione delle misure di sicurezza, ciò potrebbe conferire a tali builder un vantaggio competitivo e aggravare ulteriormente la concentrazione del mercato».
Phylax annuncia il suo sistema di interruttore automatico. Fonte: Phylax Systems
Afferma che l’aggiornamento proposto di Ethereum sulla separazione integrata tra proponent e builder (ePBS), destinato a essere incluso nel prossimo aggiornamento Glamsterdam, potrebbe ridurre la dipendenza dai relay di terze parti, «ma non affronta direttamente la concentrazione del mercato dei builder».
Yang afferma che le transazioni escluse dai builder dominanti potrebbero comunque essere incluse da builder che non praticano la censura, causando potenzialmente ritardi anziché un’esclusione permanente.
Dove finisce la sicurezza e inizia la censura?
Phylax sostiene che il suo sistema non introduce una nuova autorità sulle transazioni di Ethereum, poiché sono le applicazioni stesse a definire le regole. La tecnologia è «esplicitamente basata sull’adesione volontaria», afferma Lamtzidis.
Paragona i controlli alle condizioni già scritte negli smart contract. «Non è diverso da un’istruzione ‘require()’», afferma. «La censura implica un processo decisionale arbitrario o la coercizione».
Zhang fa una distinzione simile tra il filtraggio volontario delle transazioni da parte delle applicazioni e l’imposizione della censura da parte di soggetti esterni. «Va bene che le applicazioni aderiscano volontariamente al filtraggio, poiché un utente può allontanarsi da tali applicazioni», afferma. «Il problema è la censura imposta dall’esterno. È qui che traccio il limite».
Boss afferma che le regole rivolte all’esito di una transazione sono meno preoccupanti di quelle rivolte a chi la sta effettuando. «In questo caso, è anch’essa basata sul risultato, cosa che spesso è considerata meno rischiosa», afferma.
Ritiene legittimo l’obiettivo di sicurezza, sostenendo che «il danno di quegli attacchi è molto maggiore del danno causato da questo tipo di esclusione».
Tuttavia, avverte che le regole potrebbero essere utilizzate anche per imporre sanzioni o esclusioni motivate politicamente.
«È importante garantire l’adozione di adeguate salvaguardie, così da assicurarsi che queste regole rimangano eque e siano concepite per la sicurezza», afferma.
Rivista: Le banche stanno vietando gli agenti IA per motivi di sicurezza... e di concorrenza
Cointelegraph pubblica reportage lunghi, analisi e giornalismo narrativo realizzati dal team editoriale interno di Cointelegraph, con competenze specifiche sull'argomento. Tutti gli articoli vengono redatti e revisionati dai redattori di Cointelegraph in conformità ai nostri standard editoriali. Alcuni articoli contengono link di affiliazione, dai quali Cointelegraph può ricevere una commissione. Questi rapporti non influenzano i prodotti che recensiamo né le nostre conclusioni editoriali. I contenuti qui pubblicati non costituiscono consulenza finanziaria, legale o d'investimento. I lettori dovrebbero condurre le proprie ricerche e consultare professionisti qualificati, se necessario. Cointelegraph mantiene piena indipendenza editoriale.
Altro sull'argomento