 Scritto da Turner WrightAutoreRecensito da Sam BourgiAutore
Il CEO di Bitget “non è molto ottimista” sul recupero dei fondi del furto da 388 milioni di dollari
Ultime notiziePubblicato29 set 2026
Gracy Chen ha detto di considerare l’hack di Bybit del 2025 un “buon punto di riferimento” per la violazione della sicurezza di Bitget, osservando che solo una piccola percentuale dei fondi era stata congelata o recuperata.
Il CEO dell’exchange di criptovalute Bitget non è certo che la società possa congelare o recuperare completamente tutti gli asset compromessi in una violazione della sicurezza avvenuta la scorsa settimana, che ha provocato la perdita di 388 milioni di dollari in criptovalute.
Parlando a Chain Reaction di Cointelegraph, pubblicato martedì, il CEO di Bitget Gracy Chen ha detto di considerare l’hack dell’exchange di criptovalute Bybit del febbraio 2025 un “buon punto di riferimento” per la violazione di giovedì. Gli hacker hanno sottratto a Bybit Ether (ETH) per un valore di circa 1,5 miliardi di dollari, e la società ha riferito di aver congelato e recuperato complessivamente solo 80 milioni di dollari.
“In realtà non sono molto ottimista perché, a circa un anno dall’hack di Bybit, sono riusciti a congelare solo circa il 3,5% dei fondi totali rubati”, ha detto Chen. “E si tratta solo del congelamento. Non riguarda ancora il recupero.”
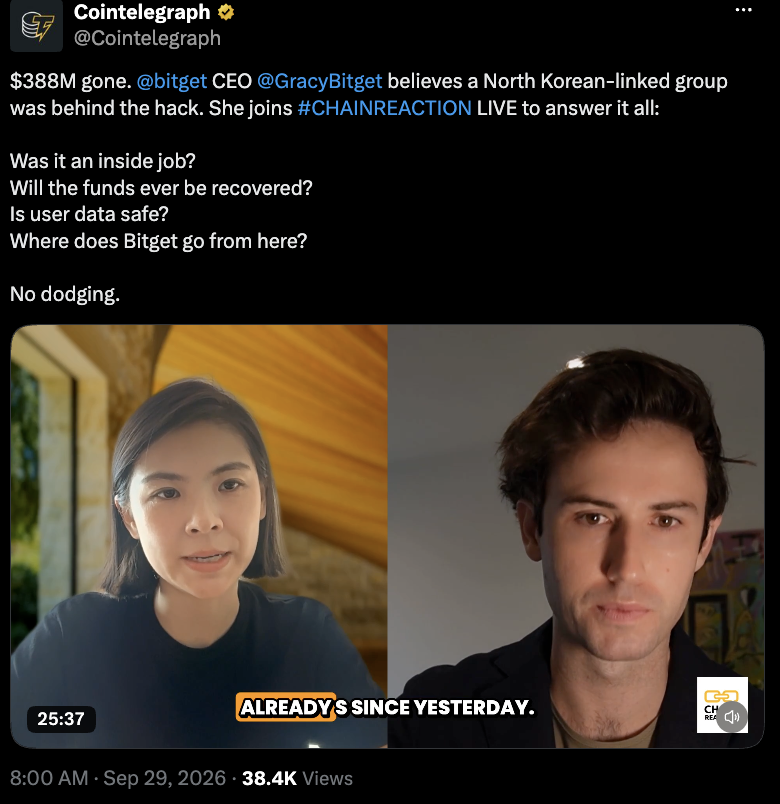
Il CEO di Bitget Gracy Chen (a sinistra) parla con Ciaran Lyons di Cointelegraph (a destra). Fonte: Cointelegraph
Bitget ha lanciato un programma di ricompense in risposta all’incidente, offrendo il 5% dei fondi congelati e il 5% di quelli recuperati. Alcune società si sono già attivate per cercare di mitigare le perdite degli utenti.
Il team di NEAR Intents ha riferito lunedì di aver bloccato più di 50 milioni di dollari in asset legati all’attacco e di aver congelato circa 500.000 dollari. Chen ha inoltre confermato che gli emittenti di stablecoin Tether e Circle hanno inserito nella blacklist un wallet collegato all’exploit, congelando 318.013 dollari in USDt (USDT) e USDC (USDC).
La violazione della sicurezza è una delle più grandi a colpire il settore delle criptovalute nel 2026, dopo un exploit da 320 milioni di dollari ai danni di Liquid Network a settembre. Tra gli attacchi più significativi figurano quello a Bybit nel 2025, un hack da 615 milioni di dollari ai danni di Ronin Bridge nel 2022 e un hack da 611 milioni di dollari ai danni di Poly Network nel 2021.
Correlato: Symbiosis afferma di aver recuperato 15 BTC dall’hack del bridge e offre una ricompensa del 20%
Inizialmente Bitget ha riferito che l’exchange aveva sospeso i prelievi in seguito alla perdita di 352 milioni di dollari in asset digitali in un attacco avvenuto giovedì. Chen ha poi aggiornato il rapporto sull’incidente per riflettere una “contabilizzazione più completa dei trasferimenti”, affermando che erano andati persi circa 388 milioni di dollari.
Chi è responsabile dell’attacco?
Chen ha parlato con Cointelegraph anche di chi potrebbe essere dietro la violazione della sicurezza. Ha detto subito dopo l’attacco che la Corea del Nord potrebbe esserne stata responsabile, sulla base di “indirizzi IP che corrispondono alle scelte di VPN di un certo gruppo [della Repubblica Popolare Democratica di Corea]”, ma ha aggiunto che Bitget non aveva “del tutto escluso” la possibilità di un’azione interna:
“Si tratta di una questione molto complessa, sulla quale dobbiamo svolgere molte indagini e un’indagine piuttosto approfondita [sic]. Si basa più sui nostri risultati preliminari dell’indagine: abbiamo escluso quella possibilità.”
Bitget ha iniziato a ripristinare gradualmente i prelievi per gli utenti, cominciando lunedì dalle transazioni in Bitcoin (BTC) e proseguendo martedì con ETH.
Rivista: THORChain sotto accusa per Bitget, ETH si evolve oltre la blockchain: Hodler’s Digest
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento