 Scritto da Zoltan VardaiAutoreRecensito da Yohan YuRedattore
Il DOJ si muove per sequestrare 1,2 miliardi di dollari dall’hack di Binance e interrompe la truffa FaceStealer
Ultime notiziePubblicato13 nov 2026
Le autorità hanno congelato oltre 2,7 miliardi di dollari dei proventi dell’hack di Binance, mentre la truffa separata FaceStealer ha rubato oltre 400 milioni di dollari in 18 mesi.
Il Dipartimento di Giustizia degli Stati Uniti ha dichiarato giovedì di aver ottenuto l’autorizzazione di un tribunale a sequestrare o bloccare più di 1,2 miliardi di dollari dei 6,3 miliardi di dollari in criptovalute rubati a Binance.
L’autorizzazione riguarda una parte degli oltre 2,7 miliardi di dollari in asset rubati che le autorità statunitensi e i partner del settore privato hanno congelato dall’hack del 29 ottobre. Gli investigatori stanno ancora lavorando per recuperare altri fondi, ha dichiarato il dipartimento nel suo annuncio.
L’FBI ha attribuito l’hack di Binance al gruppo nordcoreano TraderTraitor in un allerta informatica. Kim Yo Jong, sorella del leader nordcoreano Kim Jong Un, ha negato il coinvolgimento della Corea del Nord.
Binance ha dichiarato di aver coperto gli asset interessati con fondi propri e che un nuovo snapshot delle riserve ha mostrato una copertura almeno uno a uno degli asset dei clienti, secondo il post pubblicato da Binance su X giovedì.
Nel novembre 2025, il DOJ ha annunciato una misura di contrasto separata contro circa 15 milioni di dollari in criptovalute collegati a hacker nordcoreani noti come APT38.
L’FBI mette in guardia contro le videochiamate deepfake di FaceStealer
In un caso separato, le autorità statunitensi hanno sequestrato l’infrastruttura cloud usata da FaceStealer, una campagna nordcoreana di ingegneria sociale che ha rubato più di 400 milioni di dollari in criptovalute negli ultimi 18 mesi, ha dichiarato il DOJ.
Gli hacker usavano filmati registrati segretamente di vittime precedenti e deepfake generati dall’IA di figure di spicco del settore crypto per conquistare la fiducia dei bersagli durante le videochiamate. Usavano falsi interventi tecnici per indurre i bersagli a installare malware, ha dichiarato il DOJ.
La campagna prendeva di mira persone che lavorano nel settore crypto e nel Web3. Gli hacker hanno inoltre preso sempre più di mira sviluppatori e manutentori di software open source nel tentativo di ottenere accesso ai loro dispositivi e agli account dei loro repository software.
L’FBI ha sequestrato più di 900 video registrati dalle webcam delle vittime di FaceStealer sulla base di un mandato federale. L’ufficio ha inoltre pubblicato indicazioni su come proteggersi dalla truffa e cosa fare dopo una compromissione in un avviso pubblico.
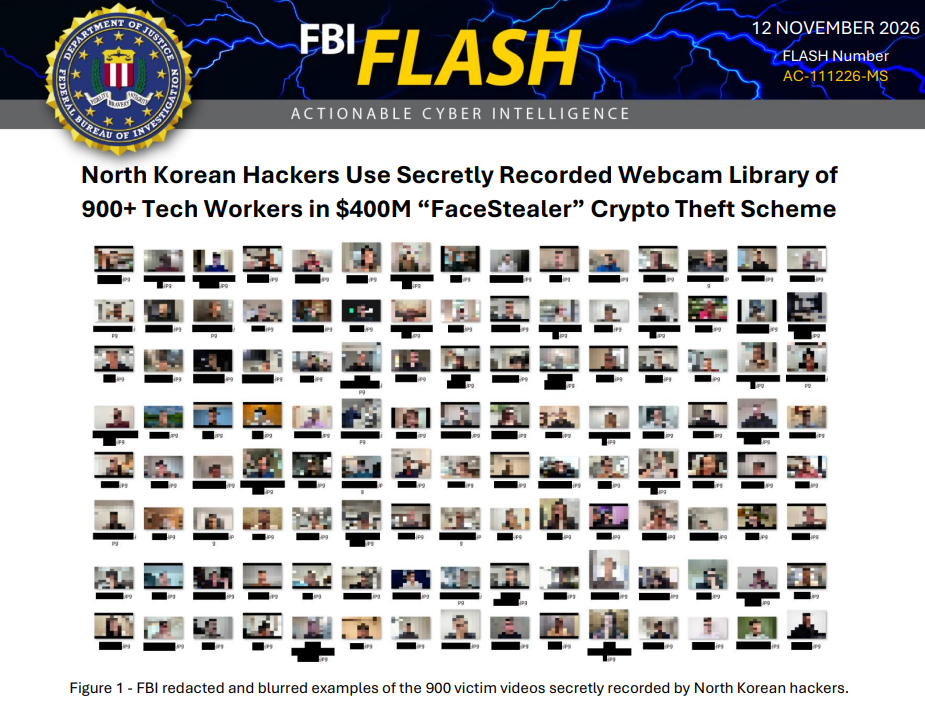
Fotogrammi oscurati di video registrati con webcam dagli hacker di FaceStealer. Fonte: FBI
Il DOJ ha dichiarato che gli hacker responsabili di FaceStealer sono pubblicamente noti con diversi nomi, tra cui Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff e Stardust Chollima.
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento