
 Scritto da Zoltan VardaiAutoreRecensito da Bryan O'SheaRedattore
Google: gli hacker usano agenti IA per individuare e sfruttare le vulnerabilità del software
Ultime notiziePubblicato17 nov 2026
Google afferma che gli aggressori usano agenti IA per individuare e sfruttare automaticamente le vulnerabilità del software, riducendo il tempo a disposizione delle organizzazioni per applicare le patch.
Il Google Threat Intelligence Group (GTIG) ha dichiarato di aver identificato per la prima volta aggressori che usano framework basati su modelli linguistici di grandi dimensioni (LLM) per automatizzare l’individuazione e lo sfruttamento delle vulnerabilità del software, senza istruzioni umane passo dopo passo.
In un rapporto pubblicato lunedì, i ricercatori hanno descritto uno strumento trovato su un server di staging esposto che confrontava le versioni del software, individuava potenziali vulnerabilità e generava ed eseguiva codice di exploit.
«Nell’ultimo trimestre, il GTIG ha identificato per la prima volta attori delle minacce che usano framework LLM per automatizzare completamente l’individuazione e lo sfruttamento delle vulnerabilità, senza intervento umano», hanno affermato i ricercatori.
Il GTIG ha identificato un server di staging esposto che ospitava un framework multi-agente per la ricerca e la weaponization delle vulnerabilità, configurato per condurre un’analisi differenziale continua confrontando il codice prima e dopo gli annunci delle patch sulle applicazioni web più diffuse. Il modello individuava e sfruttava autonomamente le vulnerabilità del software.
Google ha avvertito che questi flussi di lavoro automatizzati lasciano alle organizzazioni meno tempo per applicare le patch di sicurezza prima che gli aggressori sviluppino metodi per sfruttare i sistemi vulnerabili.
Nel suo rapporto di settembre, il GTIG ha dichiarato di «non aver ancora osservato attori delle minacce impiegare pipeline completamente autonome contro obiettivi reali».
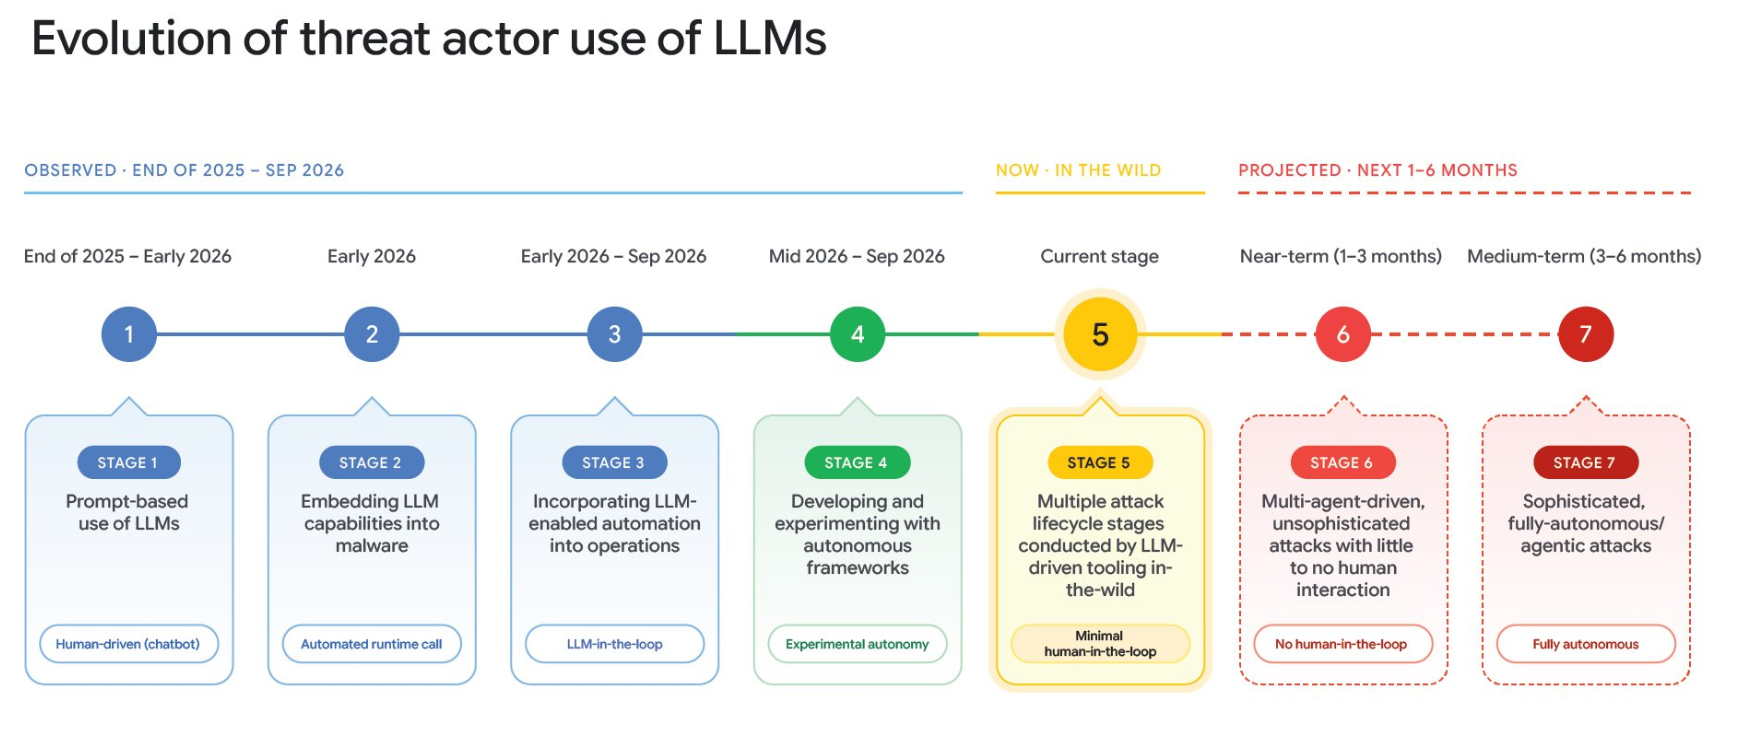
Evoluzione degli attori delle minacce che utilizzano gli LLM per gli exploit. Fonte: Google
Gli agenti di IA riducono le finestre temporali per l’applicazione delle patch
Gli aggressori sfruttano i framework degli agenti di IA per automatizzare il reverse engineering delle patch tramite l’analisi differenziale e trasformare in armi le vulnerabilità N-day, ossia falle di sicurezza note pubblicamente.
Il rapporto ha avvertito che gli LLM consentono agli aggressori di ampliare le «pipeline di sfruttamento contro i server esposti a Internet senza intervento umano».
Secondo Google, le divulgazioni di vulnerabilità sono più che raddoppiate tra gennaio e agosto. Il numero di vulnerabilità zero-day sfruttate è stato in media di otto al mese nel 2025 e di 11 al mese da gennaio ad agosto 2026, raggiungendo quota 22 ad agosto.
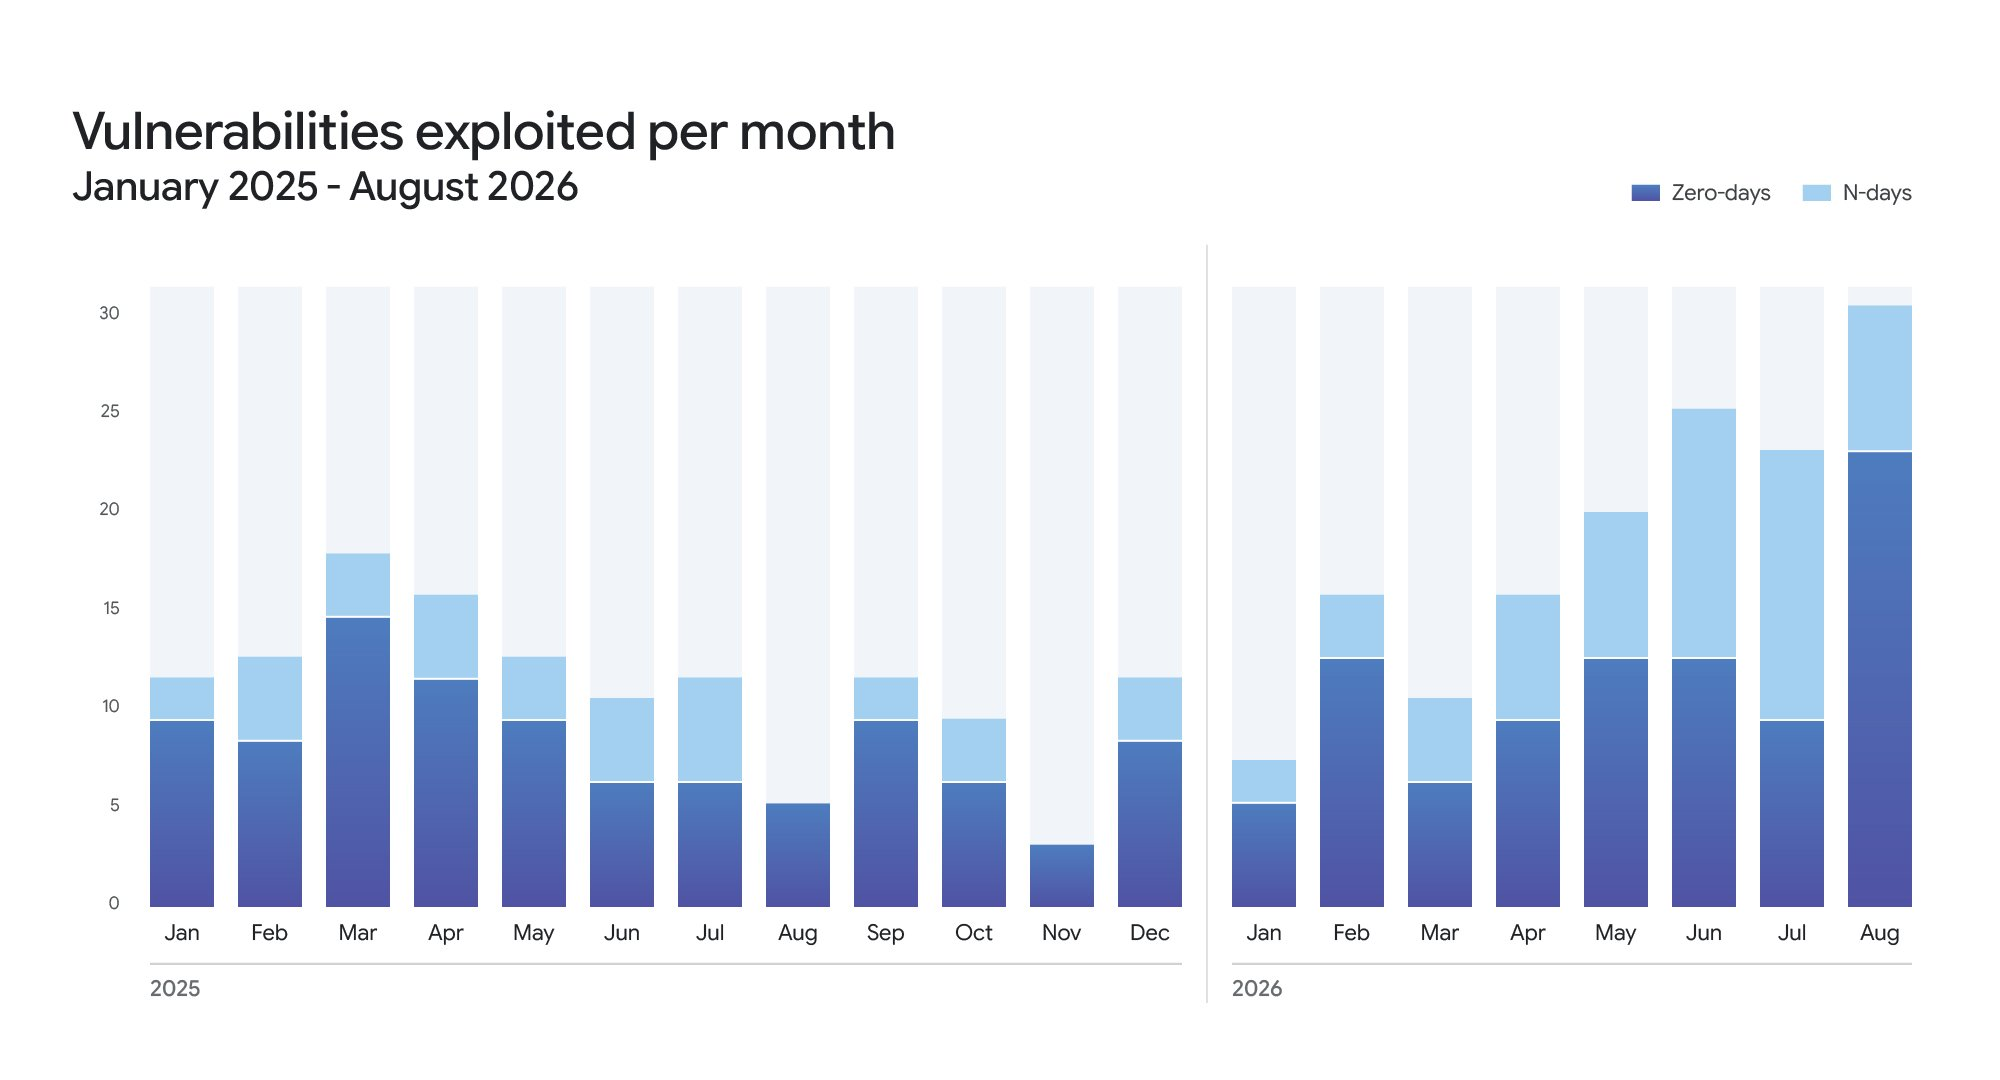
Conteggio delle vulnerabilità sfruttate, suddivise tra n-day e zero-day, da gennaio 2025 ad agosto 2026. Fonte: Google
Questi flussi di lavoro automatizzati accelerano inoltre la capacità degli aggressori di passare dall’accesso iniziale all’ottenimento dell’accesso di amministratore del dominio. Il rapporto ha citato una campagna PaperCut dell’agosto 2026 in cui gli aggressori hanno raggiunto quel livello di controllo nel giro di pochi minuti, secondo la società di cybersicurezza GreyNoise.
Cloudflare ha inoltre riferito di tentativi di sfruttare le falle di PHP contro i suoi clienti a ottobre. GTIG ha affermato che le due vulnerabilità di PHP coinvolte nei tentativi di sfruttamento sono state scoperte utilizzando l’analisi degli LLM, poiché le informazioni tecniche pubblicate prima della patch del 21 ottobre hanno consentito a ricercatori e aggressori di studiare le vulnerabilità e tentare di sfruttarle, secondo il rapporto.
La società di IA Anthropic ha inoltre avvertito che gli attacchi assistiti dall’IA si sono evoluti in operazioni multi-agente che automatizzano la maggior parte del ciclo dell’attacco informatico, dalla scoperta allo sfruttamento e al furto di dati, in un rapporto di settembre.
Anthropic ha descritto attori delle minacce che conducevano «campagne multi-vittima utilizzando un’IA agentica, cosa che in precedenza avrebbe richiesto squadre di operatori».
Rivista: Come un messaggio «Numero sbagliato» si è trasformato in una truffa crypto da 3,4 milioni di dollari
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento