 Scritto da Nate KostarAutoreRecensito da Robert LakinRedattore
L’exploit di un wallet ETH si ritorce contro l’attaccante: un bot MEV cattura 7,7 milioni di dollari, Kelp congela l’indirizzo
Ultime notiziePubblicato15 set 2026
Un bot MEV noto come “Yoink” ha anticipato un attaccante che tentava di sfruttare un modulo Safe personalizzato, catturando gli rsETH sottratti prima che Kelp congelasse temporaneamente l’indirizzo ricevente.

Un attaccante ha sfruttato un modulo personalizzato collegato a un wallet Ethereum Safe nel tentativo di estrarre circa 7,7 milioni di dollari in rsETH, ma i fondi sono stati intercettati da un bot MEV.
Secondo la società di sicurezza blockchain Blockaid, l’attaccante ha utilizzato una multicall pubblica del keeper per indirizzare un modulo di liquidità Uniswap v4 personalizzato verso un pool con hook creato dall’attaccante, dove aEthrsETH è stato convertito in rsETH.
Blockaid ha identificato il wallet interessato come un Safe appartenente a un utente non identificato e ha dichiarato che, al momento del suo rapporto iniziale, erano stati persi circa 7,73 milioni di dollari in rsETH.
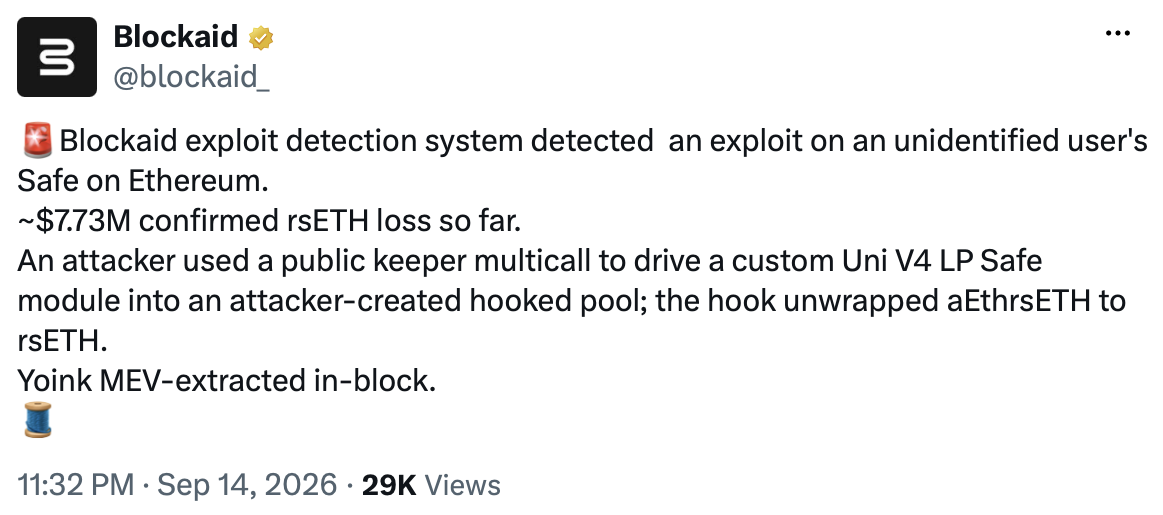
Fonte: Blockaid
L’attacco è stato poi anticipato da un bot MEV noto come Yoink, un programma automatizzato che monitora le transazioni blockchain alla ricerca di opportunità redditizie. Il bot ha catturato gli rsETH prima che l’exploiter originale potesse assumere il controllo dei fondi, mentre i dati di Etherscan mostrano che Yoink ha trasferito circa 18,93 ETH, per un valore approssimativo di 46.000 dollari, a un indirizzo identificato come block builder nella stessa transazione.
Kelp, il protocollo alla base di rsETH, ha successivamente sottoposto a una pausa di 24 ore l’indirizzo che aveva ricevuto i fondi, impedendo temporaneamente il trasferimento dei token. “Si tratta esclusivamente di una misura precauzionale a livello di wallet”, ha dichiarato Kelp. “I contratti Kelp sono sicuri e rsETH continua a essere completamente garantito.”
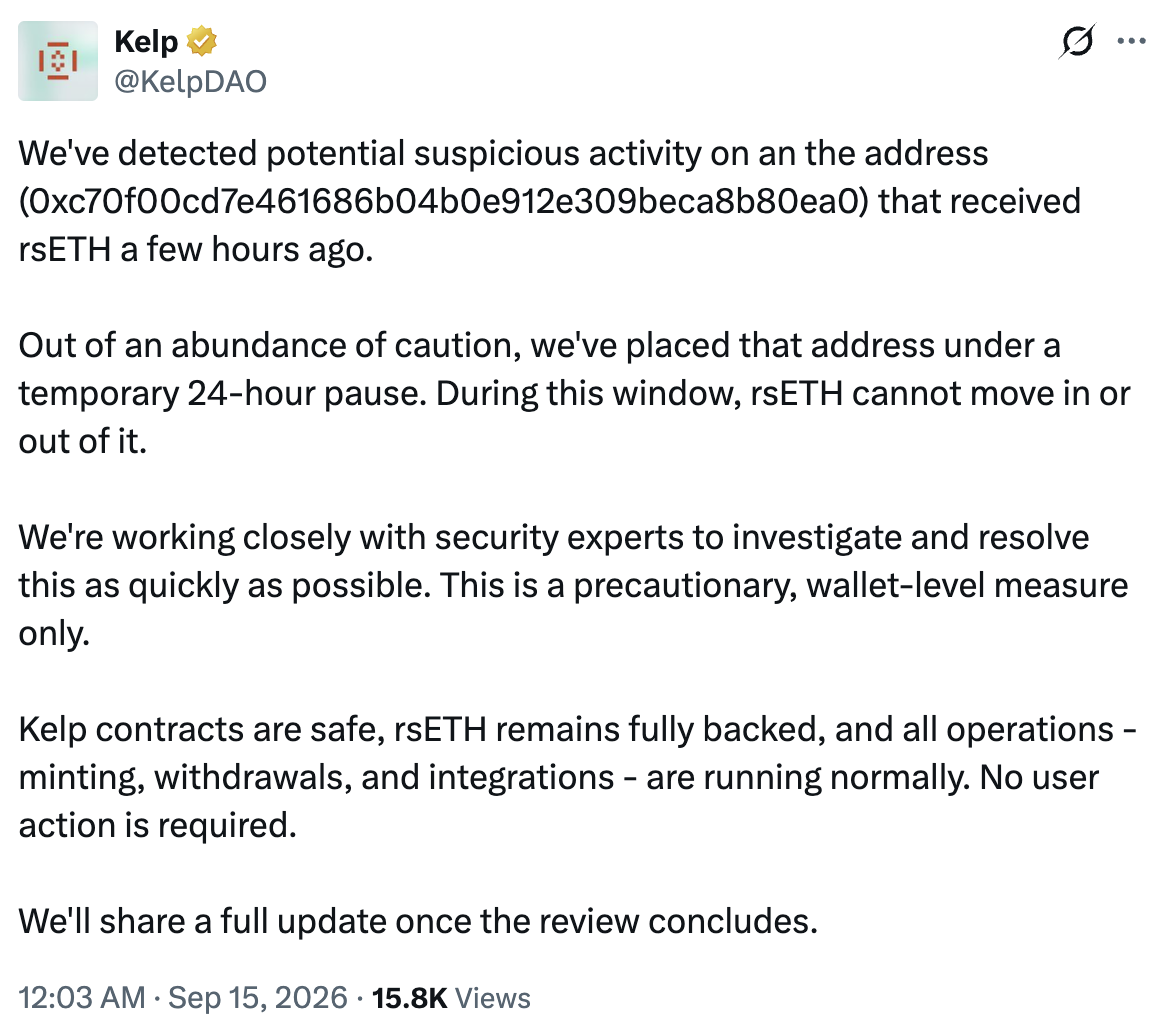
Fonte: KelpDAO
Il protocollo ha dichiarato che minting, prelievi e integrazioni proseguivano normalmente mentre collaborava con esperti di sicurezza per indagare sull’incidente. L’apparente vettore d’attacco coinvolgeva il modulo personalizzato collegato al Safe della vittima, mentre Kelp ha affermato che i propri contratti non erano stati interessati.
Cointelegraph ha contattato Blockaid e Kelp per un ulteriore commento, ma al momento della pubblicazione non aveva ricevuto risposta.
Rivista: Perché le più grandi aziende di IA chiedono improvvisamente di rallentare?
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento