 Scritto da Ezra ReguerraAutoreRecensito da Bryan O'SheaRedattore
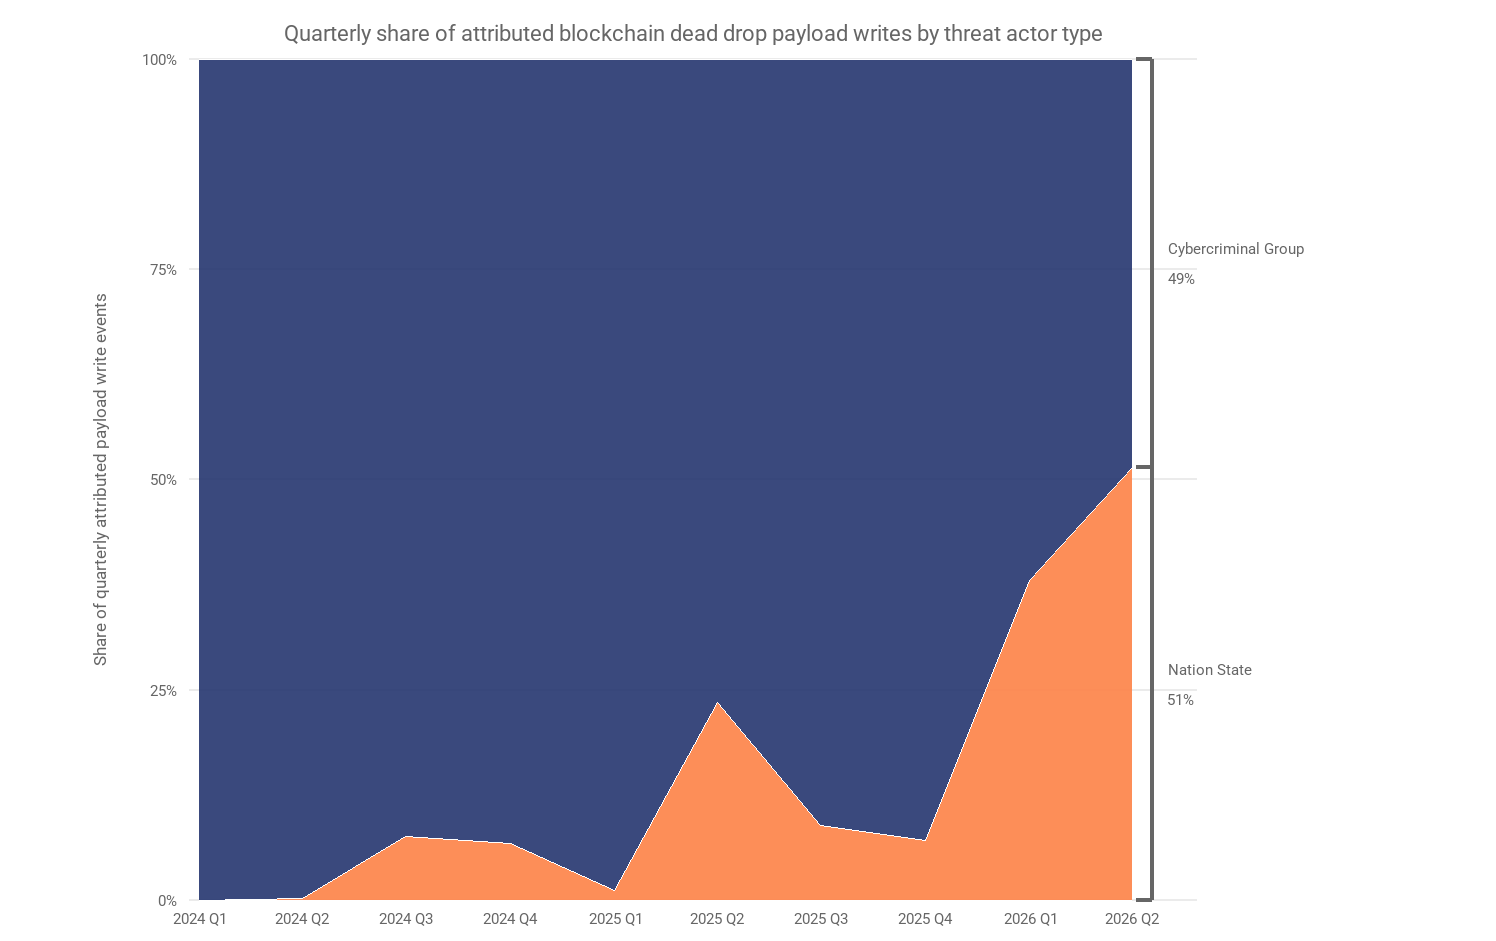
Gli hacker legati agli Stati alimentano un aumento del 420% del malware on-chain, rileva Chainalysis
Ultime notiziePubblicato17 set 2026
Gli hacker legati alla Corea del Nord hanno utilizzato Tron, Aptos e BNB Chain per mantenere l’infrastruttura del malware, mentre attori sospettati di essere legati all’Iran hanno incorporato istruzioni nelle transazioni Bitcoin.

Gli hacker legati agli Stati hanno rappresentato circa due terzi delle nuove attività ogni trimestre, mentre il numero di volte in cui gli aggressori hanno memorizzato istruzioni per il malware o informazioni sull’infrastruttura su blockchain pubbliche è aumentato del 420% negli ultimi 12 mesi, secondo un rapporto di Chainalysis.
Chainalysis ha identificato operatori legati alla Corea del Nord e all’Iran tra gli attori statali che adottano questa tecnica. In una delle conclusioni del rapporto, la società di analisi ha collegato attività precedentemente non attribuite, distribuite tra Tron, Aptos e BNB Smart Chain (BSC), a UNC5342, un gruppo legato alla Corea del Nord monitorato da Google Threat Intelligence.
Secondo Chainalysis, puntatori codificati nelle transazioni su Tron e Aptos indirizzavano i dispositivi infetti alla stessa transazione sulla BSC, con Tron come primo percorso e Aptos come alternativa. La transazione sulla BSC conteneva indirizzi di server crittografati e dati di configurazione che collegavano i dispositivi compromessi a un’infrastruttura off-chain utilizzata per l’accesso remoto e il furto di dati.
Chainalysis ha affermato che l’utilizzo di blockchain pubbliche aumenta la durabilità delle campagne di malware, perché le informazioni memorizzate restano accessibili anche dopo che domini, server o repository di codice vengono messi offline. Nel 2025, gli hacker nordcoreani hanno utilizzato una tecnica simile chiamata EtherHiding per inserire codice che ruba criptovalute negli smart contract.
Gli strumenti di IA accelerano la scrittura di contenuti malevoli
L'azienda ha inoltre registrato un aumento del 440% delle scritture malevole sulla blockchain dal luglio 2025, quando ha affermato che i modelli cinesi open source di intelligenza artificiale ad alta capacità erano diventati in grado di produrre codice malevolo con garanzie limitate.
Eric Jardine, responsabile della ricerca sui crimini informatici presso Chainalysis, ha dichiarato a Cointelegraph che avevano riscontrato una «chiara associazione in un determinato momento», ma non potevano dimostrare che gli attori che pubblicavano le transazioni e i contratti malevoli avessero utilizzato i modelli per aumentare la loro produzione.
Correlato: L'Iran allenta le regole valutarie per aggirare le sanzioni statunitensi con le criptovalute: report
Attori legati all'Iran inseriscono istruzioni per il malware su Bitcoin
Chainalysis ha inoltre identificato attori delle minacce che sospetta siano collegati al Ministero dell'Intelligence iraniano, i quali scrivevano dati codificati di instradamento per il comando e controllo sulla blockchain di Bitcoin.
L'azienda ha affermato che la sua valutazione si basava sulla famiglia di malware, sul metodo di decodifica, sulle tempistiche e sull'infrastruttura dei server associati a operazioni iraniane precedentemente segnalate, anziché sulla sola attività sulla blockchain.
Secondo il report, i wallet controllati dagli aggressori hanno inviato piccoli pagamenti a un noto indirizzo Bitcoin legato storicamente al creatore di Bitcoin, Satoshi Nakamoto. Chainalysis ha affermato che l'indirizzo non aveva alcun legame con gli aggressori e fungeva da posizione pubblica permanente che i dispositivi infettati potevano controllare per verificare la presenza di istruzioni aggiornate.
Gli aggressori potevano modificare la propria infrastruttura dei server pubblicando un'altra transazione Bitcoin, dopodiché i dispositivi infettati avrebbero recuperato automaticamente le nuove informazioni. Una volta ottenute tali istruzioni dal malware, l'operazione si spostava off-chain per attività che potevano includere l'accesso remoto, il furto di credenziali e la distribuzione di ulteriore malware.
Rivista: I furti d'identità su Revolut evidenziano i rischi del KYC: ecco come risolverli
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento