 Scritto da Helen PartzAutoreRecensito da Bryan O'SheaRedattore
Revolut afferma di non aver avuto contatti diretti con gli hacker dopo una richiesta pubblica di riscatto da 3 milioni di dollari
Ultime notiziePubblicato17 set 2026
Revolut afferma di non aver ricevuto contatti diretti, nonostante richieste di riscatto pubbliche separate per 3 milioni di dollari in Monero e 10.000 Bitcoin da parte di soggetti concorrenti che rivendicano la responsabilità della violazione.
Revolut ha dichiarato giovedì di non aver ricevuto contatti diretti da parte di coloro che rivendicano la responsabilità di una violazione dei dati dei clienti, nonostante diverse richieste pubbliche di riscatto.
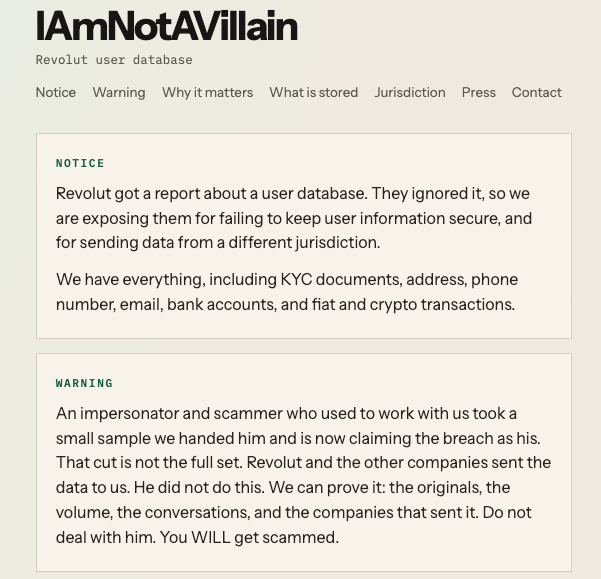
Un gruppo che si fa chiamare “IAmNotAVillain” ha chiesto pubblicamente a Revolut 6.000 Monero (XMR), per un valore di circa 3 milioni di dollari, entro 24 ore, minacciando di vendere i dati dei clienti ad altri gruppi criminali, ha riferito mercoledì il Financial Times.
“Revolut non ha ricevuto alcun contatto diretto né alcuna richiesta dalle persone o dal gruppo che avanzano queste rivendicazioni”, ha dichiarato a Cointelegraph un portavoce di Revolut.
L’ultimatum pubblico è l’ultimo sviluppo di una violazione dei dati che Revolut ha divulgato per la prima volta la scorsa settimana, mentre le autorità italiane stanno ora ampliando le indagini su come un account email governativo sarebbe stato utilizzato per ottenere i dati dei clienti.
Un’unica violazione, diverse richieste di riscatto
L’affermazione di Revolut secondo cui non ha ricevuto contatti diretti accresce l’incertezza su chi si trovi dietro la richiesta pubblica di riscatto, poiché “IAmNotAVillain” non è l’unico nome collegato alle rivendicazioni di responsabilità per l’incidente. Il suo sito web, iamnotavillain.xyz, non era disponibile quando Cointelegraph lo ha verificato al momento della pubblicazione.
Secondo quanto riferito, un gruppo precedente che si faceva chiamare “Revolut Smilik” ha chiesto 10.000 Bitcoin, per un valore di circa 780 milioni di dollari all’epoca, una cifra di gran lunga superiore all’attuale richiesta di 3 milioni di dollari in Monero avanzata da IAmNotAVillain.
IAmNotAVillain ha contestato la rivendicazione concorrente in un avviso pubblicato sul proprio sito, sostenendo che un ex collaboratore aveva ricevuto soltanto un piccolo campione dei dati prima di attribuirsi il merito della violazione. Il sito ha avvertito gli altri di non avere a che fare con il soggetto concorrente.
L’account incentrato sulla cybersicurezza Dark Web Informer ha anche segnalato un altro sito web, revoloot.lol, associato a un attore distinto che ha rivendicato la responsabilità, complicando ulteriormente gli sforzi per stabilire chi controlli i dati dei clienti sottratti. Anche il sito revoloot.lol non era disponibile quando Cointelegraph lo ha verificato.
Le autorità italiane ampliano l’indagine sulla violazione dei dati di Revolut
È ora coinvolta anche la Direzione nazionale antimafia e antiterrorismo italiana, poiché la presunta intrusione riguarda un ente governativo, ha riferito mercoledì l’agenzia di stampa italiana ANSA.
Correlato: L’Italia indaga sulla violazione delle email governative collegata alla fuga di dati di Revolut
I pubblici ministeri di Reggio Calabria hanno aperto un’indagine sull’accesso non autorizzato a un sistema informatico di interesse pubblico, mentre gli investigatori lavorano per stabilire se l’account email istituzionale sia stato violato o clonato.
Il Garante italiano per la protezione dei dati personali ha separatamente chiesto alle banche di riesaminare con urgenza la sicurezza dei propri sistemi di accesso e sta verificando se possano essere state coinvolte altre banche o istituzioni finanziarie.
Rivista: I furti d’identità Revolut evidenziano i rischi del KYC: ecco come risolverli
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento