 Scritto da Christina CombenAutoreRecensito da Andrew FentonRedattore
I furti di identità su Revolut evidenziano i rischi del KYC: ecco come risolverli
MagazinePubblicato16 set 2026
La tecnologia a conoscenza zero potrebbe consentire alle aziende di verificare chi sei senza archiviare i tuoi documenti d’identità. Perché allora non è già una pratica standard?
Il furto su vasta scala di oltre 153 milioni di patenti di guida statunitensi e canadesi avvenuto all’inizio di questo mese dovrebbe rendere una cosa assolutamente chiara: il posto più sicuro per una copia della propria patente di guida è non averne alcuna copia.
I documenti d’identità trapelati, che sembrano provenire da un fornitore di verifica dell’identità, sono finiti su un servizio d’identità del dark web denominato Nexus, insieme a milioni di altri documenti d’identità e di viaggio rubati.
Il pericolo è stato messo in evidenza questa settimana, dopo che la fintech Revolut ha rivelato di essere stata ingannata da un hacker, che l’ha indotta a consegnare enormi quantità di dati sensibili dei clienti, comprese copie di passaporti e selfie per la verifica. L’hacker sta ora diffondendo gradualmente sul web i documenti d’identità di 680 clienti, nel tentativo di ottenere un riscatto di 3 milioni di dollari in Monero.
L’ironia è difficile da non notare: i processi Know Your Customer (KYC) sono progettati per rendere più sicuri i sistemi finanziari, stabilendo chi sono i clienti e assicurandosi che non siano coinvolti in attività illecite.
Ma il modo in cui il KYC viene solitamente implementato richiede alle aziende di conservare enormi quantità di informazioni sensibili, creando così preziosi honeypot per i criminali.
E il problema è sempre più difficile da ignorare. Solo nella prima metà del 2026, le violazioni dei dati negli Stati Uniti hanno colpito almeno 343 milioni di persone, secondo la Privacy Rights Clearinghouse. Ancora più frustrante è il fatto che sia già possibile verificare l’identità di una persona senza conservare i suoi documenti d’identità, usando le prove a conoscenza zero:
Efrat Fenigson, conduttrice del podcast You’re The Voice, scrive e parla ampiamente di privacy e KYC. Ha dichiarato a Magazine:
«Quando i regolatori continuano a imporre un modello che garantisce questo risultato — mentre esiste già la tecnologia per verificare senza conservare i dati — si accende una spia d’allarme. Ciò implica una mancanza di pensiero razionale e di reale volontà di risolvere i problemi».
Quante altre fughe di dati serviranno prima che questa volontà inizi a cambiare rotta?
Il KYC è stato creato per raccogliere la tua identità, non solo per verificarla
I sistemi KYC odierni si sono sostanzialmente evoluti attorno al presupposto che le istituzioni debbano vedere i passaporti o le patenti di guida dei clienti, registrare le informazioni rilevanti e poi conservare la prova del controllo.
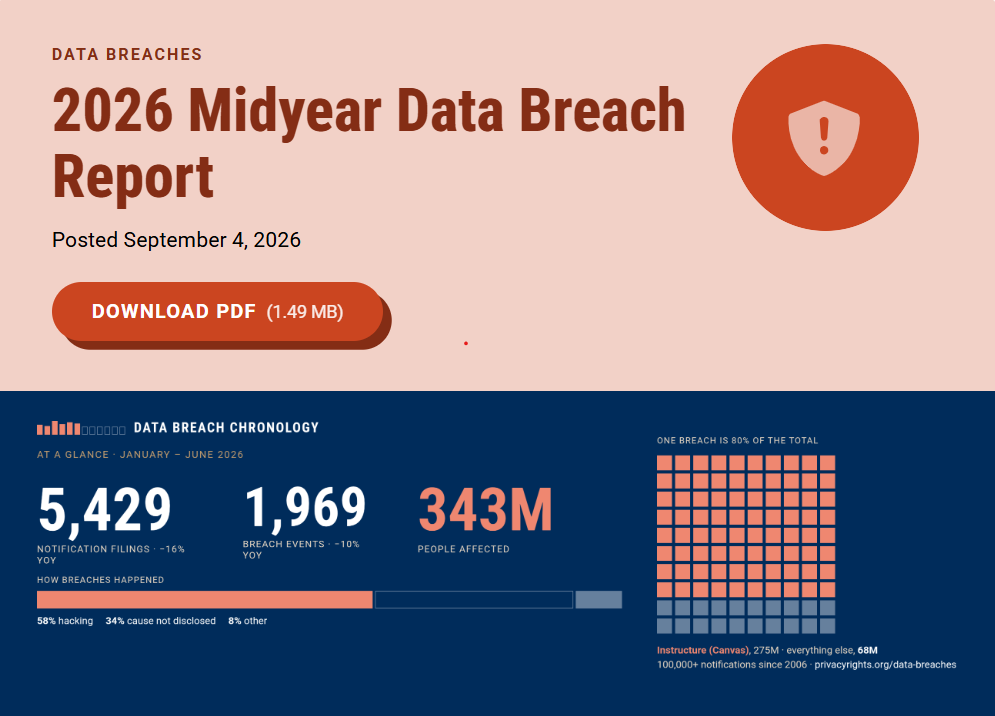
343 milioni di persone sono già state colpite da violazioni dei dati negli Stati Uniti nel 2026. Fonte: Privacy Rights Clearinghouse.
Ma questo approccio presenta un problema evidente: ha creato un vasto ecosistema di fornitori d’identità, database, vendor e sistemi di conformità che conservano tutti tesori separati dei tuoi dati KYC personali. Ogni copia aggiuntiva dei tuoi dati crea un altro potenziale punto di vulnerabilità — e gli hacker sono sempre più creativi nell’ideare modi per accedervi.
Nel caso di Revolut, l’hacker ha inviato email richiedendo i dati KYC da un indirizzo legittimo delle forze dell’ordine italiane. Lyudmyla Kozlovska, presidente di Open Dialogue, ha affermato su X che le leggi dell’UE non lasciavano a Revolut altra scelta se non ottemperare.
«La normativa antiriciclaggio dell’UE non impone alla banca alcun obbligo di verifica e non fornisce alcun meccanismo significativo per controllare chi si trovi realmente dietro una richiesta autenticata dello Stato. Il rifiuto di rispondere comporta multe nell’ordine dei milioni. In pratica, la verifica è impossibile».
Correlato: 200.000 false “vittime” generate dall’IA utilizzate per attirare online i truffatori
Susie Violet Ward, direttrice e cofondatrice di Bitcoin Policy UK, avverte che il vero problema risiede nella conservazione non necessaria dei dati d’identità:
«Dobbiamo smettere di trattare la verifica dell’identità e la cessione della propria identità come se fossero la stessa cosa».
Se un’azienda deve solo sapere che una persona ha più di 18 anni, sostiene, non dovrebbe automaticamente aver bisogno di ulteriori dettagli come nome e cognome, indirizzo, data di nascita esatta e una copia permanente dei documenti d’identità pertinenti:
«L’ironia è che il KYC è progettato per rendere i sistemi più sicuri, ma il modo in cui lo implementiamo attualmente può creare un problema di sicurezza completamente diverso. Dopo una violazione si può reimpostare una password, ma non si può reimpostare la propria identità allo stesso modo».
La tecnologia per smettere di accumulare documenti d’identità esiste già
Per i sostenitori delle criptovalute, la soluzione ovvia è usare le prove a conoscenza zero. Si tratta di una dimostrazione matematica che prova che qualcosa è vero senza rivelarne i dettagli. Per esempio, si può usare un’app per telefono per generare una prova che confermi che la patente di guida indica che hai più di 18 anni, senza trasmettere la data di nascita né una foto della patente stessa.
Il fondatore di Zcash Zooko Wilcox offre un’utile spiegazione della tecnologia ZK in questo video.
Un’utile spiegazione della tecnologia ZK. Fonte: Crypto Fireside
Evin McMullen, amministratore delegato e cofondatore di Billions Network, che sviluppa soluzioni d’identità digitale e ZK con tutela della privacy, ha dichiarato a Magazine:
«La tecnologia funziona ed è già in produzione, in migliaia di applicazioni e istituzioni regolamentate. Ciò che la frena è il fatto che l’intero sistema di conformità è stato costruito attorno alla raccolta e alla conservazione di copie dei documenti».
McMullen afferma che l’ostacolo non è mai stata “la tecnologia”, ma le norme, gli incentivi e le infrastrutture costruiti attorno a essa:
«È un problema di governance e standard che indossa un costume tecnologico».
Se la tecnologia funziona, cosa la sta frenando?
L’Unione europea sta già integrando la tecnologia ZK nella progettazione dei suoi sistemi d’identità digitale e di verifica dell’età, sviluppando una verifica dell’età che tutela la privacy e consente agli utenti di dimostrare la propria età senza rivelare la propria identità completa o la data di nascita esatta.
Il suo Digital Identity Wallet supporta anche la «divulgazione selettiva», consentendo agli utenti di rivelare solo le informazioni necessarie per una determinata transazione.
Perché, allora, questa soluzione non viene implementata più ampiamente per il KYC finanziario?
Secondo McMullen, «regolamentazione e comprensione» sono i principali ostacoli all’adozione:
«L’ostacolo più comune è che i team addetti alla conformità confondono “abbiamo visto il documento d’identità” con “dobbiamo conservare il documento d’identità”, quindi raccolgono dati in eccesso per essere prudenti».
A suo avviso, anche l’interoperabilità è un problema, poiché le prove crittografiche sono utili solo «se la parte che vi fa affidamento può verificarle senza ricontattare chi le ha emesse». Ciò richiede l’introduzione di standard condivisi, il che è più facile a dirsi che a farsi.
La ZK non risolve magicamente il KYC
C’è un’altra importante precisazione: sostituire un documento d’identità con una prova a conoscenza zero non elimina automaticamente ogni problema di privacy o sicurezza.
Fenigson osserva che è altrettanto importante a cosa rimanga collegata una credenziale ZK:
«Gli incentivi spingono verso il controllo, non verso la privacy. Le prove a conoscenza zero consentono a qualcuno di dimostrare un fatto, come avere più di 18 anni o non essere incluso in un elenco di sanzioni [...] Ciò che manca è a cosa venga vincolata quella prova. Al momento, di solito è vincolata a un account all’interno del database di qualcun altro.»
Il portafoglio europeo di identità digitale supporta la divulgazione selettiva. Fonte: Commissione europea
In definitiva, tutto si riduce a chi controlla in ultima istanza la credenziale. Se una persona genera una prova che tutela la privacy, ma quella prova è legata a un account nel database di qualcun altro, continua a dipendere da un intermediario centralizzato.
Le regole non sono così nette come si potrebbe pensare
In molti casi le regole non richiedono effettivamente la conservazione dei dati identificativi: si tratta più che altro di una convenzione, perché è sempre stato fatto così.
La guida della Financial Action Task Force (FATF) considera esplicitamente come i sistemi di identità digitale possano essere utilizzati per effettuare la verifica della clientela, invece di imporre agli istituti di fare affidamento su documenti d’identità fisici.
Le raccomandazioni della FATF operano inoltre come un quadro basato sul rischio, lasciando ai singoli Paesi il compito di attuare gli standard attraverso i propri sistemi giuridici e normativi.
«In molti ordinamenti, la regola è che si debba verificare l’identità e conservare i registri di tale verifica, non che si debba custodire per sempre l’immagine del documento originale», afferma McMullen.
Ciò significa che un’attestazione verificabile crittograficamente, accompagnata da una registrazione che dimostri che il controllo pertinente è stato effettuato, potrebbe essere sufficiente per conformarsi alle norme senza creare un’altra copia permanente del documento d’identità.
Tuttavia, poiché la guida è «ambigua», afferma McMullen, gli istituti si limitano a conservare tutto, perché i loro team di conformità sanno che revisori e ispettori lo accetteranno.
In altre parole, anche se le regole consentono tecnicamente un approccio diverso, nessuno è disposto a essere il primo a correre il rischio, come spiega Ward:
«Nella regolamentazione esiste l’istinto secondo cui più informazioni significano più controllo e quindi maggiore sicurezza.»
È difficile immaginare che ciò cambi, a meno che le regole non vengano modificate per consentire esplicitamente le prove a conoscenza zero. E, sebbene nessun sistema sia perfetto, almeno la tecnologia ZK evita la necessità di raccogliere e conservare una quantità così elevata di informazioni sensibili. Come afferma McMullen:
«Non si può perdere ciò che non si è mai posseduto.»
Rivista: 10 dei più grandi misteri irrisolti delle criptovalute
Cointelegraph pubblica reportage lunghi, analisi e giornalismo narrativo realizzati dal team editoriale interno di Cointelegraph, con competenze specifiche sull'argomento. Tutti gli articoli vengono redatti e revisionati dai redattori di Cointelegraph in conformità ai nostri standard editoriali. Alcuni articoli contengono link di affiliazione, dai quali Cointelegraph può ricevere una commissione. Questi rapporti non influenzano i prodotti che recensiamo né le nostre conclusioni editoriali. I contenuti qui pubblicati non costituiscono consulenza finanziaria, legale o d'investimento. I lettori dovrebbero condurre le proprie ricerche e consultare professionisti qualificati, se necessario. Cointelegraph mantiene piena indipendenza editoriale.
Altro sull'argomento