
 Scritto da Zoltan VardaiAutoreRecensito da Robert LakinRedattore
Il difetto di PHP mostra che l’«apocalisse delle vulnerabilità» dell’IA è nei tempi previsti: CEO di Immunefi
Ultime notiziePubblicato26 ott 2026
Mitchell Amador ha avvertito gli utenti di Internet che i siti web potrebbero rimanere compromessi per settimane, in particolare quelli più piccoli, più lenti ad adottare gli aggiornamenti d’emergenza.
Gli utenti di Internet sono ancora vulnerabili agli exploit informatici derivanti dalla vulnerabilità di PHP, in particolare attraverso i siti web più piccoli, che potrebbero impiegare settimane per adottare l’aggiornamento rilasciato mercoledì scorso, secondo Mitchell Amador, CEO della piattaforma di bug bounty Immunefi.
«Questa è l’apocalisse delle vulnerabilità», che procede secondo i tempi previsti: trovare le vulnerabilità è diventato economico, ma correggerle rimane costoso, ha dichiarato Amador a Cointelegraph.
«Per le prossime settimane, trattate ogni sito a cui effettuate l’accesso come se potesse essere già compromesso», ha dichiarato Amador, avvertendo gli utenti di non riutilizzare le password e di prestare attenzione quando collegano i propri wallet di criptovalute ai siti web. Ha inoltre esortato gli utenti a revocare le autorizzazioni per token non riconosciute.
I commenti arrivano quasi una settimana dopo che la PHP Foundation ha riconosciuto di aver ritardato la correzione di una falla di sicurezza critica identificata per la prima volta nel 2024, a causa della scarsità di risorse. Gli sviluppatori di PHP hanno rilasciato patch d’emergenza per due vulnerabilità critiche lo stesso giorno, ma i siti web devono comunque effettuare autonomamente l’aggiornamento.
In un’ intervista pubblicata da Cointelegraph a giugno, Amador ha avvertito che la proliferazione dei modelli di IA di frontiera ha modificato il campo di gioco della cybersicurezza a favore degli aggressori, provocando un’«apocalisse delle vulnerabilità» che ha portato alla recrudescenza degli hack nella finanza decentralizzata (DeFi).
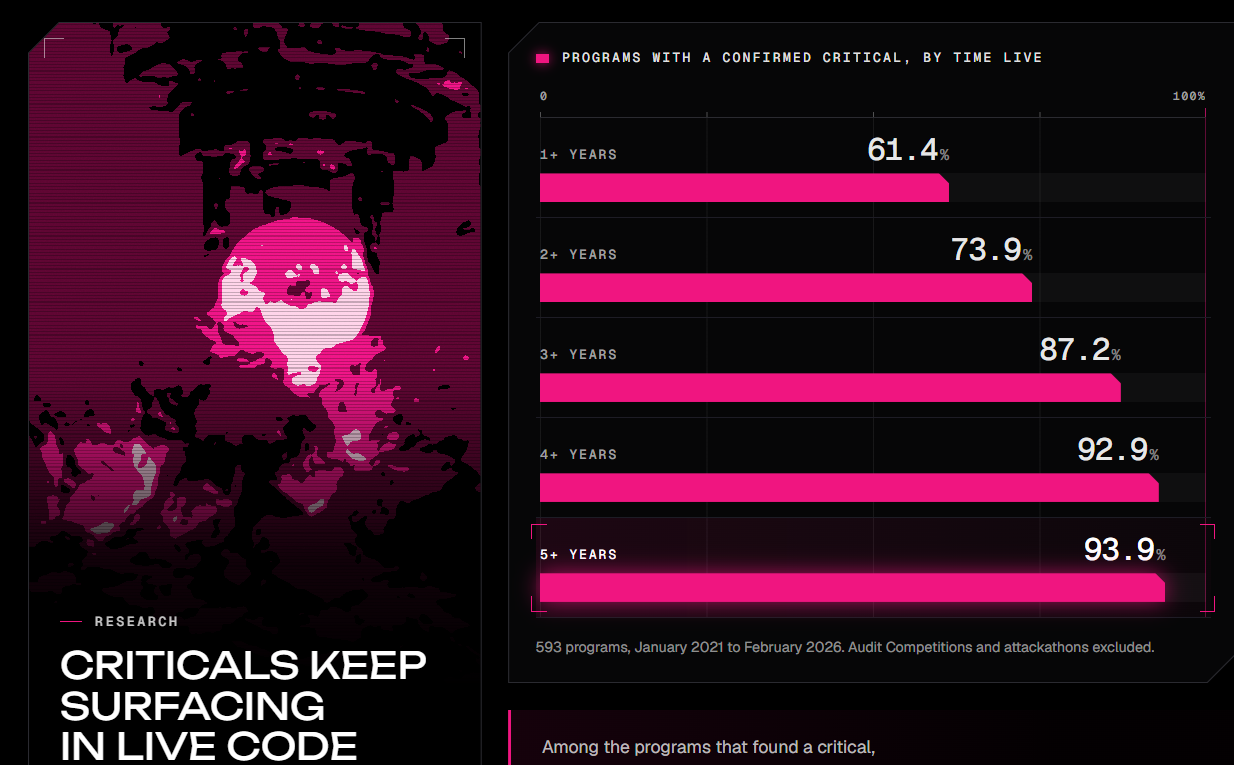
Percentuale di programmi con una vulnerabilità critica confermata in base al tempo trascorso dalla messa online.
Fonte: Immunefi
Secondo la sua pagina principale, Immunefi è la più grande piattaforma mondiale di bug bounty e finora ha pagato 140 milioni di dollari in ricompense per bug bounty su 650 protocolli.
Correlato: Cysic offre una ricompensa del 10%, l’hacker versa il bottino in Tornado Cash
La falla di PHP ha attirato milioni di tentativi di exploit in poche ore
Secondo Matthew Prince, CEO di Cloudflare, la rete ha registrato milioni di tentativi di exploit nelle 24 ore successive alla divulgazione pubblica delle vulnerabilità di PHP e migliaia di tentativi persino prima della loro divulgazione, come ha scritto in un post su X giovedì.
Secondo la società di infrastrutture internet, circa un sito web su cinque nel mondo instrada il traffico attraverso Cloudflare, contribuendo a velocizzare il caricamento dei siti e a proteggere gli utenti dalle minacce informatiche.
Il servizio di ricerca W3Techs stima che PHP alimenti circa il 69% dei siti web che utilizzano un linguaggio di programmazione lato server noto. Le vulnerabilità potrebbero consentire agli aggressori di diffondere malware o iniettare script dannosi nei siti web di tutto il mondo.
Anche la Cyber Division dell’FBI ha avvertito che le vulnerabilità potrebbero consentire ad attori malevoli di «eseguire codice da remoto nel core di PHP, compromettendo potenzialmente dati sensibili e reti», secondo un post pubblicato mercoledì su X.
Rivista: Come un messaggio «Numero sbagliato» si è trasformato in una truffa crypto da 3,4 milioni di dollari
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento