 Scritto da Nate KostarAutoreRecensito da Ana Paula PereiraRedattore
Across Protocol avverte gli utenti di evitare l’app dopo le segnalazioni di portafogli svuotati
Ultime notiziePubblicato10 nov 2026
Il protocollo sta indagando su un potenziale incidente di sicurezza che interessa il suo dominio, mentre diversi utenti hanno segnalato di aver perso fondi dopo aver interagito con la piattaforma.
Il protocollo di bridging crosschain Across, che consente agli utenti di trasferire asset digitali tra Ethereum e altre reti blockchain, ha avvertito gli utenti martedì di non accedere alla sua app né collegare i propri portafogli mentre indaga su un potenziale incidente di sicurezza.
In un post pubblicato su X martedì, Across ha consigliato agli utenti di non firmare transazioni né approvazioni fino a nuovo avviso, senza specificare la natura dell’incidente o se il suo sito web fosse stato compromesso.
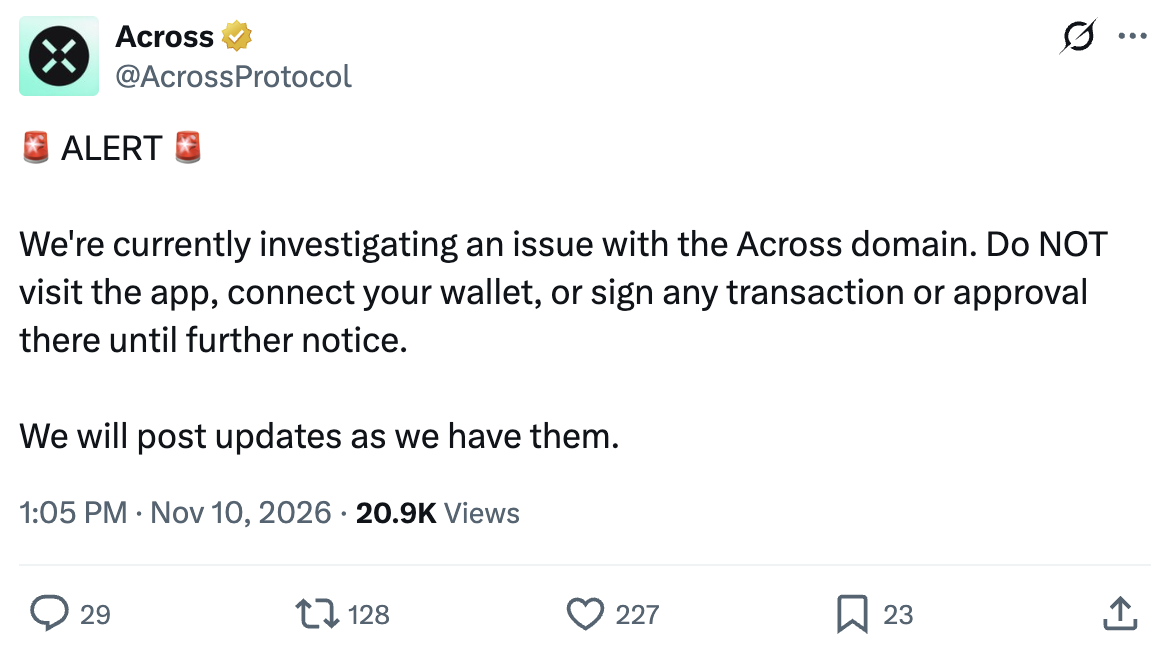
Fonte: Across Protocol
Su X, un utente ha affermato di aver perso 9.000 USDC, mentre un altro ha riferito di aver perso 7.053 USDT0 in sette transazioni sulla blockchain Plasma.
Un terzo utente ha detto che il proprio portafoglio era stato svuotato dopo aver utilizzato più volte il bridge, sostenendo che il sito web fosse stato compromesso. Across ha chiesto agli utenti i dettagli delle transazioni per indagare sulle loro segnalazioni.
Cointelegraph non ha verificato autonomamente le segnalazioni. Across Protocol non ha risposto immediatamente alla richiesta di ulteriori dettagli da parte di Cointelegraph.
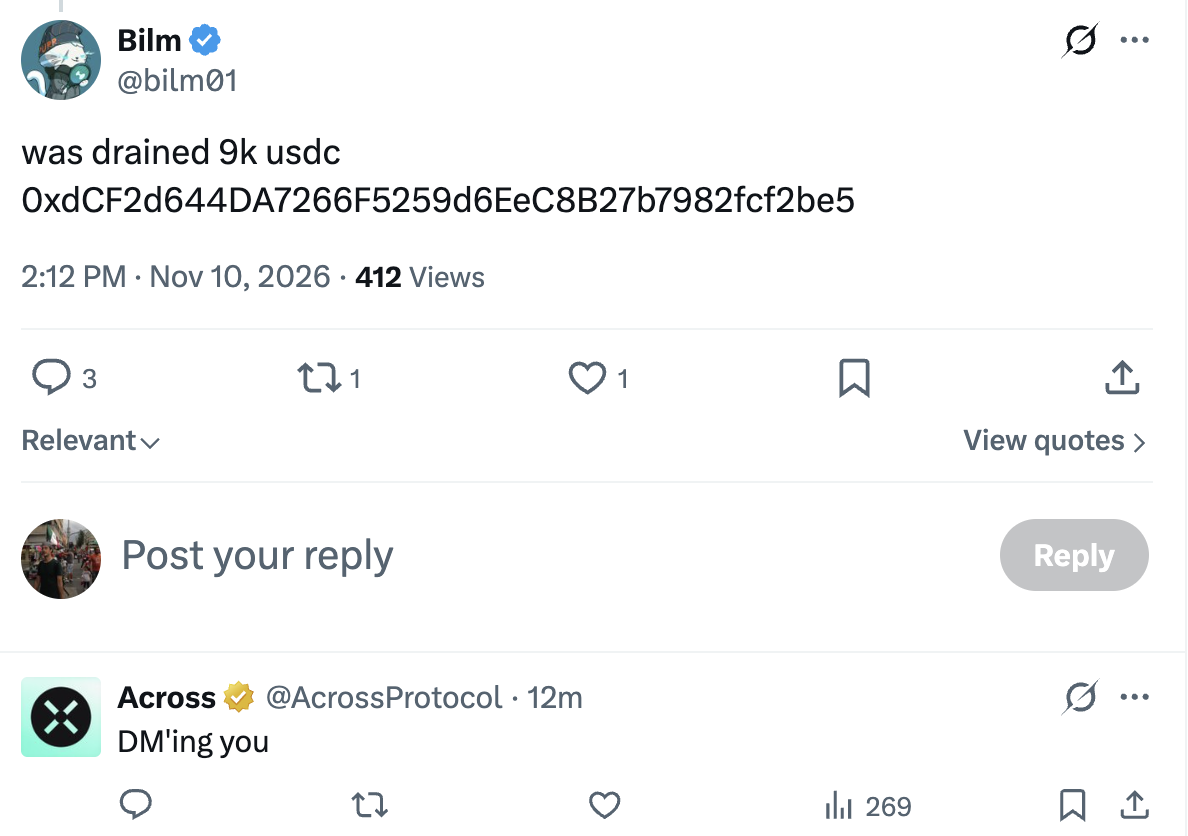
Across Protocol risponde alla segnalazione di un utente relativa alla perdita di 9.000 USDC. Fonte: utente di X bilm01
NEAR AI divulga una violazione della sicurezza separata
In un incidente di sicurezza distinto, NEAR AI ha divulgato lunedì che degli aggressori hanno sfruttato una vulnerabilità nella sua infrastruttura di IA, esponendo i dettagli degli account appartenenti a circa 100 utenti e i dati di 18 agenti di IA.
Secondo un rapporto sull’incidente del 9 novembre, gli aggressori hanno sfruttato una vulnerabilità di esecuzione di codice remoto in SGLang, un motore open source per l’inferenza dell’IA, per ottenere l’accesso a un server interno e ad altre infrastrutture. I dati compromessi includevano nomi utente, indirizzi e-mail, cronologie delle chat con gli agenti, impostazioni e log, mentre le chiavi API di due clienti sono state esposte.
NEAR AI ha dichiarato che gli aggressori potrebbero aver osservato anche le richieste elaborate sul server compromesso, comprese quelle eseguite in modalità riservata. L’azienda ha affermato di aver corretto la vulnerabilità, revocato le credenziali esposte e ripristinato l’accesso ai propri servizi cloud.
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento