 Scritto da Martin YoungEx autoreRecensito da Ana Paula PereiraEx redattore
Il Lazarus Group invia 400 ETH a Tornado Cash e diffonde un nuovo malware
Ultime notiziePubblicato13 mar 2025
Il collettivo di hacker affiliato alla Corea del Nord ha riciclato ETH e distribuito nuovi ceppi di malware per il furto di crypto che hanno come bersaglio gli sviluppatori
Il Lazarus Group, collettivo di hacker affiliato alla Corea del Nord, ha spostato crypto asset utilizzando i mixer a seguito di una serie di hack di alto profilo.
Il 13 marzo, la società di sicurezza blockchain CertiK ha avvisato i suoi follower su X di aver individuato un deposito di 400 ETH (ETH) del valore di circa 750.000 $ presso il servizio di mixing Tornado Cash.
“Il fondo è riconducibile all'attività del Lazarus group sulla rete Bitcoin”, ha osservato la società.
Il gruppo di hacker nordcoreano è stato responsabile del massiccio hack dell'exchange Bybit che ha portato al furto di 1,4 miliardi di dollari in crypto asset il 21 febbraio scorso.
È stato anche collegato all'hacking dell'exchange Phemex, avvenuto a gennaio per un valore di 29 milioni di dollari, e da allora sta riciclando asset.
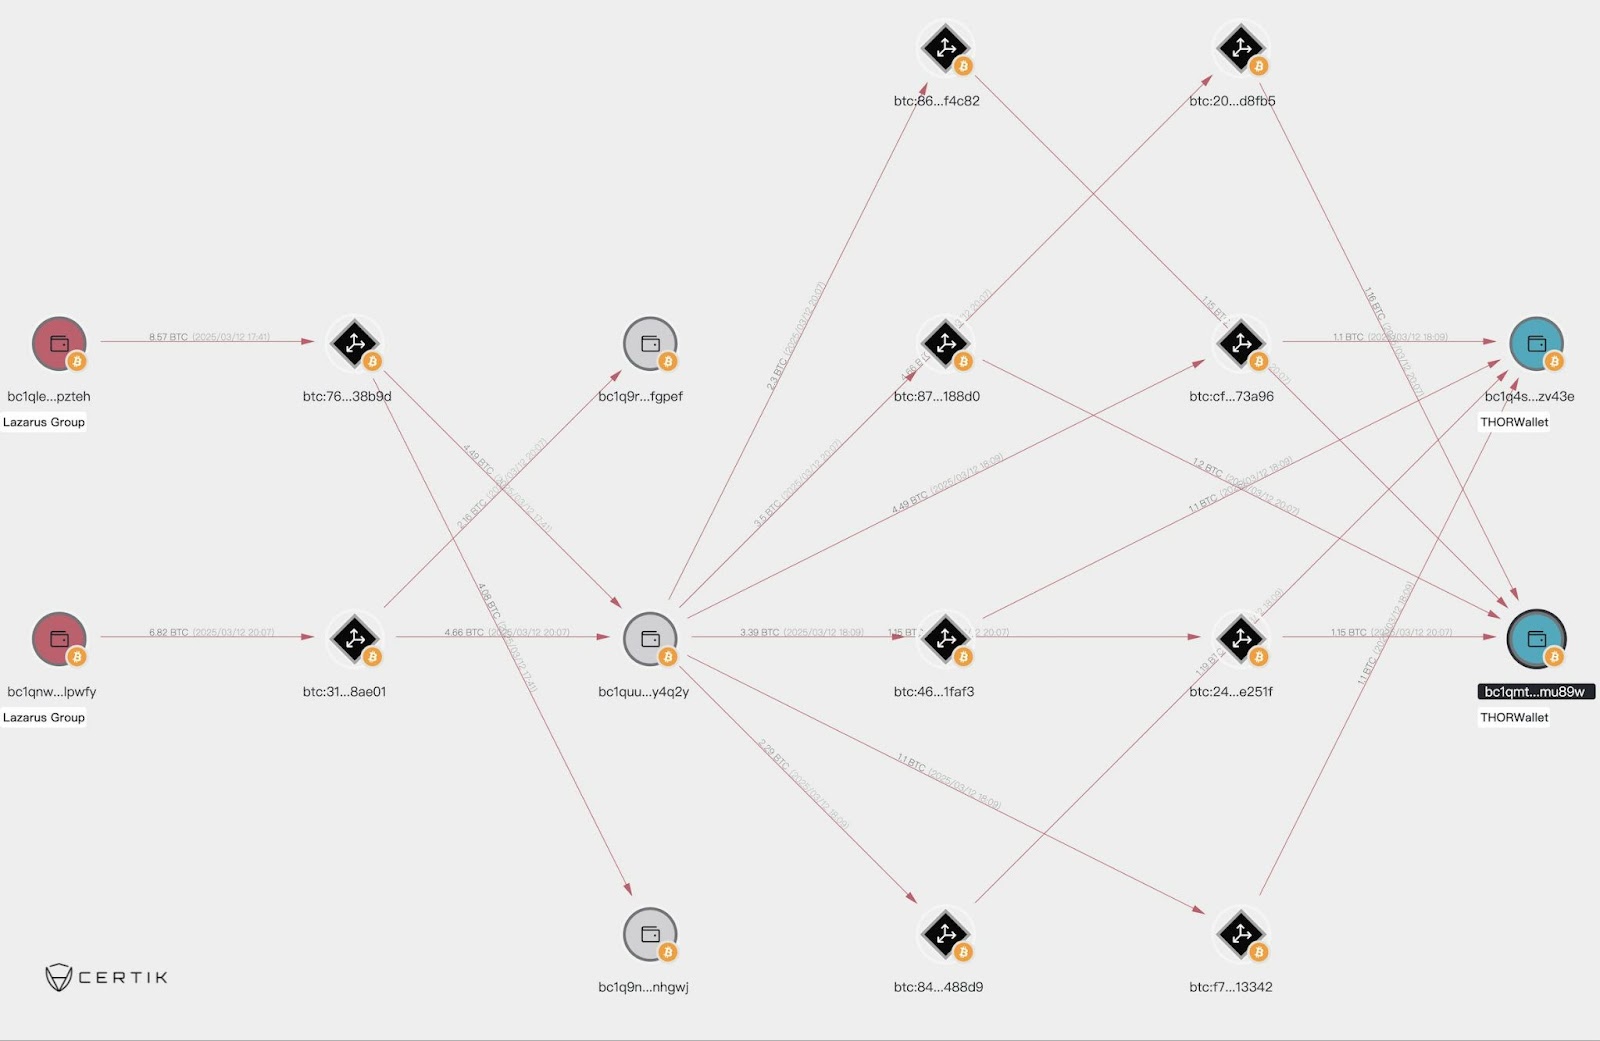
Movimenti di crypto asset del Lazarus Group. Fonte: Certik
Lazarus è stato anche collegato ad alcuni dei più noti episodi di crypto hacking, tra cui l'hack della rete Ronin da 600 milioni di dollari nel 2022.
Secondo i dati di Chainalysis, nel 2024 gli hacker nordcoreani hanno rubato oltre 1,3 miliardi di dollari in crypto asset in 47 incidenti, più che raddoppiando i furti del 2023.
Rilevato un nuovo malware di Lazarus
Secondo i ricercatori della società di cybersicurezza Socket, il Lazarus Group ha distribuito sei nuovi pacchetti dannosi per infiltrarsi negli ambienti degli sviluppatori, rubare credenziali, estrarre dati sulle criptovalute e installare backdoor.
Ha preso di mira l'ecosistema Node Package Manager (NPM), che è un'ampia raccolta di pacchetti e librerie JavaScript.
I ricercatori hanno scoperto un malware chiamato “BeaverTail” incorporato in pacchetti che imitano librerie legittime utilizzando tattiche di typosquatting o metodi usati per ingannare gli sviluppatori.
“In tutti questi pacchetti, Lazarus utilizza nomi che imitano fedelmente librerie legittime e ampiamente affidabili”, hanno aggiunto.
Correlato: Dentro la strategia di riciclaggio del Lazarus Group
Il malware prende di mira anche i crypto wallet, in particolare i wallet Solana ed Exodus.
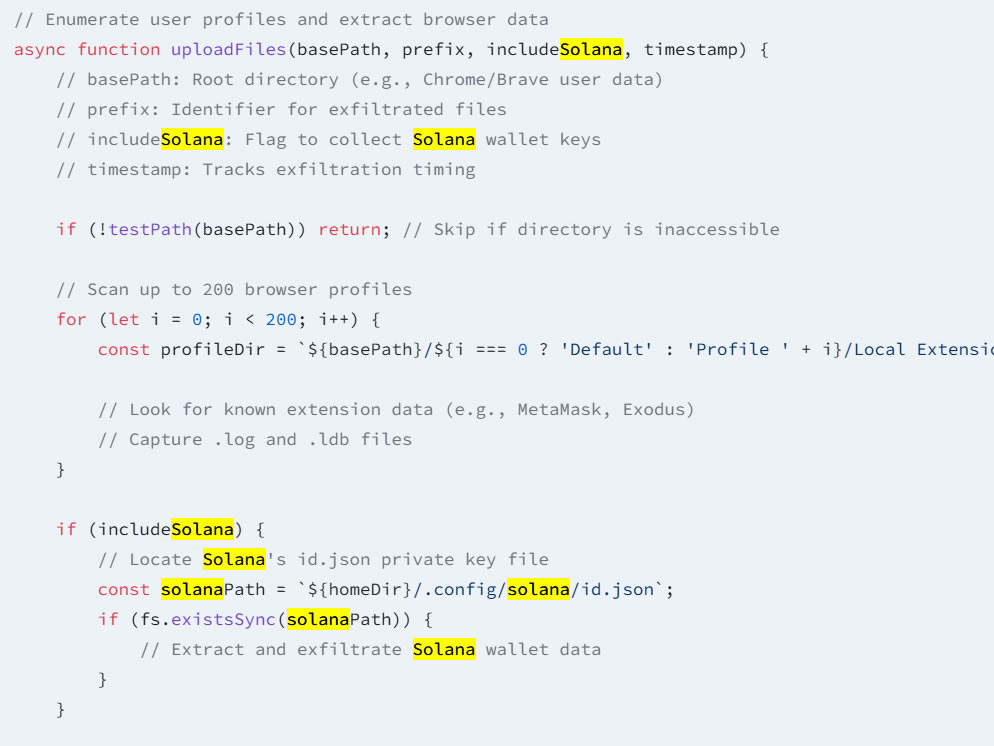
Codice che mostra gli attacchi al wallet Solana. Fonte: Socket
L'attacco prende di mira i file dei browser Google Chrome, Brave e Firefox, nonché i dati del keychain su macOS, rivolgendosi in particolare agli sviluppatori che potrebbero installare inconsapevolmente i pacchetti dannosi.
I ricercatori hanno osservato che l'attribuzione definitiva di questo attacco a Lazarus rimane difficile; tuttavia, “le tattiche, le tecniche e le procedure osservate in questo attacco npm si allineano strettamente con le operazioni note di Lazarus”.
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento