
 Scritto da Adrian ZmudzinskiAutoreRecensito da Bryan O'SheaRedattore
L’incidente di Lighter mette in luce rischi oltre i controlli sui prelievi
Ultime notiziePubblicato17 nov 2026
Le piattaforme crypto devono applicare limiti vincolanti a ogni percorso utilizzabile da una chiave API per trasferire valore, inclusi trading, trasferimenti interni e pool condivisi.
Un incidente recente, in cui sono stati sottratti oltre 10 milioni di dollari da un exchange decentralizzato di futures perpetui, mostra i limiti di un approccio alla sicurezza concentrato sui controlli dei prelievi.
Secondo il postmortem di Lighter, un aggressore ha usato chiavi API compromesse per trasferire fondi in un pool pubblico e riscattare quote detenute tramite un altro account. Bitquery ha tracciato un prelievo di 10,39 milioni di USDC. L’exchange ha dichiarato che il suo protocollo e i suoi smart contract non sono stati compromessi.
Lighter ora richiede firme del wallet per i trasferimenti verso pool pubblici e ha reso non pubbliche le firme delle chiavi API. Prevede inoltre allowlist di indirizzi IP e autorizzazioni configurabili per le singole chiavi.
Da allora Lighter ha ripristinato depositi e prelievi e ha anche restituito circa 5 milioni di dollari in USDC (USDC) al trader interessato.
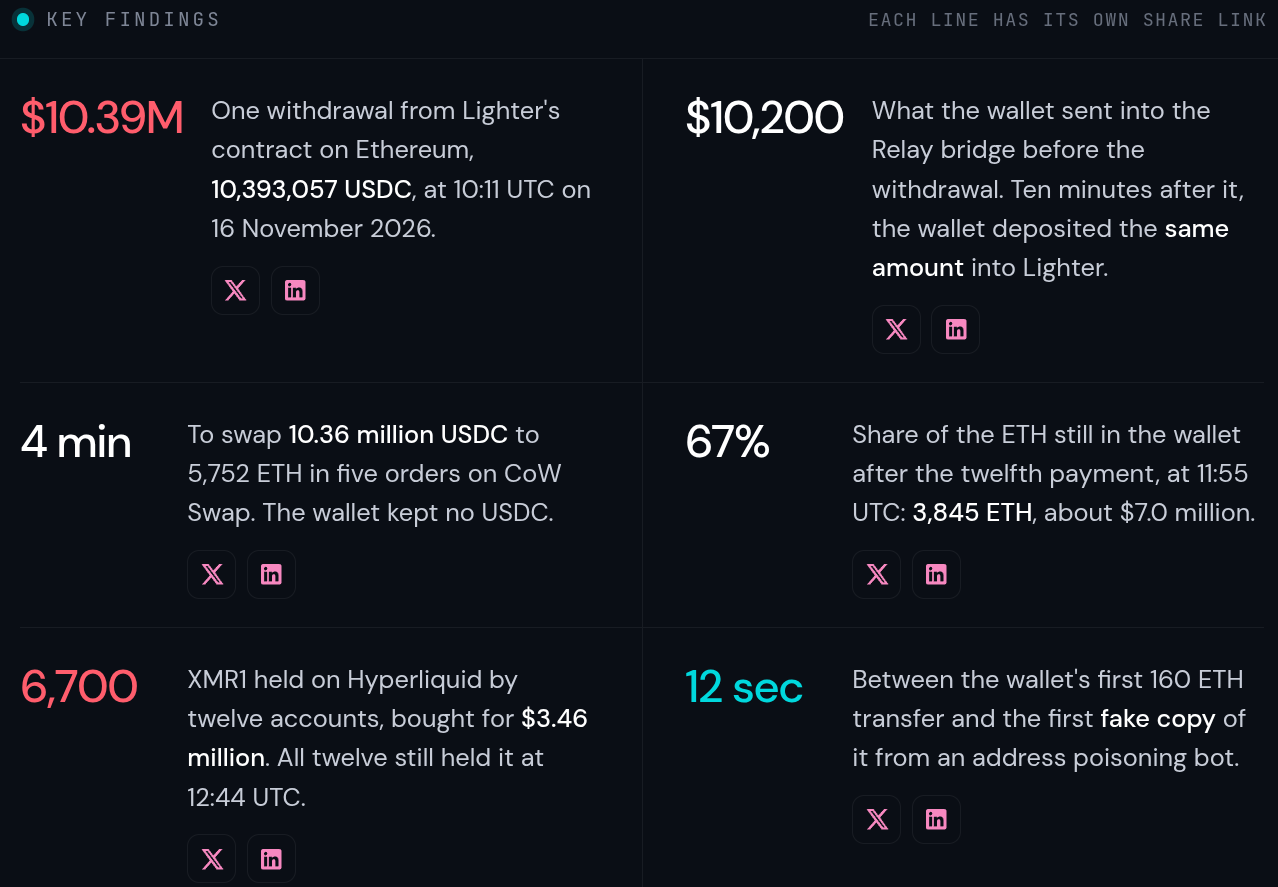
Infografica sull’incidente di Lighter. Fonte: Bitquery
L’incidente evidenzia come le verifiche di cybersicurezza debbano guardare oltre le vulnerabilità degli smart contract. È importante considerare anche il divario tra le autorizzazioni concesse da un sistema e le conseguenze finanziarie che tali autorizzazioni consentono.
Correlato: Google afferma che gli hacker usano agenti di IA per individuare e sfruttare le falle del software
Il rischio concreto associato a una credenziale dipende dai saldi che può raggiungere, dalle transazioni che può avviare e dalle esposizioni che può creare. Il fatto che sia autorizzata a prelevare asset e le destinazioni verso cui può farlo sono solo due dei molti fattori. Come ha scritto Lighter nel suo postmortem:
«Una chiave che può fare trading può comunque farti perdere denaro se qualcun altro ne è in possesso.»
Ciò significa che un utente deve stabilire un mandato chiaro per ogni credenziale. Il mandato può specificare gli account accessibili, i mercati autorizzati, le dimensioni degli ordini, le tolleranze di prezzo e l’esposizione aggregata. Il trasferimento di capitale in un pool condiviso o l’ampliamento di tali limiti può richiedere un’autorizzazione separata.
La stessa logica si applica alle firme aggiuntive. Una seconda firma offre una protezione significativa quando il suo processo di approvazione valuta in modo indipendente l’effetto finanziario della transazione.
Per leggere l’analisi completa su come le autorizzazioni dei DEX vadano oltre i prelievi, iscriviti alla newsletter Daybreak.
Rivista: Bitcoin a 1 milione di dollari entro il 2030? «Quasi certamente no», afferma Qureshi di Dragonfly
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento