 Scritto da Ezra ReguerraAutoreRecensito da Felix NgRedattore
I ricercatori propongono trasferimenti privati di Bitcoin in stile Zcash senza soft fork
Ultime notiziePubblicato25 set 2026
Shielded Bitcoin userebbe prove a conoscenza zero e note crittografate per nascondere i dettagli delle transazioni senza modificare il consenso di Bitcoin, ma i ricercatori hanno sollevato interrogativi sull’anonimato e sulla resistenza quantistica.
I ricercatori della società di ricerca crittografica Alloc Init hanno proposto un sistema per portare su Bitcoin trasferimenti privati in stile Zcash senza richiedere un soft fork.
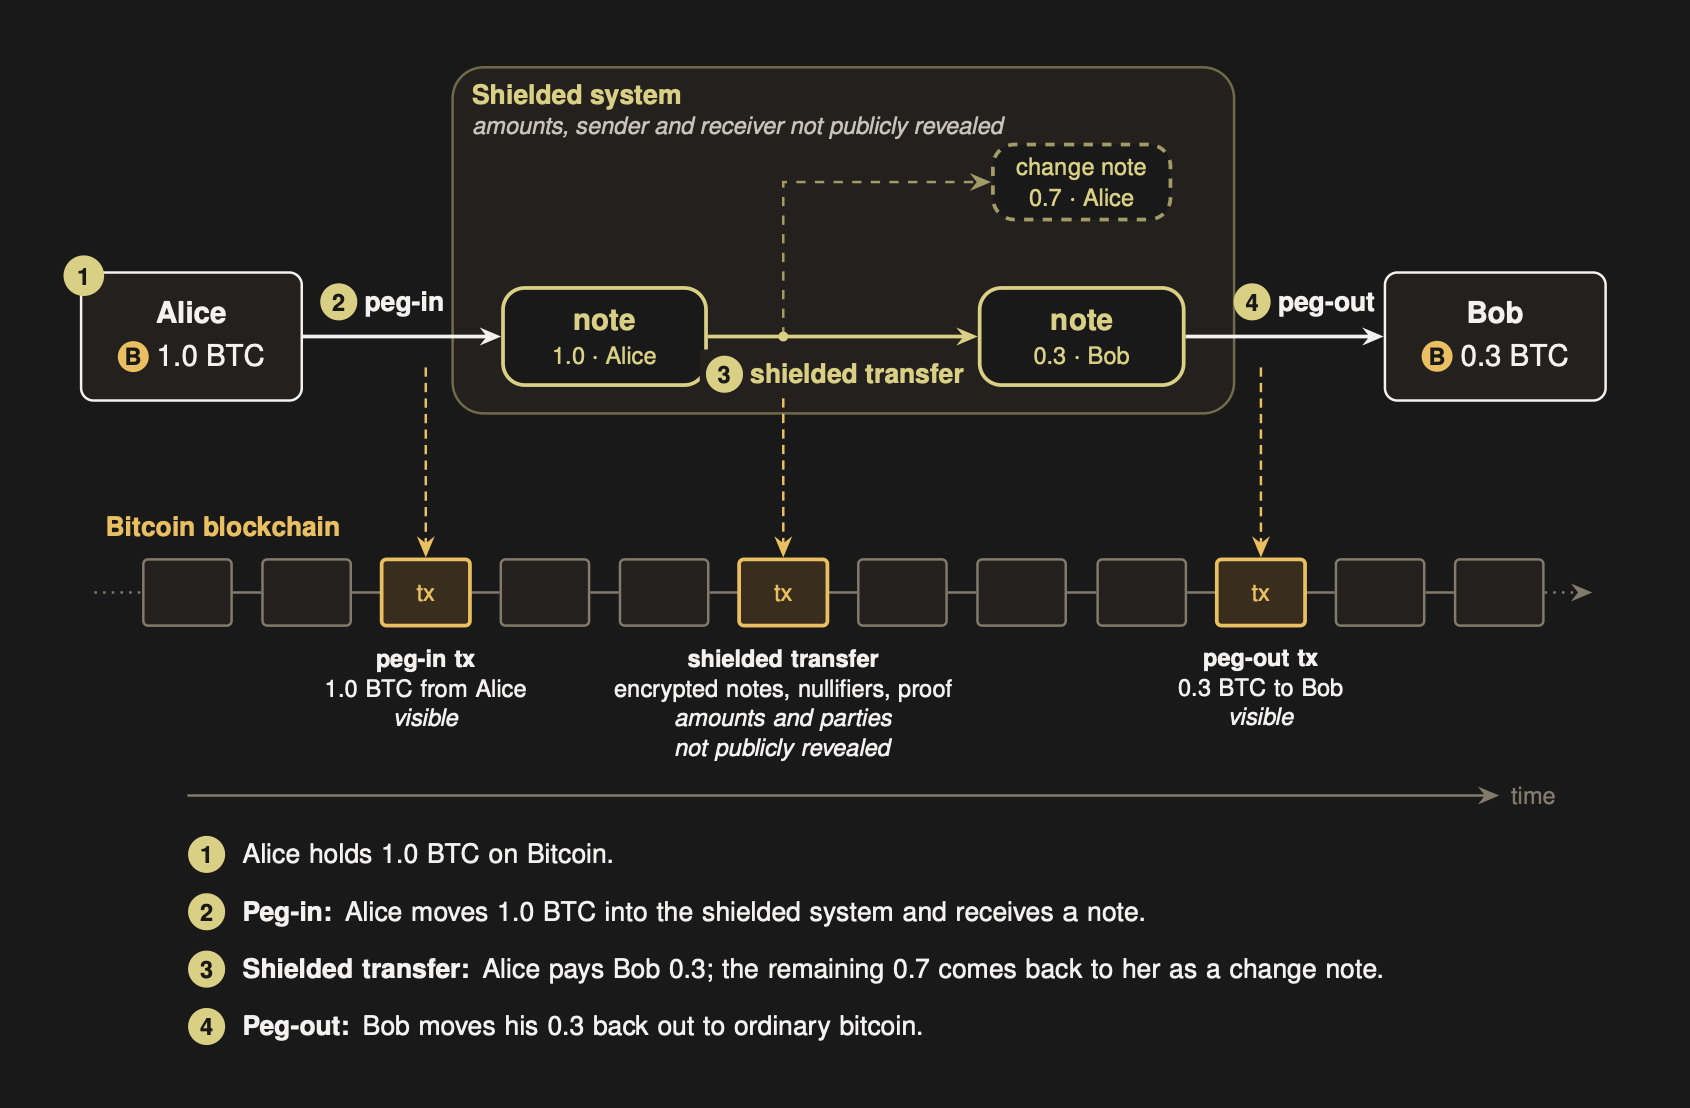
La proposta, chiamata Shielded Bitcoin, nasconderebbe gli importi delle transazioni, i mittenti, i destinatari e i collegamenti ai fondi spesi in precedenza usando note crittografate e prove a conoscenza zero. Il documento è stato pubblicato giovedì da Clara Shikhelman, Mikhail Komarov e Aleksei Moskvin.
La proposta offre un possibile percorso verso una maggiore privacy per gli utenti di Bitcoin senza richiedere modifiche al consenso del protocollo di base.
Invece di affidare ai miner l’applicazione del protocollo per la privacy, Shielded Bitcoin userebbe Bitcoin come «livello neutrale di pubblicazione e ordinamento», hanno scritto i ricercatori. Un software separato chiamato indicizzatori verificherebbe quindi le prove a conoscenza zero, controllerebbe che i fondi non siano stati spesi due volte e ricostruirebbe lo stato del sistema schermato.
Il design di Shielded Bitcoin attinge esplicitamente all’architettura di Zcash. I ricercatori hanno affermato che usa in modo analogo note crittografate, nullificatori pubblici che indicano le note come spese e prove a conoscenza zero che dimostrano la validità delle transazioni. A differenza di Zcash, Shielded Bitcoin non opererebbe con una propria blockchain o un proprio meccanismo di consenso.
Bitcoin schermato suscita reazioni contrastanti
Lo sviluppatore Vadim Zavodil ha criticato la proposta su X, sostenendo che gran parte della sua infrastruttura per la privacy era già stata implementata da Zcash. Si è chiesto quanta privacy potesse offrire inizialmente un sistema appena lanciato, osservando che un nuovo pool schermato partirebbe senza l’insieme di anonimato accumulato da Zcash in anni di utilizzo.
«La privacy è una funzione della folla. Zcash ha un vero pool schermato costruito nel corso degli anni», ha scritto. «Un metaprotocollo completamente nuovo parte da zero, quindi la tua prima transazione privata si nasconde in una folla di una sola persona.»
In un post complementare che spiegava la proposta, i ricercatori di Shielded Bitcoin hanno riconosciuto una limitazione simile, affermando che grandi depositi non creano automaticamente un grande insieme di anonimato. Hanno detto che gli osservatori potrebbero comunque riuscire a restringere le relazioni tra le transazioni se un numero ridotto di attori crea la maggior parte delle note o se i wallet mostrano comportamenti distintivi.
Correlato: L’aggiornamento di novembre di Zcash potrebbe congelare i fondi nel pool Sprout legacy
Pierre-Luc Dallaire-Demers, fondatore della società di crittografia post-quantistica Pauli Group, ha sollevato una questione distinta, descrivendo la costruzione come interessante ma «per nulla resistente ai computer quantistici». In seguito Dallaire-Demers ha detto che stava esplorando come potrebbe apparire una versione completamente post-quantistica, supponendo che Bitcoin adotti prima o poi uno schema di firme post-quantistico.
Eli Ben-Sasson, coautore di Zerocash e CEO di StarkWare, ha sostenuto maggiormente la direzione della proposta. In risposta all’annuncio di Alloc Init, Ben-Sasson ha detto che l’intento originario del documento di Zerocash, precedente a Zcash, era portare la privacy su Bitcoin.
Ben-Sasson ha detto di non aver ancora letto il documento di Shielded Bitcoin, ma che vorrebbe vedere concretizzarsi su Bitcoin, al livello base, la visione della privacy e della scalabilità attraverso le prove a conoscenza zero.
Rivista: Vincitori e perdenti delle nuove regole della SEC sulle azioni tokenizzate
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento