
 Scritto da Nate KostarAutoreRecensito da Bryan O'SheaRedattore
Il token Wrapped Monero crolla del 99,8% per un presunto exploit da 13,5 milioni di dollari
Ultime notiziePubblicato20 nov 2026
Bitquery ha tracciato vendite sospette per 13,5 milioni di dollari del token Wrapped Monero, mentre il suo operatore ha attribuito l’accaduto a una violazione della sicurezza e promesso di rimborsare i trader interessati.
Una versione wrapped di Monero (XMR) è crollata di oltre il 99% su Hyperliquid venerdì, dopo che un wallet che aveva ricevuto token dall’account del deployer ha venduto asset per un valore di circa 13,5 milioni di dollari, secondo la società di analisi blockchain Bitquery.
Il token, noto come XMR1, è sceso da circa 500 a 1 dollaro in circa 30 minuti, con un calo del 99,8%, secondo Bitquery. I token wrapped sono progettati per rappresentare altre criptovalute su blockchain diverse, consentendo di negoziarli al di fuori delle loro reti native. Il crollo ha riguardato XMR1, non la criptovaluta nativa di Monero.
Secondo l’ analisi on-chain di Bitquery, il wallet ha ricevuto 5,2 milioni di token XMR1 dall’account del deployer prima di vendere venerdì asset per un valore di circa 13,5 milioni di dollari.
La società ha tracciato 13,28 milioni di dollari in USDC trasferiti su Arbitrum, dove 13,22 milioni di dollari sono stati scambiati con 7.467 Ether (ETH) tramite CoW Protocol. La maggior parte degli ETH è stata successivamente trasferita tramite bridge su Ethereum.
Bitquery ha inoltre rilevato che i proventi di quattro attacchi avvenuti all’inizio di novembre, che hanno coinvolto Across Protocol, Kava, Lighter e Safe, erano stati usati per acquistare circa 6,6 milioni di dollari in XMR1, apparentemente come percorso verso Monero nativo. La società ha dichiarato di non aver trovato prove on-chain che collegassero quegli episodi al presunto exploit di venerdì.
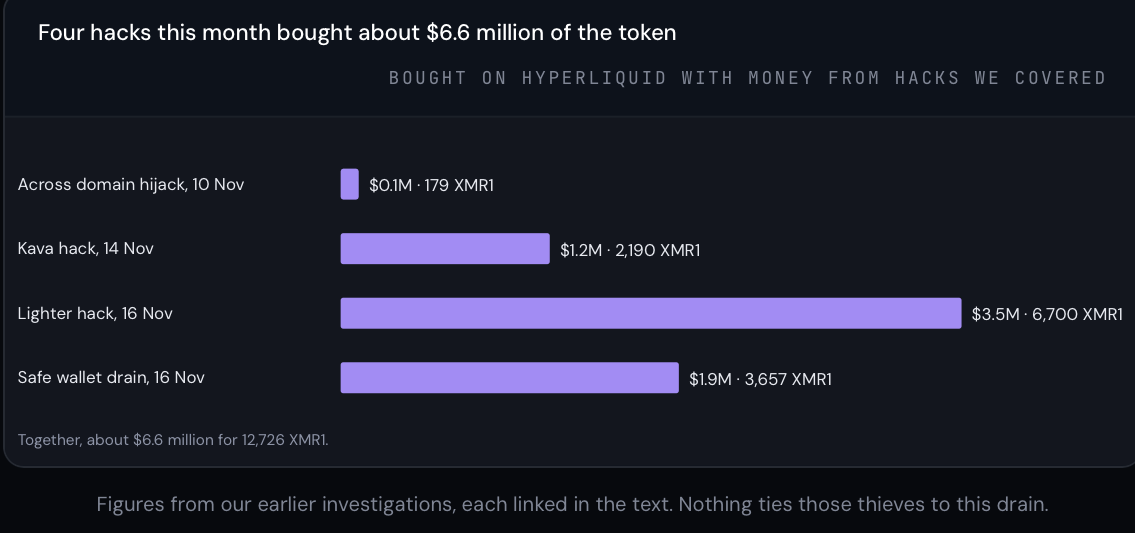
Valore degli acquisti di XMR1 collegati a fondi provenienti da quattro attacchi di novembre. Fonte: Bitquery
Bitquery ha dichiarato che la sua indagine on-chain non ha potuto stabilire come sia stata ottenuta la chiave privata dell’account del deployer né chi ne avesse il controllo durante i trasferimenti, lasciando non confermate le circostanze della presunta compromissione.
L’operatore di Wagyu attribuisce il problema a una presunta violazione dell’infrastruttura
PerpetualCow, l’operatore pseudonimo di Wagyu, il servizio alla base di XMR1, ha attribuito il crollo a una presunta violazione del provider di hosting 1984, sostenendo che i dati dei clienti e i file dei server interni fossero stati esposti.
Secondo PerpetualCow, la chiave del deployer di XMR1 era stata conservata su un server che è stato successivamente eliminato, ma il provider di hosting avrebbe conservato i log e i file a essa associati.
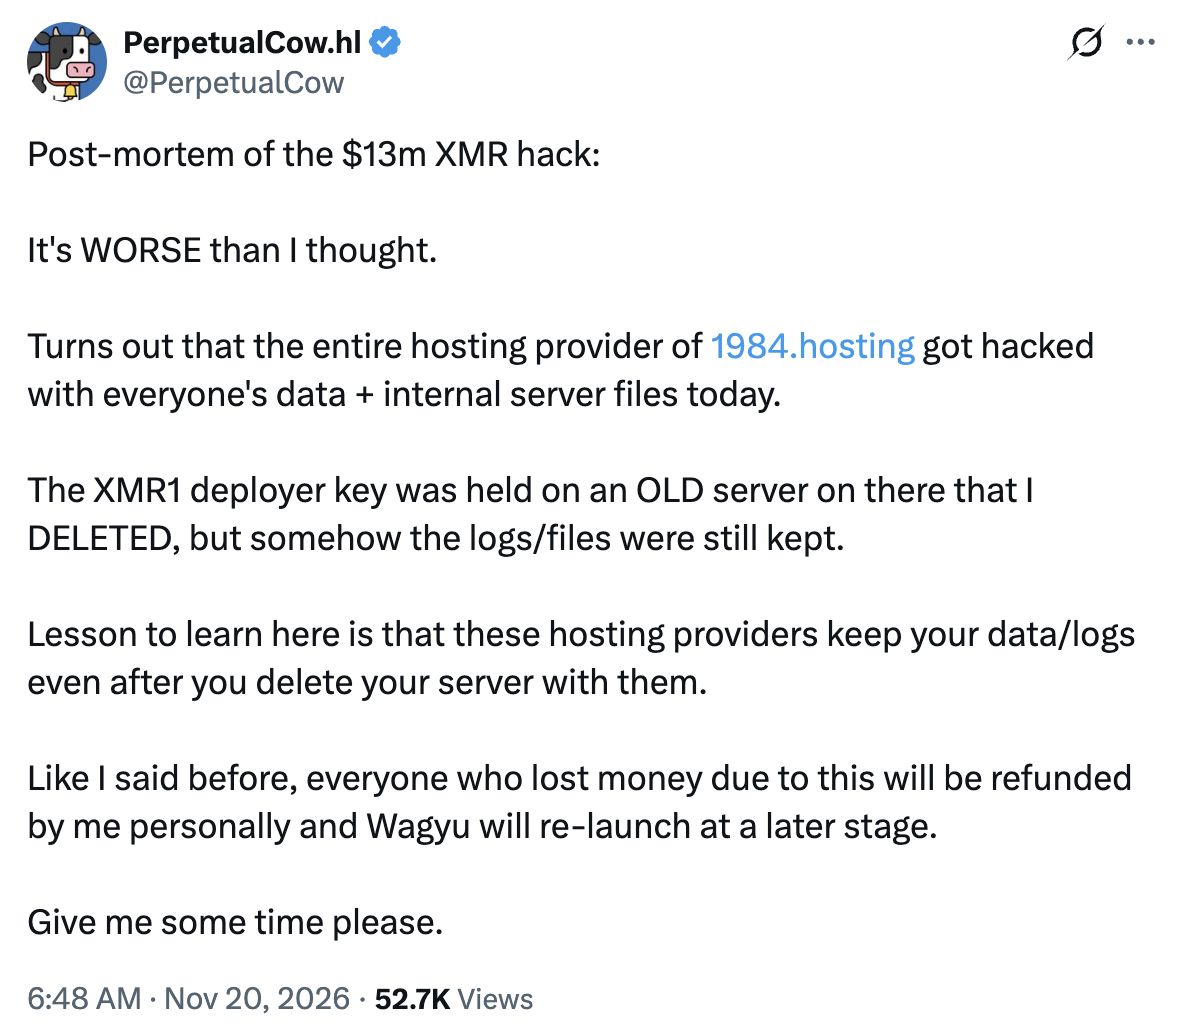
Fonte: Perpetual Cow
PerpetualCow si è inoltre impegnato a rimborsare personalmente i trader interessati e ha dichiarato che Wagyu sarebbe stato rilanciato in una data successiva, sebbene non sia stata fornita alcuna tempistica.
Cointelegraph ha contattato l’operatore per ottenere ulteriori dettagli sulla presunta violazione e sui piani di rimborso, ma al momento della pubblicazione non aveva ricevuto risposta.
Cointelegraph si impegna a favore di un giornalismo indipendente e trasparente. Questo articolo di notizie è realizzato in conformità con la Politica Editoriale di Cointelegraph e mira a fornire informazioni accurate e tempestive. I lettori sono invitati a verificare le informazioni in modo indipendente. Consulta la nostra Politica Editoriale https://cointelegraph.it/editorial-policy
Altro sull'argomento